

Le compilateur de Rust est le relecteur de code le plus dogmatique que la plupart des développeurs auront jamais à utiliser. Son système de propriété, son vérificateur d'emprunts et son application stricte de la durée de vie des ressources éliminent des catégories entières de bogues qui affectent les bases de code C et C++. Cependant, un compilateur qui prévient les erreurs de mémoire ne constitue pas un système de qualité complet. Les bogues logiques, les chaînes de dépendances non sécurisées, les utilisations abusives de blocs non sécurisés, les anti-modèles de performance et les dérives de style persistent. rustcLes équipes qui déploient à grande échelle un code Rust fiable combinent le compilateur avec un ensemble d'outils d'analyse statique multicouches, chacun couvrant une partie différente de la surface de qualité.
Choisir la mauvaise combinaison d'outils fait perdre du temps à l'intégration continue et génère du bruit que les développeurs finissent par ignorer. Choisir la bonne combinaison, c'est faire en sorte que la rigueur du compilateur soit perçue comme un minimum plutôt qu'un maximum. Les outils présentés dans ce guide sont organisés selon leur fonction, et non par ordre alphabétique, afin que les équipes puissent construire une pile technologique couvrant les trois niveaux de qualité : analyse statique et bonnes pratiques, sécurité des dépendances et vérification approfondie du code critique ou sensible à la sécurité.
SMART TS XL
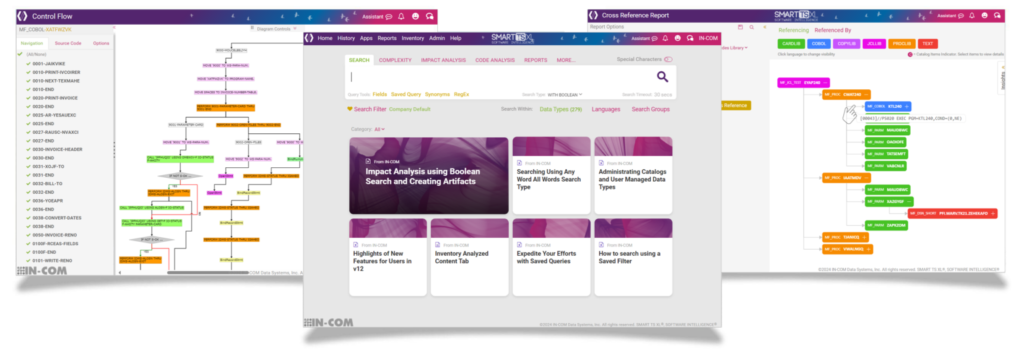
Maintenir la qualité dans le développement Rust moderne est un défi, même avec les solides garanties de sécurité du langage. SMART TS XL est conçu pour aider les équipes à créer des logiciels fiables, maintenables et sécurisés, en offrant des capacités d'analyse statique approfondies, adaptées aux fonctionnalités uniques de Rust. Il prend en charge les workflows d'ingénierie professionnels en détectant les problèmes en amont, en garantissant la cohérence et en réduisant les efforts de révision manuelle.
Analyse statique des trois couches de rouille
Comprendre quel outil utiliser et où permet d'éviter l'erreur fréquente d'utiliser un vérificateur formel là où un linter suffirait, ou de se fier à un linter alors qu'un scanner de sécurité est nécessaire. Tout projet Rust mature devrait couvrir ces trois niveaux.
Niveau 1 : L’analyse statique du code et le contrôle de style détectent les violations idiomatiques, les erreurs courantes et les problèmes de maintenabilité. Outils : Clippy, rustfmt, rust-analyzer.
Couche 2 : Audits de sécurité des dépendances et de la chaîne d’approvisionnement des caisses tierces afin de détecter les vulnérabilités connues et les violations de politiques. Outils : cargo-audit, cargo-deny, cargo-auditable.
Couche 3 : La vérification approfondie détecte les problèmes de sécurité mémoire dans le code non sécurisé et les comportements indéfinis, et prouve formellement les propriétés des fonctions critiques. Outils : Miri, Kani, MIRAI, Rudra, Creusot, Prusti.
Le tableau ci-dessous associe chaque outil principal à sa couche, son coût, son adéquation à l'intégration continue et son principal cas d'utilisation :
| Outil | Couche | Prix | CI adapté | Cas d'utilisation principal |
|---|---|---|---|---|
| Clippy | Peluchage | Libre / OSS | Oui | Linting idiomatique, style, bugs courants |
| rustfmt | Peluchage | Libre / OSS | Oui | Application du formatage du code |
| analyseur de rouille | Peluches / DX | Libre / OSS | Partiel | Diagnostic IDE, analyse en ligne |
| audit de fret | Sécurité des dépendances | Libre / OSS | Oui | CVE connues dans les caisses |
| refus de cargaison | Sécurité des dépendances | Libre / OSS | Oui | Licence, duplicatas, avis |
| cargaison auditable | Sécurité des dépendances | Libre / OSS | Oui | Incorporer les données de dépendance dans les binaires |
| Miri | Vérification approfondie | Libre / OSS | Sélectif | Comportement indéfini dans du code non sécurisé |
| Kani | Vérification approfondie | Libre / OSS | Sélectif | Vérification formelle, vérification de modèles |
| MIRAI | Vérification approfondie | Libre / OSS | Sélectif | Interprétation abstraite, analyse de la contamination |
| Rudra | Vérification approfondie | Libre / OSS | Recherche | Failles de sécurité mémoire dans Rust non sécurisé |
| SemgrepName | Transversal | Niveau gratuit + niveau payant | Oui | Modèles de sécurité personnalisés, multilingue |
| SonarCloud | Transversal | Niveau gratuit + niveau payant | Oui | Contrôle qualité continu, tableaux de bord |
Couche 1 : Analyse statique du code, style et expérience du développeur
Clippy
Clippy est le point de départ incontournable pour l'analyse statique en Rust. Intégré à la chaîne d'outils officielle de Rust, il propose plus de 700 lints couvrant la correction, les performances, le style, la complexité et les restrictions. C'est l'outil que la plupart des équipes Rust utilisent quotidiennement, et à juste titre : il détecte les véritables bogues, et non de simples préférences stylistiques.
bash
# Run all lints including pedantic and nursery groups
cargo clippy -- -W clippy::all -W clippy::pedantic

# Fail CI on any warning
cargo clippy -- -D warnings

# Check specific lint group
cargo clippy -- -W clippy::correctness -W clippy::suspicious
Il est important de bien comprendre les catégories de lint de Clippy :
| Catégories | Ce qu'il attrape |
|---|---|
correctness | Code presque certainement erroné (toujours nier) |
suspicious | Code probablement erroné ou très surprenant |
style | Des modèles non idiomatiques avec une nette amélioration |
complexity | Constructions inutilement complexes |
performance | Code qui compile mais s'exécute plus lentement que prévu |
pedantic | Directives strictes, subjectives (activation sélective) |
restriction | Règles que vous pourriez vouloir appliquer dans des contextes spécifiques |
nursery | Les nouvelles peluches peuvent produire des faux positifs. |
vérification de cargaison vs clippy: cargo check Il valide la conformité des types et la compilation sans générer de binaire. Il est rapide et adapté à la vérification de la construction. cargo clippy fonctionne cargo check plus toutes les analyses de lint. Pour l'intégration continue, exécutez cargo check pour un retour d'information rapide sur la compilation et cargo clippy -- -D warnings en tant que contrôle qualité distinct. Ils ne sont pas interchangeables : cargo check ne détectera pas les problèmes idiomatiques, et cargo clippy est plus lent.
Configuration de Clippy via clippy.toml ou les attributs en ligne permettent aux équipes de contrôler le bruit :
TomL
# clippy.toml
avoid-breaking-exported-api = false
msrv = "1.70"
rouille
// Suppress a lint for one function with documented reason
#[allow(clippy::too_many_arguments)]
fn complex_setup(...) { ... }
Clippy ne prend pas en charge : l’analyse approfondie des flux de données entre les modules, l’analyse des vulnérabilités de sécurité dans les dépendances, la preuve formelle de conformité ni les règles personnalisées propres à l’organisation. Ces fonctionnalités nécessitent des outils situés dans les autres couches.
rustfmt
rustfmt impose un formatage cohérent dans l'ensemble du code source en utilisant cargo fmtL’ rustfmt.toml Le fichier de configuration définit les règles de style à l'échelle du projet. Dans l'intégration continue, cargo fmt -- --check se termine avec un code d'erreur différent de zéro si un fichier quelconque doit être reformaté, ce qui en fait un contrôle qualité simple sans surcharge de configuration :
bash
# Check formatting without modifying files (CI mode)
cargo fmt -- --check

# Apply formatting (developer mode)
cargo fmt
Intégration de rust-analyzer et de l'IDE
rust-analyzer est l'implémentation du protocole LSP (Language Server Protocol) pour Rust. Il offre des diagnostics en temps réel, la complétion automatique, la navigation vers la définition et l'affichage des avertissements Clippy directement dans tout éditeur compatible LSP. Il remplace le serveur de langage RLS (Rust Language Server), désormais obsolète, et devrait être le seul serveur de langage utilisé dans les nouveaux projets.
Du point de vue de l'analyse statique, rust-analyzer affiche les lints de Clippy directement dans le code au fur et à mesure que les développeurs tapent, fournissant un retour immédiat sur les problèmes de style et de correction dès leur apparition, sans nécessiter d'exécution séparée dans le terminal :
json
// VS Code settings.json: enable Clippy via rust-analyzer
{
  "rust-analyzer.check.command": "clippy",
  "rust-analyzer.check.extraArgs": [
    "--", "-W", "clippy::all", "-W", "clippy::pedantic"
  ]
}
rust-analyzer fournit également des indications contextuelles pour les types inférés, les durées de vie des emprunts et les noms des paramètres, ce qui est utile pour examiner du code inconnu sans avoir à consulter les définitions.
Couche 2 : Dépendance et sécurité de la chaîne d'approvisionnement
audit de fret
Les contrôles d'audit de cargaison Cargo.lock Ce fichier est comparé à la base de données de sécurité RustSec afin d'identifier les vulnérabilités CVE connues dans les dépendances directes et transitives. Il s'agit de l'outil de sécurité des dépendances minimal que tout projet Rust devrait exécuter en intégration continue.
bash
# Install
cargo install cargo-audit

# Run audit
cargo audit

# Ignore a specific advisory (document the reason in comments)
cargo audit --ignore RUSTSEC-2024-0001

# JSON output for pipeline integration
cargo audit --json | jq '.vulnerabilities'
cargo-audit ne couvre que les avis de sécurité connus et publiés. Il ne peut pas détecter les vulnérabilités dans votre propre code, les problèmes non encore répertoriés dans la base de données RustSec, ni les violations de politiques telles que les licences non désirées.
refus de cargaison
cargo-deny étend la gestion des dépendances au-delà des CVE connues pour inclure la conformité des licences, la détection des crates dupliqués et les politiques d'autorisation/d'interdiction personnalisées. C'est l'outil le plus complet pour les organisations soumises à des exigences de conformité.
TomL
# deny.toml
[advisories]
vulnerability = "deny"
unmaintained = "warn"

[licenses]
allow = ["MIT", "Apache-2.0", "ISC", "BSD-2-Clause", "BSD-3-Clause"]
deny = ["GPL-2.0"]
copyleft = "warn"

[bans]
multiple-versions = "warn"
bash
cargo install cargo-deny
cargo deny check
cargaison auditable
cargo-auditable intègre l'arbre de dépendances complet dans les binaires Rust compilés sous forme de métadonnées structurées dans une section dédiée de l'éditeur de liens. Cela permet d'auditer les binaires déployés sans accéder au code source, ce qui est précieux pour les analyses de sécurité post-déploiement et la transparence de la chaîne d'approvisionnement.
bash
cargo install cargo-auditable
cargo auditable build --release
# The binary now contains auditable dependency metadata
# Audit a binary directly:
cargo audit bin ./target/release/my-service
Couche 3 : Vérification approfondie
Les outils de cette couche nécessitent une configuration plus poussée, une expertise plus pointue et des temps d'analyse plus longs. Ils ne conviennent pas à toutes les fonctions de tous les codes sources. Ils sont indispensables pour le code non sécurisé, les implémentations cryptographiques, la logique d'analyse syntaxique traitant des entrées non fiables et tout code dont la correction doit être prouvée plutôt que testée.
Miri : Détection de comportements indéfinis
Miri est un interpréteur pour la représentation intermédiaire de niveau moyen (MIR) de Rust qui exécute le code d'une manière qui détecte les comportements indéfinis autorisés par le compilateur mais qui violent les garanties de sécurité de Rust : accès mémoire hors limites dans les blocs non sécurisés, utilisation après libération, déréférencements de pointeurs mal alignés, conflits de données dans le code non sécurisé multithread et violations du modèle d'alias de Rust.
bash
# Install Miri (requires nightly)
rustup +nightly component add miri

# Run tests under Miri
cargo +nightly miri test

# Enable strict aliasing validation
MIRIFLAGS="-Zmiri-strict-provenance" cargo +nightly miri test
Ce que Miri détecte: comportement indéfini dans unsafe Blocages, violations d'accès mémoire, utilisation après libération, accès mal alignés, dépassement d'entier dans les versions de débogage, conflits de données dans le code concurrent non sécurisé.
Ce que Miri ne couvre pas : les erreurs logiques dans le code sûr qui n’impliquent pas de comportement indéfini, les vulnérabilités liées aux dépendances, les problèmes de style de code ou les problèmes de performance.
Intégration CIMiri fonctionne 10 à 50 fois plus lentement que cargo testExécutez-le de manière sélective sur les modules contenant unsafe code, ou selon une planification nocturne plutôt qu'à chaque commit :
yaml
- name: Miri on unsafe modules
  run: |
    rustup +nightly component add miri
    cargo +nightly miri test --package my-unsafe-crate
Kani : Vérification de modèles et vérification formelle
Kani, développé par Amazon Web Services, est un vérificateur de modèles qui vérifie formellement les propriétés du code Rust en explorant exhaustivement les chemins d'exécution jusqu'à une limite définie. Alors que Miri exécute des cas de test concrets et détecte des bogues précis, Kani prouve ou réfute la validité des propriétés pour toutes les entrées comprises dans son périmètre d'analyse.
Kani nécessite l'écriture de cadres de vérification : des fonctions qui définissent l'espace d'entrée et les propriétés à vérifier :
rouille
#[cfg(kani)]
mod verification {
    use super::*;

    #[kani::proof]
    fn verify_add_no_overflow() {
        let a: u32 = kani::any();
        let b: u32 = kani::any();
        if a.checked_add(b).is_some() {
            let result = safe_add(a, b);
            assert!(result == a + b);
        }
    }
}
bash
cargo install --locked kani-verifier
cargo kani setup
cargo kani
Idéal pour : les fonctions critiques pour la sécurité, les implémentations de protocoles, les opérations arithmétiques dans le code financier ou cryptographique, et toute fonction pour laquelle il est nécessaire de prouver, et non seulement de tester, une propriété de correction.
MIRAI : Interprétation abstraite et analyse de la contamination
MIRAI, développé par Facebook Research, utilise l'interprétation abstraite pour analyser le MIR de Rust. Il effectue une analyse interprocédurale qui suit le flux des valeurs lors des appels de fonctions, détectant ainsi les paniques potentielles, les violations de contrat et la propagation de la contamination dans le code.
rouille
use mirai_annotations::*;

fn divide(a: i32, b: i32) -> i32 {
    precondition!(b != 0);  // MIRAI verifies all callers satisfy this
    a / b
}
MIRAI nécessite un compilateur Rust nocturne et sa configuration est complexe, ce qui le rend plus approprié aux équipes disposant de capacités d'ingénierie de sécurité dédiées ou d'exigences de qualité axées sur la recherche.
Rudra : Sécurité de la mémoire dans le code de bibliothèque non sécurisé
Rudra effectue une analyse complète du programme, couvrant l'ensemble des crates, afin de détecter les failles de sécurité mémoire spécifiques au modèle de propriété de Rust : violations de sécurité des traits Send/Sync, problèmes de durée de vie de niveau supérieur permettant une extension de durée de vie non sécurisée, et problèmes de gestion des paniques dans le code non sécurisé. Développé initialement par des chercheurs, Rudra fonctionne comme un plugin de compilateur et nécessite une version nightly spécifique. Il est recommandé de l'exécuter régulièrement pour les crates de bibliothèque contenant des éléments internes non sécurisés, plutôt qu'à chaque commit.
Creusot et Prusti : Vérification déductive
Creusot et Prusti sont des outils de vérification déductive qui prouvent les propriétés mathématiques des programmes Rust. Ils requièrent des spécifications formelles (préconditions, postconditions, invariants de boucle) et utilisent des démonstrateurs de théorèmes automatisés pour vérifier les implémentations par rapport à ces spécifications. Ils ciblent un sous-ensemble restreint de code Rust sûr et nécessitent une expertise en méthodes formelles. Ils conviennent aux secteurs réglementés, au développement de bibliothèques cryptographiques ou à tout contexte où la preuve mathématique de la correction est une exigence contractuelle ou réglementaire.
Outils supplémentaires à inclure
Semgrep pour les modèles de sécurité personnalisés
Semgrep propose une analyse statique basée sur des modèles, fonctionnant simultanément sur plusieurs langages. Pour Rust, elle permet aux équipes de définir des règles personnalisées appliquant les politiques de sécurité de l'organisation et les modèles spécifiques au code source, ce que Clippy ne peut pas exprimer.
yaml
# Custom rule: flag .unwrap() in production paths
rules:
  - id: no-unwrap-in-production
    pattern: $X.unwrap()
    message: "Use proper error handling instead of .unwrap()"
    languages: [rust]
    severity: WARNING
Semgrep fournit également un registre de règles géré contenant des règles de sécurité Rust maintenues par la communauté.
SonarCloud / SonarQube pour les contrôles qualité continus
SonarCloud propose une analyse continue de la qualité du code grâce à un tableau de bord, un suivi des tendances et l'annotation des demandes de fusion. Sa prise en charge de Rust couvre les schémas de bogues courants, les points faibles en matière de sécurité et les anomalies de code. Pour les équipes d'entreprise utilisant déjà SonarCloud pour d'autres langages, l'ajout de Rust au même pipeline offre une visibilité unifiée sur la qualité de l'ensemble de la pile technologique.
Création d'un pipeline CI/CD à plusieurs niveaux
Le flux de travail GitHub Actions suivant représente un point de départ pratique pour les équipes qui souhaitent une couverture de qualité complète de Rust sans sur-ingénierie :
yaml
# .github/workflows/quality.yml
name: Code Quality and Security

on: [push, pull_request]

jobs:
  lint:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: dtolnay/rust-toolchain@stable
        with:
          components: clippy, rustfmt

      - name: Check formatting
        run: cargo fmt -- --check

      - name: Clippy (treat warnings as errors)
        run: cargo clippy -- -D warnings

  security:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: dtolnay/rust-toolchain@stable

      - name: Install security tools
        run: |
          cargo install cargo-audit
          cargo install cargo-deny

      - name: Dependency audit
        run: cargo audit --deny warnings

      - name: License and policy check
        run: cargo deny check

  verify:
    runs-on: ubuntu-latest
    # Scheduled or manually triggered, not on every push
    if: github.event_name == 'schedule' || github.event_name == 'workflow_dispatch'
    steps:
      - uses: actions/checkout@v4
      - uses: dtolnay/rust-toolchain@nightly
        with:
          components: miri

      - name: Miri on unsafe modules
        run: cargo +nightly miri test --package my-unsafe-crate
Quel outil utiliser ? Guide de décision
Nouveau projet Rust : Clippy + rustfmt + cargo-audit. Configurable en moins de cinq minutes, ce système détecte la plupart des problèmes de qualité et de sécurité rencontrés par les équipes.
Service de production avec dépendances externes : Ajouter cargo-deny pour la conformité des licences et l'application des politiques de la chaîne d'approvisionnement au-delà des CVE.
Bibliothèque contenant des éléments internes non sécurisés : ajoutez Miri à votre suite de tests pour les modules contenant du code non sécurisé. Exécutez Rudra de manière planifiée.
Code critique pour la sécurité ou cryptographique : Élaborez des cadres de vérification Kani pour les fonctions les plus critiques. Envisagez Creusot ou Prusti si l’équipe possède une expertise en méthodes formelles.
Organisation axée sur la sécurité : ajoutez Semgrep avec des règles personnalisées pour les politiques de sécurité organisationnelles, ainsi qu’une auditabilité Cargo dans les versions de production.
Visibilité continue pour une équipe plus nombreuse : SonarCloud pour le suivi des tendances, la décoration des demandes de fusion et les contrôles qualité, en complément des outils open source.
environnement d'entreprise polyglotte là où Rust interagit avec COBOL, Java ou d'autres langages hérités : les outils Rust monolingue ne peuvent pas voir au-delà de la frontière du langage. SMART TS XL fournit l'analyse interlinguistique qui couvre l'ensemble du système.
Quand l'analyse statique de Rust rencontre les systèmes d'entreprise
Rust est de plus en plus utilisé pour les nouveaux services au sein des organisations qui exécutent également COBOL, Java, PL/I ou RPG sur des systèmes mainframe ou des plateformes existantes. Dans ces environnements, l'analyse statique s'étend bien au-delà des capacités des outils spécifiques à Rust. Un microservice Rust peut appeler un programme COBOL, écrire dans une base de données partagée ou consommer des événements générés par un système de traitement par lots existant. L'analyse de la qualité et des dépendances, essentielle pour un architecte d'entreprise, porte simultanément sur l'ensemble de ces systèmes.
SMART TS XL comble cette lacune en fournissant une analyse des dépendances interlangages pour l'ensemble du portefeuille d'applications. Là où Clippy et cargo-audit ne détectent que Rust, SMART TS XL Il cartographie la manière dont un service Rust dépend des structures de données partagées, des programmes existants et des API d'entreprise, et évalue l'impact de toute modification de ces dépendances. C'est ce qui en fait l'outil de prédilection pour analyse d’impact et planification de la modernisation du patrimoine dans des environnements où Rust n'est qu'un langage parmi d'autres.
Pour les équipes qui adoptent Rust progressivement au sein d'une base de code d'entreprise plus vaste, SMART TS XL's analyse de code statique offre la visibilité structurelle nécessaire pour comprendre comment les composants Rust s'intègrent au système global avant d'apporter des modifications susceptibles d'affecter des composants écrits dans d'autres langages. Comme examiné dans le contexte de graphes de dépendance et risque applicatifCartographier l'ensemble de la structure des dépendances avant d'étendre un système est ce qui distingue les changements qui se déroulent sans accroc de ceux qui produisent des défaillances dans des composants que personne n'a pensé à tester.
L'approche par couches est essentielle.
L'analyse statique en Rust ne se résume pas au choix d'un seul outil. C'est une approche progressive qui part des fonctionnalités offertes par le compilateur et s'étend en fonction du profil de risque du code. Clippy et rustfmt constituent la base. cargo-audit est indispensable pour tout projet avec des dépendances externes. Miri est nécessaire pour tout projet contenant du code non sécurisé. Kani et les outils de vérification formelle sont destinés aux fonctions où toute erreur est inacceptable.
Les équipes qui maîtrisent cette approche intègrent l'analyse statique au cycle de développement : Clippy directement dans l'éditeur, cargo-audit à chaque exécution d'intégration continue et Miri exécuté quotidiennement pour détecter les erreurs que les tests seuls ne peuvent pas déceler. Le résultat ne se limite pas à la réduction des bogues ; il renforce la confiance dans le code source, permettant aux équipes d'apporter rapidement des modifications, sachant que les couches d'analyse entre le développement et la production fonctionnent correctement.
