

Node.js הפכה לטכנולוגיית ליבה לפיתוח מודרני של מערכות תמיכה (backend), ומניעה הכל, החל ממשקי API קלים ועד מערכות ארגוניות בקנה מידה גדול. הקלט/פלט הלא-חוסם שלה, המערכת האקולוגית העשירה והתמיכה הקהילתית הרחבה הפכו אותה להתאמה טבעית עבור יישומים בצד השרת הניתנים להרחבה. כאשר צוותי פיתוח מאמצים את TypeScript עבור Node.js, הם נהנים מהקלדה חזקה, כלים טובים יותר וקוד קל יותר לתחזוקה בפרויקטים שעשויים לגדול למאות שירותים או מיליוני שורות קוד.
TypeScript מוסיף שכבה חשובה של יכולת חיזוי ל-JavaScript על ידי אכיפת חוזי סוג, איתור סוגים מסוימים של שגיאות במהלך הפיתוח ושיפור הפרודוקטיביות של המפתחים בעזרת תכונות כמו השלמה אוטומטית חכמה וניווט בטוח לעיבוד מחדש. תמיכה זו עוזרת לצוותים לכתוב קוד Node.js אמין יותר ולשתף פעולה בין צוותים מבוזרים עם ממשקים וחוזים ברורים יותר.
עם זאת, אפילו עם מערכת הטיפוסים של TypeScript קיימת, לא ניתן לבטל את כל הסיכונים. שגיאות בזמן ריצה, טיפול לא בטוח בנתונים, סחיפה ארכיטקטונית ופגמים לוגיים עדינים יכולים לחמוק מבדיקת טיפוסים ומבדיקות יחידה. תבניות דינמיות, ספריות של צד שלישי ודרישות עסקיות מתפתחות מציגות מורכבות שמהדר TypeScript לבדו אינו יכול לנתח במלואה. ההבטחה לקוד בטוח יותר באמצעות הקלדה היא רק חלק מהתשובה לאתגר בעולם האמיתי של שמירה על איכות ביישומי Node.js גדולים.
ניתוח סטטי מסייע לגשר על פער זה על ידי בחינת קוד מבלי לבצע אותו, ומציאת בעיות בשלב מוקדם בתהליך הפיתוח. הוא מאפשר לצוותים לזהות שגיאות לוגיות, לאכוף סטנדרטים של קידוד, להבטיח גבולות אדריכליים ולזהות פגיעויות אבטחה פוטנציאליות. על ידי שילוב ניתוח סטטי בזרימות עבודה של פיתוח, צוותים יכולים לשפר את האמינות, להפחית רגרסיות ולשמור על עקרונות עיצוב עקביים גם כאשר פרויקטים מתרחבים ומתפתחים.
פרויקטים של Node.js שנבנו עם TypeScript נהנים משמעותית מניתוח סטטי החורג מעבר לבדיקת סוגים. ניתוח כזה יכול לחשוף בעיות זרימת נתונים נסתרות, לאכוף כללי עיצוב מונחי-דומיין, להדגיש דפוסים לא בטוחים בקוד אסינכרוני ולתמוך בסקירות קוד עם בדיקות אובייקטיביות וחזרתיות. עם הגישה הנכונה, ניתוח סטטי הופך לא רק לשער איכות אלא גם לפרקטיקה בסיסית התומכת בתחזוקה ארוכת טווח ויציבות תפעולית במערכות backend מודרניות.
SMART TS XL
בעוד שרבים כלי ניתוח סטטי לספק ערך בתחומים ספציפיים כמו הסרת סיבים, אכיפת סגנון, סריקת אבטחה, או ניהול תלות, SMART TS XL בולטת כפלטפורמה מקיפה שנבנתה במיוחד כדי לטפל בצרכים המורכבים של פרויקטים מודרניים של Node.js ו-TypeScript.
יישומי Node.js גדלים לעתים קרובות למערכות מודולריות גדולות שמשתלבות עם ממשקי API, מסדי נתונים, מיקרו-שירותים וחבילות של צד שלישי. ככל שהמורכבות עולה, כך גם הסיכון לשגיאות לוגיות עדינות עולה. פגיעויות אבטחה, סחיפה אדריכלית ואתגרי תחזוקה. SMART TS XL נועד לעמוד באתגרים אלה באופן ישיר בעזרת תכונות ניתוח סטטי מתקדמות שהולכות הרבה מעבר ליסודות.
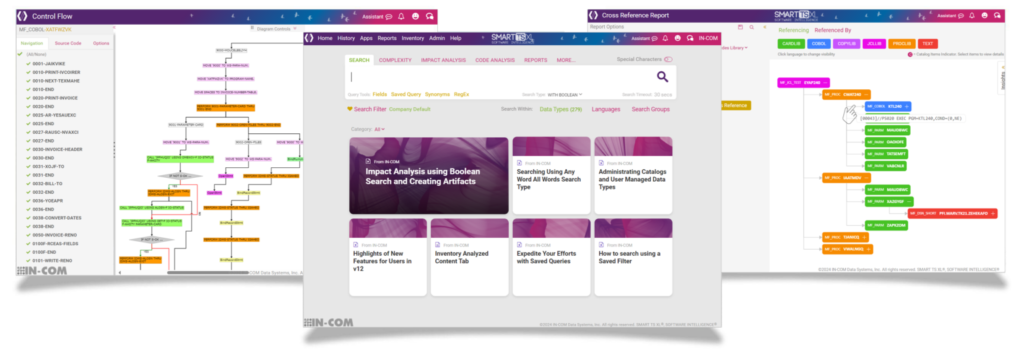
הבנה מתקדמת של קוד
SMART TS XL מציע ניתוח סמנטי מעמיק שמבין באופן מלא את מערכת הסוגים המתקדמת של TypeScript ואת האופי הדינמי של יישומי Node.js. הוא יכול:
- ניתוח מבני פרויקטים שלמים, כולל מונורפו וארכיטקטורות שכבתיות
- מודל קשרי סוגים מורכבים, גנריות והסקת סוגים מתקדמת
- פתרון אוטומטי של ייבוא ותלות בין מודולים
- הבנת תכונות מודרניות של JavaScript ו-TypeScript כגון async/await, decorators ושרשור אופציונלי
עומק זה מבטיח שהניתוח יהיה מדויק ורלוונטי גם יחד, אפילו עבור מערכות Node.js מודולריות מאוד ופרויקטים גדולים של TypeScript.
אכיפת כללי אדריכלות ועיצוב
שמירה על ארכיטקטורה נקייה היא קריטית בפיתוח מערכות Node.js. SMART TS XL מאפשר לצוותים:
- הגדרה ואכיפה של גבולות מודולים ברורים
- מניעת תלות לא רצויות בין שכבות (לדוגמה, חסימת קריאות ישירות מנתיבי API ללקוחות מסד נתונים)
- ודא שעקרונות עיצוב מונחי-דומיין פועלים על פני בסיסי קוד גדולים.
- זיהוי ודיווח אוטומטי על הפרות ארכיטקטוניות במהלך פיתוח וצינורות CI
תכונות אלו מסייעות במניעת שחיקה ארוכת טווח באיכות התכנון, מה שמקל על קליטת חברי צוות חדשים ומפחית את עלויות התחזוקה.
ניתוח סטטי ממוקד אבטחה
אבטחה היא בראש סדר העדיפויות בפיתוח מודרני. SMART TS XL כולל תכונות ל:
- זיהוי זרימת נתונים לא בטוחה, כגון קלטים לא מאומתים המגיעים לממשקי API קריטיים או שאילתות מסד נתונים
- מעקב אחר זיהומים במודל על פני קריאות אסינכרוניות ושרשראות תוכנה ביניים
- זיהוי דפוסי פגיעות נפוצים כגון סיכוני הזרקה, ביטול סריאליזציה לא מאובטח ושימוש לא בטוח בחבילות של צד שלישי
- לספק ייעוץ מפורט לתיקון בעיות כדי לעזור למפתחים לתקן אותן בביטחון
יכולות אלו עוזרות לצוותי פיתוח לשלב שיטות קידוד מאובטחות בעבודה היומיומית מבלי להסתמך אך ורק על ביקורות ידניות.
עריכת כללים מותאמים אישית עוצמתית
לכל פרויקט יש צרכים ייחודיים. SMART TS XL תומך בהתאמה אישית גמישה של כללים, המאפשרת לצוותים:
- כתיבת כללים ספציפיים לפרויקט המותאמים להיגיון העסקי שלהם
- אכיפת סטנדרטים פנימיים של קידוד מעבר לפתיחת טקסט כללי
- אימות מוסכמות למתן שמות, מבני תיקיות ואינטראקציות בשכבת השירות
- כללי שיתוף וגירסה על פני מאגרים מרובים לצורך עקביות
תמיכה בכללים מותאמים אישית מאפשרת סטנדרטיזציה של איכות ותחזוקה בצוותים גדולים ובפרויקטים מרובים.
תכונות מוכנות לצוות ולארגון
SMART TS XL מיועד לתהליכי עבודה מקצועיים ולארגונים גדולים. הוא כולל:
- אינטגרציה חלקה עם מערכות CI/CD פופולריות לסריקה אוטומטית
- דיווח מפורט וספציפיים לתפקיד עבור מפתחים, ראשי צוותים וקציני אבטחה
- לוחות מחוונים למעקב אחר מגמות, תעדוף בעיות וניהול תיקונים לאורך זמן
- בקרות גישה מבוססות תפקידים וניהול מדיניות לצורכי תאימות
תכונות אלו מבטיחות שהניתוח ניתן להרחבה עם צוותים, ותומכות בשיתוף פעולה בין קבוצות הנדסה מבוזרות.
חוויה ידידותית למפתחים
למרות היכולות ברמת ארגון, SMART TS XL נשאר ממוקד במפתחים עם:
- אינטגרציות IDE למשוב מיידי במהלך קידוד
- כלי ממשק שורת פקודה (CLI) לסריקות מקומיות ואוטומציה בזרימות עבודה מותאמות אישית
- ניתוח מצטבר לקבלת תוצאות מהירות אפילו בבסיסי קוד גדולים
- פלט ברור וניתן לפעולה המסייע למפתחים לתקן בעיות במהירות ללא רעש או תוצאות חיוביות שגויות
על ידי שילוב של ניתוח סטטי מעמיק, תובנות ממוקדות אבטחה, אכיפה ארכיטקטונית והתאמה אישית גמישה של כללים, SMART TS XL מספק פתרון מאוחד לתחזוקה של יישומי Node.js ו-TypeScript איכותיים, מאובטחים וניתנים לתחזוקה בקנה מידה גדול.
StandardJS
StandardJS הוא מדריך סגנון, שפתון ופורמטור דעתניים ל-JavaScript שמטרתם להפחית חיכוכים בצוותי פיתוח על ידי אכיפת סגנון קידוד אחיד ועקבי. StandardJS, שתוכנן תוך מחשבה על תצורה מינימלית, מקדם פשטות על ידי הימנעות מ"bikeshedding" עקב כללי עיצוב. הוא צבר פופולריות בקהילות Node.js ו-JavaScript של חזיתות בזכות קלות האימוץ שלו ואכיפת שיטות עבודה מומלצות מקובלות.
עבור פרויקטים של TypeScript, ניתן להרחיב את StandardJS עם תוספים קהילתיים כדי לתקן lint. .ts קבצים, אך עיצוב הליבה שלו נותר קודם כל מבוסס על JavaScript. צוותים המשתמשים ב-Node.js עם TypeScript משלבים אותו לעתים קרובות לאכיפת עקביות סגנונית בסיסית על פני בסיסי קוד מעורבים של JS/TS.
יכולות מפתח
- אוכף סגנון JavaScript יחיד ודעתי ללא צורך בתצורה מותאמת אישית
- קוד Lints עבור שגיאות נפוצות, משתנים שאינם בשימוש ודפוסים פגומים
- כולל כללי עיצוב שעובדים ישירות מהקופסה
- תומך בשילוב ממשק שורת פקודה (CLI) וב-pre-commit hooks לאכיפת סגנון בעת שמירה.
- מפחית חיכוכים בבדיקת קוד על ידי ביטול ויכוחים על סגנון
StandardJS מתאים ביותר לצוותים שרוצים להימנע מההוצאות הכרוכות בתחזוקת תצורות סגנון מותאמות אישית ומעדיפים קונבנציונליות על פני תצורה.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקדות בסטייל בלבד
StandardJS הוא ביסודו מדריך סגנון וליינר. הוא מתמקד באכיפת עיצוב עקבי ותקינות קוד פשוטה אך אינו מבצע ניתוח סטטי עמוק. הוא אינו יכול לזהות באגים לוגיים, תבניות לא בטוחות או בעיות עיצוב מבניות ביישומי Node.js.
2. תמיכה מוגבלת ב-TypeScript
בעוד שתוספי קהילה יכולים להוסיף פתרונות ל-Linting של TypeScript, StandardJS אינו בנוי עבור TypeScript. הוא אינו מבין באופן טבעי את מערכת הסוגים של TypeScript, את התחביר המתקדם או את בדיקות זמן הקומפילציה. צוותים המסתמכים על TypeScript לבטיחות סוגים צריכים להשלים אותו עם המהדר של TypeScript או כלי ניתוח סטטי אחרים.
3. ללא ניתוח אבטחה
StandardJS אינו מזהה פגיעויות אבטחה כגון סיכוני הזרקה, סידור לא בטוח או שימוש לא מאובטח ב-API. הוא אינו יכול לזהות זרימת נתונים פגומה או לאמת טיפול בקלט ביישומי Node.js, ומשאיר את האבטחה לחלוטין לכלים אחרים ולבדיקה ידנית.
4. אין אכיפה אדריכלית
StandardJS אינו אוכף ארכיטקטורת פרויקט או כללי שכבות. הוא אינו יכול למנוע תלות לא תקינות בין מודולים, לזהות הפרות של תבניות ארכיטקטורה נקיות, או להבטיח הפרדת בעיות בבסיסי קוד גדולים.
5. אין צורך בלוגיקה מתקדמת או בבדיקות זרימת בקרה
בניגוד למנתחים סטטיים מתוחכמים יותר, StandardJS אינו יכול לנתח זרימת בקרה או זרימת נתונים ביישומי Node.js. הוא אינו יכול לזהות בעיות כגון נתיבי קוד בלתי נגישים, לוגיקה מותנית לא מכוונת או טיפול שגוי בהבטחות.
6. תמיכה מינימלית בכללים מותאמים אישית
StandardJS הוא פתרון דעתני במכוון עם התאמה אישית מוגבלת. אמנם זה מפחית את תקרת התצורה, אך זה גם מונע מצוותים לאכוף סטנדרטים פנימיים של קידוד או כללים ספציפיים לתחום החורגים ממדריך הסגנון המוגדר כברירת מחדל.
7. לא מיועד לממשל בקנה מידה ארגוני
צוותים גדולים דורשים לעתים קרובות דיווח מפורט, מעקב אחר מגמות ומדיניות מבוססת תפקידים לאיכות קוד. StandardJS אינו מציע לוחות מחוונים, ניתוח היסטורי או תכונות ממשל למעקב אחר בריאות הקוד לאורך זמן בסביבות ארגוניות.
XO
XO הוא עטיפת ESLint דעתנית שנועדה לפשט את תהליך ה-linting ב-JavaScript ו-Node.js. היא בנויה עם ברירות מחדל חזקות, ואוכף סגנון ושיטות עבודה מומלצות עקביים מבלי לדרוש תצורה מותאמת אישית. XO פופולרי במיוחד בקרב מפתחי Node.js המחפשים הגדרה ללא תצורה המשלבת כללים ברורים, linting קפדני ומשוב מהיר.
עבור פרויקטים של TypeScript, XO מציעה תמיכה מובנית ב-TypeScript באמצעות תוספים, מה שמקל על יישום עקבי של linting על פני בסיסי קוד מעורבים של JS/TS. מטרתו להפחית עייפות קבלת החלטות על ידי בחירת כללי ESLint הגיוניים והנחיות עיצוב ישירות מהקופסה.
יכולות מפתח
- אוכף כברירת מחדל מערך חוקי ESLint קפדני ומעוצב היטב
- תומך ב-Linting של TypeScript עם הגדרה מינימלית
- כולל כללי עיצוב הגיוניים לעקביות קוד
- מספק ממשק שורת פקודה (CLI) לשילוב מהיר עם סקריפטי בנייה או hooks לפני ביצוע פעולות (pre-commit).
- עובד היטב עבור פרויקטים קטנים עד בינוניים של Node.js המחפשים פשטות
XO אידיאלי עבור צוותים המעוניינים להימנע מתחזוקה של תצורות ESLint מורכבות ומעדיפים סטנדרט חזק ועקבי של ניקוי לימונים.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקדות בסגנון ותחביר בלבד
XO הוא ביסודו כלי עזר שאוכף את סגנון הקוד והתחביר הנכונים. הוא אינו יכול לזהות שגיאות לוגיות עמוקות, הפרות של כללי עסקיים או באגים עדינים ביישומי Node.js התלויים בהתנהגות זמן ריצה.
2. מודעות מוגבלת ל-TypeScript
XO מסתמך על ESLint עם תוספי TypeScript עבור .ts תמיכה. למרות שהוא יכול לזהות בעיות רבות הקשורות לסוגים, הוא אינו משתלב ישירות עם בדיקת הסוגים של מהדר TypeScript. הוא אינו יכול לאמת קשרי סוגים מתקדמים, גנריות או נכונות הסקת סוגים.
3. אין ניתוח זרימת נתונים או זרימת בקרה
XO אינו יכול לנתח כיצד נתונים נעים דרך פונקציות אסינכרוניות, הבטחות או לוגיקה מותנית מורכבת. הוא אינו יכול לזהות בעיות בזמן ריצה כגון קלטים לא מאומתים המגיעים לפעולות רגישות או שימוש שגוי ב-callbacks.
4. אין תכונות ניתוח אבטחה
XO אינו מזהה פגיעויות אבטחה כגון סיכוני הזרקה, טיפול בקלט לא בטוח או חשיפה לנתונים בין שירותים. ניתוח סטטי ממוקד אבטחה דורש כלים ייעודיים כדי להשלים את סגנון ה-linting שלו.
5. אין אכיפה של כללים אדריכליים
XO אינו יכול לאכוף גבולות מודולים, שכבות תלויות או כללי ארכיטקטורה נקייה ביישומי Node.js. חסרה לו היכולת לאמת הגבלות ייבוא או הנחיות עיצוב מבני כלל-פרויקטיות.
6. תמיכה מינימלית בכללים מותאמים אישית בהשוואה ל-ESLint גולמי
למרות ש-XO בנוי על ESLint, העיצוב הדעתני שלו מפחית את הגמישות עבור צוותים המעוניינים בכללי linting מותאמים אישית מאוד. התאמתו לסטנדרטים ספציפיים לתחום יכולה לכלול תצורה נוספת או forking של ההגדרות הקבועות מראש שלו.
7. אין תכונות ברמה ארגונית
XO מותאם לפשטות ולמשוב מקומי על פיתוח. הוא אינו מציע לוחות מחוונים מרכזיים, ניהול מדיניות, מעקב אחר מגמות או בקרות מבוססות תפקידים הנדרשות לצוותים גדולים המנהלים מאגרים מרובים.
8. דיווח מוגבל ושילוב CI
בעוד ש-XO משתלב עם מערכות CI לצורך איתור תקלות עוברות/נכשלות, הוא חסר תכונות דיווח מתקדמות לביקורת, ניתוח היסטורי או תכנון תיקונים שצוותים עשויים להזדקק להן לשמירה על איכות קוד לטווח ארוך.
JSHint
JSHint הוא אחד מ-linters המוקדמים והידועים ביותר של JavaScript, שנוצר כדי לעזור למפתחים לזהות בעיות פוטנציאליות ולאכוף מוסכמות קידוד בסיסיות. הוא תוכנן לפשטות, וסורק את קוד המקור של JavaScript אחר שגיאות נפוצות, תבניות לא בטוחות ובעיות סגנוניות. מבחינה היסטורית, JSHint אומץ באופן נרחב בפרויקטים של frontend ו-Node.js כדי לאתר באגים שקל לפספס לפני הפריסה.
עבור פרויקטים של Node.js, JSHint מספק ממשק שורת פקודה (CLI) פשוט שניתן לשלב בזרימות עבודה של פיתוח כדי לסייע באכיפת הנחיות קידוד פשוטות ולהימנע ממכשולים נפוצים בקוד JavaScript אסינכרוני.
יכולות מפתח
- מדגיש שגיאות תחביר ושגיאות נפוצות ב-JavaScript
- תומך בקבוצות כללים הניתנות להגדרה לאכיפת העדפות סגנון
- מציע שילוב קל של ממשק שורת פקודה (CLI) עבור בדיקות מקומיות וצינורות CI
- מסייע באכיפת דפוסי קידוד בטוחים יותר בבסיסי קוד JavaScript ישנים יותר
- קל משקל עם מינימום התקנה או תלויות
JSHint שימושי במיוחד עבור פרויקטים מדור קודם של Node.js הזקוקים לעיבוד בסיסי ללא התקורה של תצורות כלים מודרניות.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. מוגבל לתחביר ג'אווהסקריפט קלאסי
JSHint תוכנן לפני שקיימות תכונות ג'אווהסקריפט מודרניות רבות. הוא מציע תמיכה חלקית בלבד בתחביר ECMAScript חדש יותר, מה שהופך אותו לפחות יעיל עבור פרויקטים עכשוויים של Node.js המסתמכים על מודולי ES, async/await או destructuring מתקדם.
2. אין תמיכה ב-TypeScript מקורי
JSHint אינו יכול לנתח קבצי TypeScript באופן מיידי. צוותים המאמצים TypeScript לפיתוח Node.js חייבים להשתמש בכלים אחרים כדי לאכוף בטיחות סוגים, מה שהופך את JSHint למיותר בזרימות עבודה אלו.
3. מיקוד ניתוח רדוד
JSHint בודק בעיקר את תקינות התחביר ושגיאות פשוטות. הוא אינו מנתח את זרימת הבקרה, זרימת הנתונים או את הסמנטיקה של לוגיקת היישומים. באגים מורכבים הנובעים מדפוסים אסינכרוניים או שימוש לרעה ב-callback בדרך כלל לא יתגלו.
4. חוסר מודעות לאבטחה
JSHint אינו יכול לזהות פגיעויות אבטחה כגון סיכוני הזרקה, הפצת נתונים לא בטוחה או אימות קלט חסר. צוותים חייבים להשתמש בכלי ניתוח סטטיים ייעודיים המתמקדים באבטחה כדי לטפל בחששות אלה.
5. אין אכיפה של כללים אדריכליים
JSHint אינו תומך באכיפת אילוצים אדריכליים כמו גבולות מודולים או עקרונות עיצוב שכבתיים. הוא אינו יכול למנוע צימוד הדוק או ייבוא לא מכוון בין שכבות פרויקט ביישומי Node.js.
6. תמיכה מינימלית בכללים מותאמים אישית
בהשוואה למערכות אקולוגיות מודרניות של חיבורי טקסט (linting), JSHint מציעה יכולת הרחבה מוגבלת מאוד. צוותים אינם יכולים להגדיר בקלות כללים מותאמים אישית כדי לאכוף סטנדרטים ספציפיים לפרויקט או אילוצים המונחים על ידי תחום.
7. אין משוב מפתחים משולב IDE
JSHint מספק משוב מבוסס ממשק שורת פקודה (CLI) אך חסרה בו אינטגרציות עשירות עם עורכים מודרניים. מפתחים העובדים בסביבות כמו VS Code עשויים למצוא את החוויה פחות חלקה בהשוואה ל-linters עם תמיכה מובנית בעורכים.
8. אין דיווח מתקדם או תכונות צוות
JSHint מתאים ביותר לשימוש מקומי או לסקריפטים פשוטים של CI. הוא אינו מציע לוחות מחוונים, ניתוח מגמות היסטוריות או ניהול מדיניות לאכיפת איכות קוד בצוותים גדולים או במאגרים מרובים.
9. לא מתוחזק עבור תבניות ג'אווה סקריפט מודרניות
בעוד ש-JSHint עדיין זמין, הפיתוח שלו הואט משמעותית. לעתים קרובות הוא נעצר על ידי כלים חדשים יותר שתומכים טוב יותר בסגנונות קידוד מודרניים של JavaScript ו-Node.js, מה שהופך אותו לבחירה פחות אמינה לניתוח סטטי עדכני.
סניק
Snyk היא פלטפורמת אבטחה פופולרית שנועדה לעזור למפתחים למצוא ולתקן פגיעויות לאורך מחזור חיי פיתוח התוכנה. עבור פרויקטים של Node.js, היא מספקת שתי יכולות אבטחה עיקריות: בדיקות אבטחה סטטיות של יישומים (SAST) של קוד מקור וסריקת פגיעויות אוטומטית של תלות. על ידי שילוב ישיר בזרימות עבודה של מפתחים ובצינורות CI/CD, Snyk מאפשר לצוותים לזהות סיכונים מוקדם ולתחזק יישומים מאובטחים לאורך זמן.
מנוע ה-SAST של Snyk מנתח את קוד המקור של Node.js ו-TypeScript לאיתור דפוסים לא מאובטחים, בעוד שסורק התלות שלו בודק package.json ו package-lock.json עבור פגיעויות ידועות בספריות קוד פתוח.
יכולות מפתח
- סורק את קוד המקור כדי לזהות בעיות אבטחה כגון סיכוני הזרקה וטיפול קלט לא בטוח
- מזהה באופן אוטומטי חבילות npm פגיעות ומציע גרסאות בטוחות
- משתלב עם GitHub, GitLab, Bitbucket ו-CI/CD pipelines לניטור רציף
- מספק הנחיות לתיקון ובקשות משיכה אוטומטיות לתיקון תלויות
- תומך בכלי פיתוח עם אינטגרציות IDE לקבלת משוב אבטחה מובנה
- לוחות מחוונים מרכזיים למעקב אחר פגיעויות ואכיפת מדיניות
Snyk נמצא בשימוש נרחב על ידי צוותים המעוניינים לאמץ גישת "הזזה שמאלה" לאבטחה, ועוזר למפתחים למצוא ולפתור בעיות מוקדם ככל האפשר.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. ניתוח סטטי ממוקד אבטחה, לא כללי
Snyk תוכנן במיוחד לסריקת אבטחה. הוא אינו מבצע משימות ניתוח סטטיות כלליות כמו אכיפת סגנון קוד, גילוי שגיאות לוגיות או זיהוי בעיות תחזוקה. צוותים עדיין זקוקים ללינטרים ולכלי איכות קוד כדי לכסות תחומים אלה.
2. מודעות מוגבלת למערכת טיפוסי TypeScript
בעוד ש-Snyk תומך בתחביר TypeScript, הניתוח הסטטי שלו אינו ממנף באופן מלא את מערכת הסוגים המתקדמת של TypeScript. הוא אינו יכול לאמת שימוש בטוח בסוגים של גנריות, ממשקים מורכבים או אילוצי סוג מעודנים שמהדר TypeScript היה אוכף.
3. אין זרימת בקרה או ניתוח זרימת נתונים ברמות מתקדמות
ה-SAST של Snyk סורק דפוסים לא מאובטחים אך אינו מבצע מידול עמוק של זרימת נתונים. הוא עלול לפספס פגיעויות מורכבות מרובות פונקציות או בין מודולים, במיוחד כאשר קלט המשתמש מתפשט דרך לוגיקה אסינכרונית האופיינית לממשקי Node.js.
4. סורק תלות מוגבל ל-CVE ידוע
סריקת התלות של Snyk מסתמכת על פגיעויות ידועות בבסיסי נתונים ציבוריים. היא אינה יכולה לזהות פגיעויות מותאמות אישית שהוכנסו על ידי קוד מקומי או לוגיקה עסקית, וגם לא יכולה לבצע ביקורת על חבילות קנייניות ללא שילוב מפורש.
5. אין אכיפה אדריכלית
Snyk אינו אוכף עקרונות עיצוב כגון ארכיטקטורה שכבתית, גבולות מודולים או כללי עיצוב מונחי-דומיין. צוותים אינם יכולים להשתמש בו כדי לחסום ייבוא לא מכוון או לשמור על הפרדה נקייה של בעיות בבסיסי קוד של Node.js.
6. פוטנציאל לתוצאות חיוביות שגויות ורעש
למרות היותו ניתוח סטטי רב עוצמה, הוא יכול לייצר תוצאות חיוביות שגויות או אזהרות אבטחה גנריות הדורשות סקירה ידנית. מצב זה יכול להאט זרימות עבודה אם לא מכוונים ומטופלים בקפידה על ידי מפתחים בעלי מודעות לאבטחה.
7. דורש אימות ושילוב בענן
Snyk היא בעיקר פלטפורמה מבוססת ענן הדורשת חשבונות משתמש והעלאות פרויקטים. צוותים עם ניהול נתונים קפדני או סביבות פיתוח לא מקוונות עשויים למצוא את הדרישות הללו מגבילות או לא מתאימות.
8. שיקולי עלות עבור תכונות מלאות
Snyk מציעה רמות חינמיות עם מגבלות על פרויקטים וסריקות, אך יכולות מתקדמות כמו ניהול צוותים, מדיניות מותאמת אישית וניטור רציף זמינות רק בתוכניות בתשלום. זה עשוי להוות מכשול עבור צוותים קטנים או פרויקטים בקוד פתוח עם תקציבים מוגבלים.
9. לא תוכנן לתחזוקה או לאכיפת סגנון
מעבר לאבטחה, Snyk אינו מטפל בבעיות תחזוקה כגון מורכבות, כפילויות או ריחות קוד. הוא אינו יכול להחליף כלי יצירת טקסט (linters), מעצב טקסט (formatters) או כלי אימות אדריכלי הדרושים לניתוח סטטי מקיף ב-Node.js ו-TypeScript.
ביקורת npm
npm audit הוא כלי אבטחה מובנה הכלול ב-npm CLI, שנועד לעזור למפתחי Node.js לזהות ולטפל בפגיעויות ידועות בתלויות הפרויקט שלהם. על ידי ניתוח התוכן של package.json ו package-lock.json, הוא בודק חבילות עם אזהרות אבטחה שפורסמו ומציע עדכונים או תיקונים מומלצים.
ביקורת npm נמצאת בשימוש נרחב משום שהיא מובנית ישירות בתהליך העבודה של npm, מה שהופך סריקת אבטחה לנגישה ללא צורך בכלים נוספים או הגדרות מורכבות. היא מספקת למפתחים משוב מיידי על תקינות התלויות שלהם.
יכולות מפתח
- מנתח עץ תלויות של פרויקט לאיתור פגיעויות ידועות
- משתמש בייעוץ אבטחת הציבור ובמסד הנתונים של הפגיעויות של npm
- מציע דירוגי חומרה וצעדי תיקון מוצעים
- משולב ב-npm CLI לשימוש מקומי קל
- ניתן לאוטומציה בצינורות CI כדי לחסום מיזוגים עם בעיות קריטיות
- תומך
npm audit fixלהחלת שדרוגים בטוחים באופן אוטומטי
ביקורת npm היא חלק חיוני מהיגיינת האבטחה הבסיסית של צוותי Node.js רבים, ועוזרת להבטיח שיישומים לא מגיעים עם תלויות מיושנות או פגיעות.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקד רק בפגיעויות תלות
ביקורת npm בודקת בעיות ידועות בחבילות של צד שלישי, אך אינה מנתחת את קוד המקור של הפרויקט עצמו. היא אינה יכולה לזהות סיכוני אבטחה שנוצרו על ידי לוגיקה עסקית מותאמת אישית, שגיאות טיפול בקלט או החלטות עיצוב לא מאובטחות.
2. אין צורך בניתוח קוד סטטי לצורך לוגיקה או סגנון
ביקורת npm אינה מבצעת ניתוח קוד, אוכפת סטנדרטים של קידוד או בודקת בעיות תחזוקה כמו מורכבות או כפילויות. צוותים זקוקים לנתחים סטטיים ומנתחים נפרדים כדי לטפל בהיבטים אלה.
3. אין מודעות למערכת הקלדה מסוג TypeScript
ל-npm audit אין אינטגרציה עם מהדר TypeScript או מערכת הטיפוסים שלו. הוא אינו יכול לזהות שגיאות טיפוס, שימוש לרעה בגנריות או בדיקות null חסרות בבסיסי קוד TypeScript.
4. מוגבל לפגיעויות ידועות
הכלי מסתמך על פגיעויות שדווחו באופן פומבי. אם פגיעות חדשה, לא פורסמה או קיימת בחבילה פרטית, ביקורת npm לא תזהה אותה. דבר זה עלול להותיר פערים בכיסוי האבטחה.
5. פוטנציאל לתחושת ביטחון כוזבת
מפתחים עשויים להניח שהפרויקט שלהם "מאובטח" אם ביקורת npm אינה מדווחת על בעיות, אך פעולה זו מתעלמת מסיכוני קוד מותאם אישית, דפוסים לא בטוחים ותצורות שגויות שניתוח סטטי של קוד המקור היה מזהה.
6. אין אכיפה של חוקי אדריכלות או עיצוב
ביקורת npm אינה מעריכה את ארכיטקטורת הפרויקט או אוכפת גבולות מודולים. היא אינה יכולה למנוע צימוד הדוק, תלויות מעגליות או הפרות של ארכיטקטורה נקייה ביישומי Node.js.
7. אין ניתוח זרימת נתונים או זרימת בקרה
ביקורת npm אינה מנתחת כיצד נתונים עוברים דרך אפליקציה. היא אינה יכולה לזהות זרימת נתונים לא מאובטחת, כגון קלטים לא מאומתים המגיעים ל-APIs קריטיים או שאילתות מסד נתונים.
8. התאמה אישית מינימלית
הכלי נועד לעבוד באופן אוטומטי עם נתוני הרישום הציבוריים של npm. לצוותים יש יכולת מוגבלת להתאים אישית כללים או מדיניות מעבר לשליטה באילו ייעוץ להתעלם או ברמות הביקורת לאכוף.
9. אין שילוב IDE למפתחים
ביקורת npm פועלת ב-CLI וב-CI, אך אינה מספקת משוב מובנה בעורכים פופולריים. מפתחים אינם רואים תוצאות ביקורת בזמן כתיבת קוד אלא אם כן הם מפעילים ביקורות באופן ידני.
10. אינו מחליף כלי אבטחה או איכות אחרים
למרות שביקורת npm חיונית לבדיקת תלויות, היא אינה יכולה להחליף כלי מעקב (linters), מנתחים סטטיים, כלי SAST לאבטחה או כלי עזר לאכיפה אדריכלית. צוותים זקוקים לגישה רב-שכבתית לכיסוי מלא.
NodeSecure
NodeSecure היא ממשק שורת פקודה (CLI) ופלטפורמה המתמקדת באבטחה, המנתחת תלויות בפרויקטים של Node.js לאיתור סיכונים פוטנציאליים. היא בודקת חבילות מותקנות כדי לזהות פגיעויות ידועות, דפוסים לא מאובטחים בקוד שפורסם ובעיות במטא-דאטה שיכולות להצביע על איומים בשרשרת האספקה. בניגוד לסריקת פגיעויות פשוטה המבוססת רק על ייעוץ, NodeSecure מנתחת ומעריכה את תוכן החבילה בפועל כדי לזהות סיכונים עמוקים יותר או לא ידועים קודם לכן.
NodeSecure בעל ערך רב במיוחד לביקורת פרויקטים של Node.js וחבילות npm לאיתור סיכונים נסתרים כגון קוד ערום, סקריפטים חשודים ותצורות פרסום לא בטוחות. זה עוזר לצוותים לקבל נראות טובה יותר לגבי הבריאות והאמינות של עץ התלות שלהם.
יכולות מפתח
- סורק תלויות npm מותקנות עבור פגיעויות ידועות
- מנתח את תוכן החבילה לאיתור דפוסים חשודים כמו ערפול או קוד ממוזער
- מסמן מטא-נתונים מסוכנים כגון סקריפטים מסוכנים לאחר התקנה או מידע חסר ברישיון
- יוצר דוחות JSON וביקורות קריאות על ידי בני אדם לסקירת צוות
- כלי CLI שמשתלב עם פיתוח מקומי וצינורות CI
- מסייע בזיהוי מתקפות שרשרת אספקה המנצלות הפצת חבילות npm
NodeSecure שימושי במיוחד בפרויקטים של Node.js אשר נותנים עדיפות לאבטחת שרשרת האספקה ורוצים ניתוח מעמיק יותר של חבילות של צד שלישי מאשר ייעוץ בסיסי בלבד.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקד אך ורק בתלות
NodeSecure נועד לנתח חבילות npm מותקנות, ולא את קוד המקור של האפליקציה עצמה. הוא אינו יכול לזהות באגים, שגיאות לוגיות או בעיות אבטחה שנוצרו על ידי קוד Node.js או TypeScript מותאם אישית.
2. אין בדיקת או ניתוח של סוג TypeScript
NodeSecure אינו משתלב עם מהדר TypeScript או מערכת הסוגים. הוא אינו יכול למצוא שגיאות סוג, הטלות לא בטוחות או שימוש לא נכון בקודים גנריים בקוד הפרויקט.
3. אין סגנון קוד או אכיפת איכות
הכלי אינו כלי לינטר או מעצב. הוא אינו אוכף סטנדרטים של קידוד, מזהה ריחות קוד או מבטיח סגנון עקבי על פני בסיס קוד של Node.js.
4. אין ניתוח זרימת נתונים או זרימת בקרה
NodeSecure אינו מדמה כיצד נתונים עוברים דרך אפליקציה. הוא אינו יכול לזהות מקורות זיהום, לעקוב אחר קלט משתמש לנתוני זיהום רגישים, או לנתח את זרימת הבקרה כדי לזהות פגיעויות לוגיות.
5. בדיקות אבטחה מוגבלות עבור קוד מותאם אישית
למרות היותו רב עוצמה לניתוח ברמת החבילה, NodeSecure אינו יכול למצוא בעיות אבטחה בבסיס הקוד של הפרויקט עצמו, כגון פגיעויות הזרקה, אימות קלט לא תקין או לוגיקת אימות שתצורתה שגויה.
6. אין אכיפה אדריכלית
NodeSecure אינו מאמת את מבנה הפרויקט או אוכף גבולות מודולים. הוא אינו יכול להבטיח עקרונות ארכיטקטורה נקיים או למנוע צימוד הדוק בין שכבות ביישום Node.js.
7. דורש סקירה ידנית של הממצאים
רבים מהממצאים של NodeSecure, כגון סקריפטים חשודים או קוד ערום, דורשים פרשנות ידנית. תוצאות חיוביות שגויות עלולות להתרחש, ועל הצוותים להחליט כל מקרה לגופו האם חבילות שסומנו בדגל הן באמת מסוכנות.
8. אין דיווח מקיף לצוותים
למרות שהוא מייצר תוצרי ביקורת מפורטים, NodeSecure חסרים לוחות מחוונים ברמת ארגון, בקרות גישה מבוססות תפקידים או מעקב אחר מגמות ברמת הצוות הנדרש לעתים קרובות בארגונים גדולים יותר.
9. תלוי באיכות המטא-נתונים של npm
חלק מהניתוח של NodeSecure מסתמך על מטא-נתונים שסופקו על ידי מחברי החבילות. מטא-נתונים לא שלמים או שגויים עלולים להגביל את יכולתו לזהות סיכונים מסוימים.
10. משלים אך אינו מחליף כלים אחרים
NodeSecure מתמחה מאוד באבטחת שרשרת אספקה. צוותים עדיין זקוקים למערכות מעקב (linters), מנתחי נתונים סטטיים, כלי SAST וכלי עזר לאכיפה אדריכלית כדי להשיג איכות קוד מלאה וכיסוי אבטחה.
צ'קמרקס
Checkmarx היא פלטפורמת בדיקות אבטחה סטטיות (SAST) ברמה ארגונית, המסייעת לארגונים לזהות פגיעויות אבטחה בקוד המקור לפני הפריסה. היא תומכת בשפות ובמסגרות רבות, כולל JavaScript ו-TypeScript, ונמצאת בשימוש נרחב בתעשיות עם דרישות אבטחה מחמירות וצורכי תאימות.
עבור פרויקטים של Node.js, Checkmarx מנתח קוד JavaScript ו-TypeScript בצד השרת כדי לזהות דפוסים המקושרים לפגיעויות נפוצות. הוא משתלב עם צינורות CI/CD, מערכות בקרת גרסאות וזרימות עבודה של מפתחים כדי לאכוף שיטות פיתוח מאובטחות בין צוותים.
יכולות מפתח
- סורק בסיסי קוד של Node.js ו-TypeScript לאיתור פגיעויות אבטחה כגון פגמי הזרקה, ביטול סריאליזציה לא מאובטח וסיכוני XSS
- מודל זרימת בקרת יישומים כדי לזהות הפצת נתונים לא בטוחה
- תומך בשערי אבטחה מונעי מדיניות בצינורות CI/CD
- לוחות מחוונים מרכזיים לניהול פגיעויות ומעקב אחר תיקונים
- משתלב עם GitHub, GitLab, Jenkins, Azure DevOps ופלטפורמות אחרות
- מספק תמיכה בתאימות לתקנים כמו OWASP Top 10 ו-PCI DSS
Checkmarx נבחרת לעתים קרובות על ידי ארגונים גדולים שמטרתם לשלב סריקת אבטחה ישירות במחזור חיי פיתוח התוכנה שלהם ולשמור על ממשל חזק של אבטחת הקוד.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. מתמקד בעיקר באבטחה, לא באיכות קוד כללית
Checkmarx נועד לזהות פגיעויות אבטחה. הוא אינו אוכף הנחיות סגנון, מזהה בעיות תחזוקה או מטפל בריחות קוד שאינם קשורים לאבטחה. צוותים עדיין זקוקים למערכות כתיבה נפרדות וכלים איכותיים עבור בעיות אלו.
2. אינטגרציה מוגבלת של מערכת סוג TypeScript
בעוד ש-Checkmarx תומך ב-TypeScript, מנוע הניתוח שלו אינו ממנף באופן מלא את מערכת הסוגים המתקדמת של TypeScript. ייתכן שהוא מתקשה עם שיטות גנריות, הסקות מורכבות של סוגים או הקלדות ספציפיות למסגרת, מה שמוביל לתוצאות חיוביות שגויות או בעיות שהוחמצו.
3. מחזור משוב איטי יותר
Checkmarx פועל בדרך כלל כחלק מסריקות CI או סריקות מתוזמנות, ומספק תוצאות לאחר דחיפת הקוד. לולאת משוב איטית יותר זו יכולה להפחית את אימוץ הקוד על ידי מפתחים בהשוואה לכלים משולבים ב-IDE שמדגישים בעיות תוך כדי כתיבת הקוד.
4. תצורה מורכבת והטמעה
הגדרת Checkmarx עבור פרויקטים של Node.js ו-TypeScript עשויה לדרוש קונפיגורציה ראשונית משמעותית. יישור כללי סריקה, מבני פרויקטים ושילוב צינורות עשוי לדרוש זמן ייעודי להנדסת אבטחה.
5. כיסוי מוגבל לבעיות שאינן ביטחוניות
Checkmarx אינו אוכף אילוצים אדריכליים כגון גבולות מודולים או שכבות דומיינים. הוא אינו יכול לזהות הפרות של ארכיטקטורה נקייה או להבטיח עקרונות עקביים של תכנון פרויקטים.
6. דורש הכשרת מפתחים
פירוש תוצאות Checkmarx עשוי לדרוש ידע מיוחד כדי לזהות תוצאות חיוביות שגויות ולהבין את השלכות האבטחה. מפתחים שאינם מכירים את שיטות העבודה המומלצות בתחום האבטחה עשויים להתקשות לפעול על סמך הממצאים ללא הדרכה נוספת.
7. עלות ומורכבות רישוי
Checkmarx היא פלטפורמה מסחרית עם מודלים של תמחור ארגוני. צוותים קטנים או סטארט-אפים עשויים למצוא את העלות שלה גבוהה מדי, במיוחד אם נדרשות תכונות מתקדמות או אינטגרציות.
8. פחות גמיש ליצירת כללים מותאמים אישית
בעוד ש-Checkmarx תומך בשאילתות מותאמות אישית, יצירה ותחזוקה של כללים מותאמים אישית דורשות לעתים קרובות לימוד שפות שאילתות קנייניות ומבני כלים פנימיים. זה יכול להוות מכשול עבור צוותים המעוניינים לאכוף מדיניות אבטחה ספציפית לארגון.
9. שיקולי ביצועים בבסיסי קוד גדולים
עבור מונורפו גדולים של Node.js או פרויקטים עם תלויות רבות, סריקות יכולות להיות עתירות משאבים ואיטיות, במיוחד ללא כוונון מדוקדק ואסטרטגיות סריקה מצטברות.
10. תלוי באינטגרציות חיצוניות לחוויית מפתח
Checkmarx מומלץ להשתמש כחלק מתהליך DevSecOps כולל, אך הוא מסתמך על אינטגרציות חיצוניות לשילוב זרימת עבודה של מפתחים. ללא אינטגרציה הדוקה עם בקרת גרסאות, CI/CD ו-IDEs, משוב אבטחה יכול להיות מופרד וקשה יותר לפעול עליו במהירות.
Semgrep
Semgrep הוא כלי ניתוח סטטי גמיש שנועד לזהות דפוסי קוד, לאכוף שיטות עבודה מומלצות לאבטחה ולשפר את איכות הקוד באמצעות סריקה מבוססת דפוסים. הוא תומך במגוון רחב של שפות, כולל JavaScript ו-TypeScript, והוא ידוע בכללים הניתנים להתאמה אישית שנכתבו בפורמט YAML פשוט.
Semgrep נמצא בשימוש נרחב על ידי צוותי אבטחה ופיתוח המעוניינים להטמיע סריקה ישירות בזרימות עבודה של מפתחים, לאכוף שיטות קידוד מאובטחות ולשמור על סטנדרטים עקביים של קוד בין מאגרים שונים. ניתן להריץ אותו באופן מקומי, בצינורות CI, ואפילו לשלב אותו עם בקשות pull לקבלת משוב מוקדם.
יכולות מפתח
- ניתוח סטטי מבוסס תבניות עבור JavaScript, TypeScript ושפות רבות אחרות
- מערכי כללים מובנים לבעיות אבטחה, איכות קוד ושיטות עבודה מומלצות
- עריכת כללים מותאמים אישית באמצעות תחביר YAML אינטואיטיבי לבדיקות ספציפיות לפרויקט
- ביצוע מהיר מתאים לפיתוח מקומי ואוטומציה של CI/CD
- אינטגרציה עם GitHub, GitLab, Bitbucket ופלטפורמות פיתוח אחרות
- ניהול ודיווח מרכזיים דרך Semgrep Cloud עבור צוותים
Semgrep בעל ערך רב במיוחד בפרויקטים של Node.js לגילוי דפוסי קוד לא מאובטחים, אכיפת סטנדרטים פנימיים ומתן משוב מעשי למפתחים במהלך סקירות ובניית קוד.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. אין שילוב מערכת מסוג Native
בעוד ש-Semgrep תומך בתחביר TypeScript, הוא אינו משתמש במהדר TypeScript כדי לפתור סוגים. זה מגביל את יכולתו לזהות בעיות התלויות ביחסי סוגים, גנריות מתקדמות או הסקת סוגים מורכבת.
2. התאמת תבניות ללא הבנה סמנטית מעמיקה
Semgrep מנתח מבנה קוד באמצעות התאמת תבניות AST אך אינו מדמה זרימת בקרה או זרימת נתונים עם הקשר מלא. הוא יכול לפספס פגיעויות או שגיאות לוגיות הדורשות מעקב אחר משתנים על פני פונקציות או קבצים מרובים.
3. אין זרימת נתונים או ניתוח כתם
Semgrep אינו עוקב אחר האופן שבו נתונים עוברים דרך יישום כדי לזהות נתיבים שבהם קלט לא מהימן מגיע לפעולות רגישות. זיהוי בעיות אלו דורש לעתים קרובות כלי SAST ייעודיים עם ניתוח זיהומים.
4. אכיפה אדריכלית מוגבלת
בעוד שניתן להשתמש ב-Semgrep כדי לכתוב כללים לגבי דפוסי ייבוא מסוימים, הוא חסר תמיכה מובנית לאכיפת ארכיטקטורה שכבתית או גבולות תלות מורכבים בפרויקטים של Node.js.
5. פוטנציאל לתוצאות חיוביות או שליליות שגויות
מכיוון שהתאמת התבניות של Semgrep מסתמכת על כללים המוגדרים על ידי המשתמש, כללים שנכתבו בצורה גרועה או כללים רחבים מדי עלולים ליצור רעש או לפספס בעיות קריטיות. שמירה על מערכת כללים אמינה דורשת תכנון מושכל וכיוונון מתמשך.
6. דורש עריכת כללים ידנית עבור בדיקות ספציפיות לפרויקט
החוזק של Semgrep בהתאמה אישית פירושו גם שצוותים צריכים להשקיע זמן ביצירה ותחזוקה של כללים משלהם עבור לוגיקה ומדיניות פנימית ספציפיות לתחום. זה מוסיף הוצאות לאימוץ מלא של הכלי.
7. כיסוי מוגבל מוכן לשימוש עבור מסגרות מורכבות
עבור יישומי Node.js המשתמשים בתבניות מתקדמות או מסגרות עם הפשטה כבדה, Semgrep עשוי לדרוש כללים מותאמים אישית כדי לזהות בעיות רלוונטיות. כללי קהילה גנריים עשויים שלא להתאימם לכל מבני הפרויקט.
8. לא מיועד לאכיפת סגנון או עיצוב
Semgrep אינו מחליף כלי עזר לנטר או מעצבים כמו ESLint או Prettier. צוותים עדיין זקוקים לכלים נפרדים כדי לאכוף עקביות בסגנון קידוד ובעיצוב בבסיסי הקוד של TypeScript ו-JavaScript.
9. אין דיווח מלא על תאימות אבטחה
למרות שהיא שימושית לאיתור בעיות אבטחה, Semgrep אינה פלטפורמת ניהול אבטחה מלאה. היא אינה מציעה ניהול מדיניות, בקרת גישה מבוססת תפקידים או לוחות מחוונים של תאימות כמצופה בסביבות ארגוניות מסוימות.
10. דורש הכשרת מפתחים לשימוש יעיל
כדי להפיק את המרב מ-Semgrep, מפתחים וצוותי אבטחה צריכים ללמוד את תחביר הכללים שלו, להבין דפוסי AST ולפתח אסטרטגיה לשילוב סריקות בזרימות עבודה מבלי להעמיס על המפתחים ממצאים לא רלוונטיים.
Clinic.js
Clinic.js היא חבילה עוצמתית של כלי פרופיל ביצועים ואבחון שנבנו במיוחד עבור יישומי Node.js. היא מסייעת למפתחים לנתח ביצועי זמן ריצה, לזהות צווארי בקבוק ולמטב את התנהגות השרת תחת עומס. Clinic.js מספק דוחות חזותיים ותובנות מתקדמות לגבי שימוש במעבד, השהיית לולאת אירועים, דליפות זיכרון ודפוסי קריאות אסינכרוניות, מה שהופך אותה ליקרה במיוחד לאבחון בעיות דמויות ייצור בשירותי Node.js.
החבילה שלה כוללת כלים כמו Doctor, Flame, Bubbleprof ו-Heap Profiler, שכל אחד מהם מציע תצוגות ייעודיות של ביצועי זמן הריצה של תהליכי Node.js.
יכולות מפתח
- מקליט ומציג פרופילי CPU כדי למצוא צווארי בקבוק בביצועים
- ניטור השהיית לולאת אירועים כדי לזהות פעולות חסימה
- מנתח פעולות אסינכרוניות עם Bubbleprof עבור שרשראות הבטחה מורכבות
- עוקב אחר הקצאות זיכרון כדי לחשוף דליפות
- זרימת עבודה מונעת ממשק שורת פקודה (CRI) עבור סביבות מקומיות וסביבות ייצור
- יוצר דוחות אינטראקטיביים המסייעים בניתוח גורמי שורש
Clinic.js נמצא בשימוש נרחב על ידי מפתחי Node.js וצוותי תפעול המעוניינים לייעל את ביצועי השרת ולהבטיח פריסות ייצור חלקות.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. מיועד ליצירת פרופילים בזמן ריצה, לא לניתוח סטטי
Clinic.js אינו כלי ניתוח סטטי. הוא דורש הפעלת היישום כדי לאסוף נתוני פרופילציה. הוא אינו יכול לנתח קוד מקור ללא ביצוע או לזהות בעיות אך ורק מקריאת קבצי TypeScript או JavaScript.
2. אין יכולות בדיקת סוג או הסרת סיבים
Clinic.js אינו מאמת סוגי TypeScript, או אוכף סטנדרטים של קידוד או בודק עקביות בסגנון. הוא אינו יכול להחליף את linters או את מהדר TypeScript בהבטחת תקינות הקוד.
3. אין זיהוי פגיעויות אבטחה
Clinic.js אינו בנוי לזיהוי פגמי אבטחה כגון סיכוני הזרקה, קלט לא מאומת או ביטול סריאליזציה לא מאובטח. סריקת אבטחה חייבת להתבצע באמצעות כלי SAST או כלי ניתוח תלויות ייעודיים.
4. אין אימות זרימת נתונים או זרימת בקרה
למרות שהוא מציג גרפים של קריאות בזמן ריצה, Clinic.js אינו מנתח באופן סטטי כיצד נתונים נעים דרך קוד או האם זרימת הבקרה עומדת בציפיות התכנון. הוא אינו יכול לזהות שגיאות לוגיות בנתיבים שלא בוצעו.
5. תובנה אדריכלית מוגבלת
Clinic.js מתמקד במדדי ביצועים בזמן ריצה ולא במבנה הפרויקט. הוא אינו אוכף כללים ארכיטקטוניים, גבולות מודולים או עקרונות שכבות בבסיס הקוד.
6. ללא ניתוח תלות או שרשרת אספקה
הכלי אינו מעריך חבילות npm עבור פגיעויות ידועות, סיכוני רישיון או התקפות שרשרת אספקה. יש להשלים אותו עם כלים כמו audit npm או NodeSecure לבטיחות תלויות.
7. דורש עומסי עבודה מייצגים
התובנות של Clinic.js טובות רק כמו התעבורה או עומסי העבודה שבהם נעשה שימוש במהלך הפרופילינג. תרחישים חסרים או לא מייצגים עלולים להשאיר בעיות ביצועים בלתי מתגלות.
8. השפעה פוטנציאלית על ביצועי הייצור
איסוף נתוני פרופילציה מפורטים יכול להוסיף תקורה למערכות חיות. למרות שהוא מציע מצבי ייצור בטוחים, שימוש נרחב בו בייצור דורש תכנון קפדני כדי למנוע השפעה על המשתמש.
9. לא משולב עבור בדיקות סטטיות של CI
Clinic.js אינו מיועד לכך שצנרת CI תיכשל בבניית מערכות על סמך ממצאי ניתוח סטטי. השימוש בו הוא בעיקר ידני או לבדיקת ביצועים מקומית.
10. משלים ולא מחליף כלים אחרים
Clinic.js מצוין להבנה ותיקון בעיות ביצועים בזמן ריצה, אך אינו מספיק להבטחת איכות קוד כוללת, אבטחה או שלמות אדריכלית בפרויקטים של Node.js ו-TypeScript.
מגדלור סי
Lighthouse CI הוא כלי אוטומציה להפעלת ביקורות Lighthouse של גוגל כחלק מזרימות עבודה של אינטגרציה מתמשכת. הוא מעריך יישומי אינטרנט מבחינת ביצועים, נגישות, שיטות עבודה מומלצות, קידום אתרים (SEO) ותאימות לאפליקציות אינטרנט מתקדמות. Lighthouse CI מאפשר לצוותים להפוך את הביקורות הללו לאוטומטיות בבקשות משיכה, פריסות ואתרי ייצור, ובכך מסייע להבטיח חוויות משתמש עקביות ואיכותיות.
בעוד ש-Lighthouse עצמו משמש בדרך כלל לבדיקות ידניות ב-Chrome DevTools, Lighthouse CI מביא את הכוח הזה לתוך צינורות אוטומטיים על ידי השוואת ציונים לאורך זמן ואכיפת תקציבי ביצועים.
יכולות מפתח
- אוטומציה של ביקורות Lighthouse בצינורות CI לבדיקות עקביות
- עוקב אחר שינויים בציונים מרכזיים כגון ביצועים, נגישות וקידום אתרים (SEO)
- נכשל בבניית קבצים אם הביקורות יורדות מתחת לספים שהוגדרו
- תומך ב-GitHub Actions, GitLab CI, CircleCI, וכלי CI נפוצים אחרים
- מציע מעקב שונה והיסטורי כדי לנטר את איכות האתר לאורך זמן
- מסייע באכיפת תקציבי ביצועים בין צוותים ופריסות
Lighthouse CI פופולרי במיוחד בקרב מפתחי Frontend וצוותים הבונים יישומי אינטרנט, SPAs ו-PWAs המופעלים על Node.js ורוצים לשמור על חוויות משתמש מהירות, נגישות ומותאמות היטב.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקדות בפלט אינטרנטי פרוס
Lighthouse CI מעריך אתרים שעברו רינדור, לא את קוד המקור. הוא אינו יכול לנתח קבצי TypeScript או JavaScript ישירות לאיתור באגים, בעיות תחזוקה או פגמי אבטחה.
2. אין בדיקת סוג או סיבים
Lighthouse CI אינו אוכף טיפוסי TypeScript או הנחיות סגנון JavaScript. צוותים עדיין זקוקים ל-linters ולמהדרים כדי לזהות שגיאות תחביר ולשמור על סגנון קוד עקבי.
3. אין ניתוח סטטי של אבטחה
בעוד ש-Lighthouse כולל כמה בדיקות אבטחה בסיסיות עבור כותרות ו-HTTPS, הוא אינו יכול לזהות פגיעויות ברמת הקוד כגון סיכוני הזרקה, טיפול בקלט לא בטוח או שימוש לא מאובטח בממשקי API של Node.js.
4. אין אימות איכות קוד או לוגי
Lighthouse CI אינו יכול לזהות באגים לוגיים, ריחות קוד או בעיות תחזוקה בשירותי Node.js או TypeScript של הקצה האחורי. הוא רק מעריך את הביצועים והאיכות של הדפים המעובדים מול הלקוח.
5. אין אכיפה של כללים אדריכליים
Lighthouse CI אינו מבין את מבנה הפרויקט, גבולות המודולים או עקרונות הארכיטקטורה הנקייה. הוא אינו יכול לאכוף הפרדת עניינים או שכבות ביישומי Node.js.
6. דורש פלט של פריסה או בנייה
ביקורות מבוצעות כנגד אתרים שנבנו ונפרסו או קבצי build מקומיים המוצגים בכתובות URL. לא ניתן לנתח קוד מקור שלא נבנה במאגרים מבלי להפעיל תחילה את תהליך הבנייה.
7. ערך מוגבל עבור שירותי Back-End טהורים
עבור פרויקטים של Node.js שהם ממשקי API בצד השרת בלבד ללא ממשק משתמש, Lighthouse CI אינו מספק משוב רלוונטי. ערכו מתמקד ביישומים עם ממשק משתמש מבוסס דפדפן.
8. אין שילוב עם מהדר TypeScript
Lighthouse CI אינו משתמש בשירות השפה TypeScript. הוא אינו יכול למצוא שגיאות סוג, שימוש לא נכון בסוגים או הגדרות סוג חסרות.
9. לא תוכנן לאבטחת תלות
Lighthouse CI אינו סורק חבילות npm עבור פגיעויות ידועות, תלויות מיושנות או תאימות רישיונות. צוותים זקוקים לכלים כמו audit npm או Snyk לאבטחת שרשרת האספקה.
10. משלים ולא מחליף כלים אחרים
Lighthouse CI מתאים לשימוש הטוב ביותר לצד כלי ניתוח נתונים סטטיים, כלי SAST ובודקי תלויות. הוא מתמקד בביצועי הלקוח ובחוויית המשתמש, ולא בניתוח סטטי של בסיסי קוד Node.js ו-TypeScript.
מאדג
Madge הוא כלי ממשק שורת פקודה (CLI) פופולרי המנתח בסיסי קוד של JavaScript ו-TypeScript כדי ליצור גרפים חזותיים של תלויות מודולים. הוא עוזר למפתחים להבין כיצד מודולים קשורים זה בזה, לזהות תלויות מעגליות ולזהות בעיות אדריכליות פוטנציאליות בפרויקטים גדולים של Node.js. Madge ידוע באינטגרציה הפשוטה שלו, בפלט הברור שלו וביכולת לחשוף מורכבות נסתרת במבני פרויקטים.
עבור צוותי Node.js שעובדים עם TypeScript, Madge יכול לנתח תחביר מודרני ולהציע תובנות חשובות לגבי האופן שבו ייבוא וייצוא יוצרים את גרף התלות הכולל של הפרויקט.
יכולות מפתח
- יוצר גרפים חזותיים של תלויות מודולים בפרויקטים של JavaScript ו-TypeScript
- מזהה ומדווח על תלויות מעגליות באופן אוטומטי
- תומך במודולי CommonJS, ES ותחביר TypeScript
- ממשק CLI שמשתלב בקלות עם סקריפטי בנייה וצינורות CI
- פלט JSON לניתוח מותאם אישית או שילוב עם כלים אחרים
- עוזר לצוותים לבצע שיפוץ של קוד המקושר היטב ולשמור על גבולות מודולריים ברורים
Madge מועיל במיוחד ביישומי Node.js בקנה מידה גדול שבהם קשרי תלות יכולים להיות קשים לניהול ומניעת שחיקת ארכיטקטורה היא בראש סדר העדיפויות.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. התמקדות רק בגרפי תלות
Madge מנתח ומציג קשרי מודולים אך אינו בודק את קוד המקור לאיתור שגיאות לוגיות, באגים או בעיות אבטחה. הוא אינו יכול לזהות טעויות במימושי פונקציות או לאמת לוגיקה עסקית.
2. אין בדיקת סוג או אימות TypeScript
למרות שהוא תומך בניתוח תחביר של TypeScript, Madge אינו משתלב עם מהדר TypeScript. הוא אינו יכול לזהות שגיאות סוג, שימוש לא נכון בסוגים או בעיות עם רכיבים גנריים והסקת סוגים.
3. אין אכיפה של סגנון קוד או הוראות שימוש בנושא סיבים
Madge אינו כלי לנטר. הוא אינו בודק עיצוב קוד, מוסכמות למתן שמות או עקביות סגנונית. צוותים זקוקים לכלים נפרדים כדי לאכוף הנחיות סגנון.
4. אין זיהוי פגיעויות אבטחה
Madge אינו סורק אחר פגיעויות כגון סיכוני הזרקה, קלטים לא מאומתים או קבצי CVE הקשורים לתלות. הוא אינו מספק ביקורת אבטחה או ניתוח זיהומים.
5. אין זרימת בקרה או ניתוח זרימת נתונים
Madge מתמקד בייבוא וייצוא של מודולים סטטיים. הוא אינו מנתח כיצד נתונים עוברים דרך פונקציות או עוקב אחר מחזורי חיים של משתנים. הוא אינו יכול לזהות בעיות דמויות זמן ריצה כגון התפשטות קלט לא בטוחה.
6. אכיפה אדריכלית מוגבלת
בעוד ש-Madge יכול לדמיין ולזהות תלויות מעגליות, הוא אינו אוכף כללים ארכיטקטוניים מותאמים אישית או גבולות שכבות באופן אוטומטי. מניעת צימוד לא מכוון מעבר למחזורים דורשת סקירה ידנית.
7. דורש פרשנות ידנית של גרפים
מפתחים חייבים לסקור ולפרש את הגרפים או דוחות ה-JSON שנוצרו כדי לזהות דפוסים בעייתיים. Madge אינו מספק הצעות או תיקונים אוטומטיים לבעיות ארכיטקטוניות מורכבות.
8. אין שילוב IDE עבור משוב מובנה
Madge הוא בעיקר כלי ממשק שורת פקודה (CLI). הוא אינו משתלב עם עורכים פופולריים כדי להציג בעיות תלות בזמן אמת בזמן כתיבת הקוד, מה שמגביל את המשוב המיידי של המפתחים.
9. שיקולי ביצועים בפרויקטים גדולים מאוד
עבור מונורפו גדולים במיוחד עם אלפי מודולים, יצירת גרפי תלות יכולה להיות איטית או לייצר פלטים קשים הדורשים סינון או ניווט זהיר.
10. משלים ולא מחליף כלי ניתוח אחרים
Madge מתאים לשימוש הטוב ביותר לצד כלי בדיקת סוג, סורקי אבטחה ומנתחים סטטיים. הוא עונה על צורך ספציפי בהבנה וניהול של מבנה תלות, אך אינו מספק כיסוי הוליסטי של ניתוח סטטי.
Nx
Nx היא מערכת בנייה חזקה וערכת כלים לניהול מונורפו, המיועדת לפיתוח JavaScript ו-TypeScript מודרניים. היא מסייעת לצוותים לנהל מאגרים מורכבים המכילים מספר יישומים וספריות עם תלויות משותפות. Nx, שפותחה במקור עבור פרויקטים של Angular, תומכת כעת ב-React, Node.js, NestJS ומסגרות רבות אחרות.
עבור צוותי Node.js, Nx מציעה כלים מתקדמים להמחשת גרפי תלויות, תזמור משימות, יצירת קוד ואכיפת גבולות פרויקטים. היא פופולרית בארגונים גדולים המאמצים אסטרטגיות של monorepo כדי לפשט את ניהול התלות ולשפר את שיתוף הפעולה בין מפתחים.
יכולות מפתח
- תומך ב-monorepos ניתנים להרחבה עם מספר יישומים וספריות Node.js
- מציג גרפי תלות כדי לחשוף קשרי מודולים ולאכוף ארכיטקטורה נקייה
- מספק מחוללי קוד וסכמות לבנייה עקבית
- מציע אחסון במטמון ובניית קוד מצטבר כדי להאיץ את צינורות CI/CD
- כולל מערכת אקולוגית של תוספים עבור React, Angular, NestJS ועוד
- אוכף גבולות פרויקט כדי למנוע ייבוא לא מכוון בין שכבות
Nx בעל ערך רב במיוחד עבור צוותים המתחזקים מערכות Node.js מודולריות בקנה מידה גדול, שנהנות מגבולות נוקשים וזרימות עבודה עקביות.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. לא מנוע ניתוח סטטי
Nx הוא כלי לבנייה ותזמור, לא מנתח סטטי. הוא אינו בודק קוד לאיתור שגיאות לוגיות, פגיעויות אבטחה או דפוסים לא בטוחים בתוך קבצי המקור. צוותים חייבים להשתמש ב-linters ובמנתחים ייעודיים לאימות ברמת הקוד.
2. תלוי בכלים חיצוניים לבדיקת סיבים וסוגים
בעוד ש-Nx משלב ESLint ואת מהדר TypeScript, הוא אינו מספק כללים או לוגיקת ניתוח משלו. הוא פשוט מפעיל את הכלים הללו כמשימות, כלומר איכות הניתוח תלויה לחלוטין בתצורות חיצוניות.
3. אין ניתוח זרימת נתונים או זרימת בקרה
Nx לא יכול לנתח כיצד נתונים עוברים דרך יישומים או בין מודולים. הוא לא מזהה פגמים לוגיים, דפוסים אסינכרוניים לא בטוחים או שגיאות הסתעפות מורכבות שיכולות להכניס באגים עדינים.
4. אין זיהוי פגיעויות אבטחה
Nx אינו סורק אחר בעיות אבטחה כגון סיכוני הזרקה, טיפול בקלט לא בטוח או פגיעויות תלויות. צוותים חייבים לשלב כלים כמו Snyk, audit npm או פתרונות SAST אחרים כדי לטפל בחששות אבטחה.
5. דורש תצורה זהירה של גבולות
אכיפת ארכיטקטורה נקייה עם Nx מסתמכת על הגדרה ידנית של גבולות הפרויקט. ללא תחזוקה עקבית, צוותים עלולים להכניס הפרות לא מכוונות של צימוד או שכבות ש-Nx לבדו לא יכול למנוע באופן אוטומטי.
6. אין אכיפה של כללים אדריכליים מעבר ליבוא
Nx מונע ייבוא אסור בין פרויקטים, אך אינו מדמה או אוכף דפוסי ארכיטקטורה ברמה גבוהה יותר, כגון שכבות עיצוב מונחות-תחום או בידוד שירותים. הוא אינו יכול לאמת לוגיקה עסקית או כללי תחום.
7. אין ניתוח של איכות הקוד או יכולת התחזוקה שלו
Nx אינו מודד מורכבות, כפילויות או ריחות קוד. הוא אינו יכול לעזור לצוותים לזהות סיכוני תחזוקה או לאכוף עקביות בסגנון ללא כלים נוספים.
8. עקומת למידה ומורכבות ההתקנה
אימוץ יעיל של Nx בפרויקטים גדולים של Node.js יכול לדרוש תכנון משמעותי. צוותים צריכים ללמוד את התצורה, מערכת התוספים ומוסכמות סביבת העבודה שלו כדי להימנע מתצורות שגויות או ניצול חסר של התכונות שלו.
9. משוב IDE מוגבל בפני עצמו
בעוד ש-Nx פועל ב-CLI וב-CI, הוא אינו מציע משוב בזמן אמת לעורך לגבי הפרות כללים או בעיות גבולות מבלי לשלב אותו עם אינטגרציות של ESLint ו-TypeScript.
10. משלים ולא מחליף כלים אחרים
Nx יעיל מאוד בניהול מונורפו ואכיפת גבולות תלות ברמת הפרויקט, אך הוא אינו מחליף כלי ניתוח סטטי, סורקי אבטחה או מעצבי נתונים. צוותים חייבים לשלב כלים אלה לכיסוי מלא של ניתוח סטטי.
דְלִיפָה
Leakage הוא כלי בדיקה עבור Node.js שנועד לעזור למפתחים לזהות ולמנוע דליפות זיכרון בקוד שלהם. על ידי הפעלת פונקציה שוב ושוב וניטור ניצול הזיכרון לאורך זמן, Leakage יכול לזהות מצבים שבהם אובייקטים או משאבים אינם מאוחסנים כראוי כזבל. זה הופך אותו לכלי בעל ערך עבור יישומי Node.js רגישים לביצועים שבהם דליפות זיכרון עלולות לפגוע ביציבות או להגדיל את עלויות התשתית.
דליפה היא קלת משקל וקלה לשילוב עם חבילות בדיקות קיימות, מה שהופך אותה לנגישה עבור צוותי Node.js שמטרתם לשמור על שירותים אמינים ויעילים.
יכולות מפתח
- בדיקות לדליפות זיכרון על ידי ביצוע חוזר של פונקציות יעד
- מנטר את השימוש בערימה כדי לזהות אובייקטים שנשמרו לאורך זמן
- API פשוט שמשתלב עם תוכניות ניסוי פופולריות
- שימושי לבדיקת מודולים או פונקציות בודדים לצורך בטיחות דליפות
- תומך בבדיקות אוטומטיות בצינורות CI כדי לזהות רגרסיות מוקדם
- מסייע להבטיח שיישומי Node.js יישארו יציבים תחת עומס לאורך זמן
דליפות שימושיות במיוחד עבור צוותים הבונים תהליכי שרת, מיקרו-שירותים או ממשקי API ארוכי טווח, שבהם אפילו דליפות זיכרון קטנות עלולות להוביל לקריסות או לירידה בביצועים בייצור.
מגבלות לניתוח סטטי ב-Node.js וב-TypeScript
1. מיועד לבדיקות בזמן ריצה, לא לניתוח סטטי
דליפה פועלת על ידי ביצוע קוד ומדידת ניצול הזיכרון בזמן ריצה. היא אינה יכולה לנתח את קוד המקור לאיתור שגיאות, דפוסים לא בטוחים או באגים מבלי להפעיל את היישום.
2. אין בדיקת סוגים ב-TypeScript
דליפה אינה מקיימת אינטראקציה עם מהדר TypeScript או מערכת הסוגים. היא אינה יכולה לזהות שגיאות סוג, שימוש שגוי בגנריות או הטלות לא בטוחות בקוד TypeScript.
3. מוגבל לגילוי דליפות זיכרון
תחום הדליפה מתמקד אך ורק בזיהוי דליפות זיכרון. הוא אינו מוצא סוגים אחרים של באגים כגון שגיאות לוגיות, פגיעויות אבטחה או בעיות אימות נתונים.
4. אין אכיפה של איכות קוד או סגנון
דליפה אינה גורמת ליצירת קוד, אינה אוכפת מוסכמות למתן שמות או מבטיחה עיצוב עקבי. נדרשים כלים נפרדים כדי לשמור על סטנדרטים של קידוד וקריאות.
5. לא מתאים לניתוח אבטחה
דליפה אינה מזהה פגיעויות כמו סיכוני הזרקה, טיפול בקלט לא מאומת או שימוש לא מאובטח בממשקי API. ניתוח סטטי ממוקד אבטחה דורש כלי SAST או סריקת תלויות ייעודיים.
6. אין זרימת בקרה או ניתוח זרימת נתונים
דליפה אינה יכולה למדל כיצד נתונים עוברים דרך יישום או האם מבני בקרה מתנהגים כמתוכנן. היא אינה יכולה למצוא קוד שאינו ניתן להשגה או לוגיקת הסתעפות שגויה.
7. דורש תרחישי בדיקה משמעותיים
יעילות הדליפה תלויה באיכות מקרי הבדיקה. אם הבדיקות אינן מפעילות את נתיבי הקוד או עומסי העבודה הנכונים, דליפות זיכרון עלולות להישאר בלתי מזוהות.
8. אין אכיפה של כללים אדריכליים
דליפה אינה מסייעת בשמירה על מודולריות או באכיפת עקרונות ארכיטקטורה נקייה. היא אינה יכולה למנוע צימוד הדוק או לאכוף גבולות תלות בפרויקטים של Node.js.
9. נדרשת פרשנות ידנית
בעוד שדליפה יכולה להדגיש גידול בזיכרון, מפתחים חייבים לפרש את התוצאות ולזהות את שורש הבעיה. זה דורש לעתים קרובות ניפוי שגיאות מעמיק יותר באמצעות פרופילרים או תמונות זיכרון של heap.
10. משלים ולא מחליף כלים אחרים
דליפות (Leakage) משמשות בצורה הטובה ביותר לצד כלי בדיקת סוגים (linters), כלי מנתחים סטטיים (type checkers), סורקי אבטחה (security scanning tools) וכלי פרופילציה (proofing). הן מטפלות בבעיית ביצועים ספציפית אחת - דליפות זיכרון, אך אינן מספקות כיסוי הוליסטי של איכות הקוד או האבטחה.
סוגיות ואתגרים מרכזיים המטופלים על ידי כלי ניתוח סטטי של Node.js
פיתוח מודרני של Node.js ו-TypeScript מציג מורכבות הרבה מעבר למניעת שגיאות תחביר. ככל שפרויקטים גדלים, צוותים מתמודדים עם אתגרים באיכות הקוד, באבטחה, בביצועים ובתחזוקה. כלי ניתוח סטטי עוזרים להתמודד עם אתגרים אלה באופן שיטתי, תוך איתור בעיות מוקדם ואכיפת שיטות עבודה מומלצות ברחבי הצוות. להלן מבט מפורט על הבעיות העיקריות שכלים אלה עוזרים לפתור, עם תיאורים של כל סוג.
סגנון קוד ועקביות
סגנון קוד עקבי הוא קריטי לפיתוח שיתופי. ללא אכיפה אוטומטית, צוותים מבזבזים זמן בוויכוחים על הזחה, מוסכמות למתן שמות ועיצוב במהלך סקירות. כלי ניתוח סטטיים כמו כלי חיבור (linters) ועיצוב (formatters) אוכפים כללי סגנון ברורים ועקביים באופן אוטומטי. הם עוזרים למנוע קוד מבולגן, להפחית ניגודי מיזוג ומקלים על חברי צוות חדשים להתקדם על ידי ביצוע מוסכמות קבועות. זה יוצר הבנה משותפת של איך נראה "קוד טוב" בפרויקט.
שגיאות תחביר ובטיחות סוגים
האופי הדינמי של JavaScript מאפשר להכניס בקלות שגיאות בזמן ריצה שלא מתגלות במהלך הפיתוח. TypeScript משפר את הבטיחות עם הקלדה סטטית, אך מערכת טיפוסים זו זקוקה לאכיפה עקבית. כלי בדיקת טיפוסים מנתחים קוד לאיתור שימוש לא חוקי בטיפוסים, הערות חסרות ושינויים לא בטוחים. הם מזהים בעיות כמו ארגומנטים של פונקציות לא תואמות, גישה למאפיינים לא מוגדרת או בדיקות ריק חסרות לפני שהן גורמות לכשלים בייצור. זה עוזר לצוותים לשמור על קוד חזק וצפוי בממשקי Node.js גדולים.
איכות קוד ותחזוקה
פרויקטים גדולים צוברים לעיתים קרובות חוב טכני לאורך זמן, מה שמקשה על תחזוקה ופיתוח. בעיות נפוצות כוללות פונקציות מורכבות מדי, קריאה חוזרת מקוננת עמוק, לוגיקה כפולה וקוד שאינו בשימוש. כלי ניתוח סטטי מסייעים בזיהוי דפוסים אלה על ידי מדידת מורכבות, סימון קוד מת וזיהוי כפילויות. טיפול מוקדם בבעיות אלה מונע בסיסי קוד נרחבים ובלתי ניתנים לניהול ומפחית את העלות ארוכת הטווח של שינויים, מה שמקל על צוותים לבצע שינויים מחדש ולהרחיב את היישומים.
שגיאות לוגיות ובאגים בזמן ריצה
מעבר לסגנון ולסוגים, באגים רבים נובעים מלוגיקה פגומה: תנאים שגויים, שגיאות "off-by-one" בלולאות, או התנהגויות אסינכרוניות לא מכוונות. כלי ניתוח סטטי מתקדמים יכולים למדל זרימת בקרה וזרימת נתונים כדי לזהות קוד שאינו ניתן להשגה, תנאים סותרים ודי-הפניות null. רמת בדיקה זו מסייעת במניעת כשלים בזמן ריצה בשירותי Node.js, שבהם באג בודד שלא נתפס יכול להפיל API או לפגוע בנתונים קריטיים.
פרצות אבטחה
יישומי Node.js מטפלים לעתים קרובות בקלט משתמש רגיש ומשתלבים עם מסדי נתונים או ממשקי API. כלי ניתוח סטטיים יכולים לזהות דפוסים מסוכנים כמו פגיעויות הזרקה, ביטול סריאליזציה לא בטוחה וסודות קידוד קשיח. ניתוח ממוקד אבטחה עוקב אחר זרימת נתונים כדי להבטיח שקלטים לא מהימנים עוברים ניקוי כראוי לפני שהם מגיעים לפעולות קריטיות. על ידי אכיפת שיטות קידוד מאובטחות מוקדמת, כלים אלה מפחיתים את העומס על ביקורות ידניות ועוזרים לעמוד בתקני תאימות, תוך הגנה על המשתמשים ועל העסק כאחד.
פגיעויות תלות וסיכוני שרשרת אספקה
פרויקטים של Node.js תלויים במידה רבה בחבילות קוד פתוח, אשר עלולות להכניס סיכונים באמצעות פגיעויות ידועות, קוד זדוני או תחזוקה נטושה. כלים המנתחים package.json ו package-lock.json לעזור לצוותים לזהות חבילות מיושנות או לא מאובטחות, להמליץ על גרסאות בטוחות ולזהות דפוסים מסוכנים כמו סקריפטי התקנה חשודים או קוד ערום. סריקת תלויות אוטומטית ב-CI מסייעת במניעת התקפות שרשרת אספקה לפני הפריסה.
עקביות אדריכלית וגבולות מודולים
ככל שיישומי Node.js גדלים, שמירה על ארכיטקטורה נקייה הופכת חיונית כדי למנוע מורכבות בלתי ניתנת לניהול. ללא גבולות כפייתיים, מפתחים עלולים להכניס תלויות לא מכוונות בין שכבות, ובכך להפר את הפרדת העניינים. כלי ניתוח סטטיים יכולים להמחיש גרפי תלות, לזהות ייבוא מעגלי ולאכוף גבולות מודולים מוגדרים. זה מבטיח שכללי האדריכלות יישארו עקביים לאורך זמן, גם כאשר צוותים ובסיסי קוד מתרחבים.
בעיות ביצועים וזיכרון
קשה לאתר באגים בביצועים לפני הייצור, אך הם יכולים להשפיע באופן משמעותי על חוויית המשתמש ועל עלויות התשתית. לולאת האירועים בעלת הליך הליכי משנה יחיד של Node.js רגישה לחסימת קריאות ודליפות זיכרון. כלי יצירת פרופילים עוזרים למפתחים לזהות נתיבים איטיים, לנטר את השימוש בזיכרון ולזהות דליפות על ידי הפעלה חוזרת של קוד והדמיה של השימוש בערימה. על ידי איתור מוקדם של בעיות אלו, צוותים יכולים להבטיח יישומים יציבים ורספונסיביים בקנה מידה גדול.
יעדי פרודוקטיביות ואוטומציה של מפתחים
מעבר לאיתור שגיאות, כלי ניתוח סטטי תומכים בתהליכי עבודה של מפתחים על ידי מתן משוב מהיר ואוטומטי. שילובי IDE מדגישים בעיות בזמן כתיבת הקוד, שילוב CI מונע מיזוג קוד בעייתי, ותכונות תיקון אוטומטי מפחיתות את הזמן המושקע בתיקונים חוזרים ונשנים. על ידי אוטומציה של בדיקות אלו, צוותים יכולים למקד את סקירות הקוד בעיצוב ובלוגיקה עסקית במקום לקטוע סגנון או לפספס באגים עדינים.
ניתוח סטטי אינו עוסק רק במניעת באגים, אלא בפרקטיקה בסיסית לבניית יישומי Node.js ו-TypeScript מאובטחים, ניתנים לתחזוקה ואיכותיים, שניתן להרחיב בביטחון.
אסטרטגיית ניתוח סטטי מלאה להצלחה ב- Node.js
בחירת כלי הניתוח הסטטי הנכונים חיונית לשמירה על פרויקטים איכותיים, מאובטחים וניתנים להרחבה של Node.js ו-TypeScript. ככל שצוותי הפיתוח גדלים ובסיסי הקוד הופכים מורכבים יותר, הסתמכות על ביקורות ידניות או תיקון בסיסי בלבד אינה מספיקה עוד.
שילוב כלים ייעודיים לסגנון קוד, בטיחות סוגים, סריקת אבטחה, ביקורת תלויות, אכיפת ארכיטקטורה ופרופיל ביצועים מבטיח כיסוי מקיף לאורך כל מחזור חיי הפיתוח. גישה רב-שכבתית זו מאפשרת לצוותים לזהות באגים לוגיים עדינים, למנוע פגיעויות אבטחה, לאכוף גבולות ארכיטקטוניים ולספק תוכנה אמינה בביטחון רב יותר.
בעוד שכלים בודדים מצטיינים בתחומים ספציפיים, שילובם כחלק מאסטרטגיית ניתוח סטטי מתחשבת יוצר ערך אמיתי. השקעה בפרקטיקה פרואקטיבית זו של איכות מפחיתה חוב טכני, מונעת שגיאות ייצור יקרות ושומרת על פרויקטים ניתנים לתחזוקה תוך כדי גדילה. עבור צוותים המחויבים לבניית שירותי Node.js מקצועיים ברמת ייצור, אימוץ כוחו של ניתוח סטטי אינו רק פרקטיקה מומלצת - הוא חיוני.
